SSTI
Advanced SSTI: Вызов методов и доступ к контексту
Эксплуатация SSTI через вызов методов объектов в контексте шаблона.
Go Pro
Exploit Fix
SSTI-уязвимость: пользовательский ввод передаётся в template.Parse(), позволяя читать серверные данные.
Эксплуатация SSTI через вызов методов объектов в контексте шаблона.
Утечка конфиденциальных данных из контекста страницы через небезопасную обработку шаблонов.
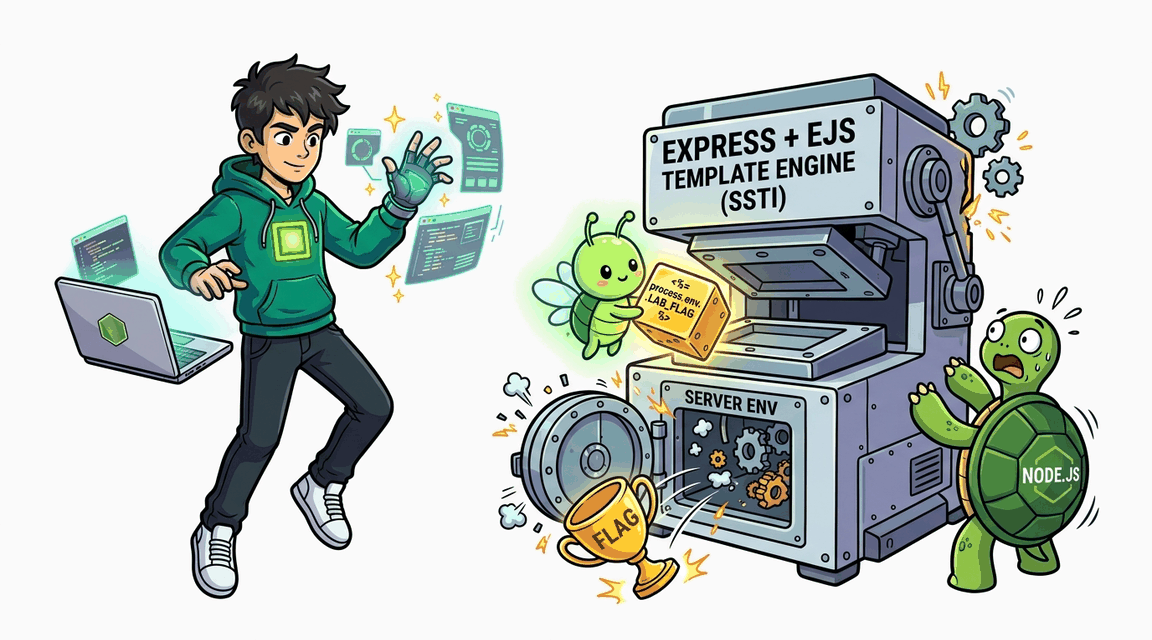
Server-Side Template Injection в Express + EJS: пользовательский ввод используется как сам EJS-шаблон, что позволяет выполнить произвольный JavaScript на сервере и прочитать переменные окружения.
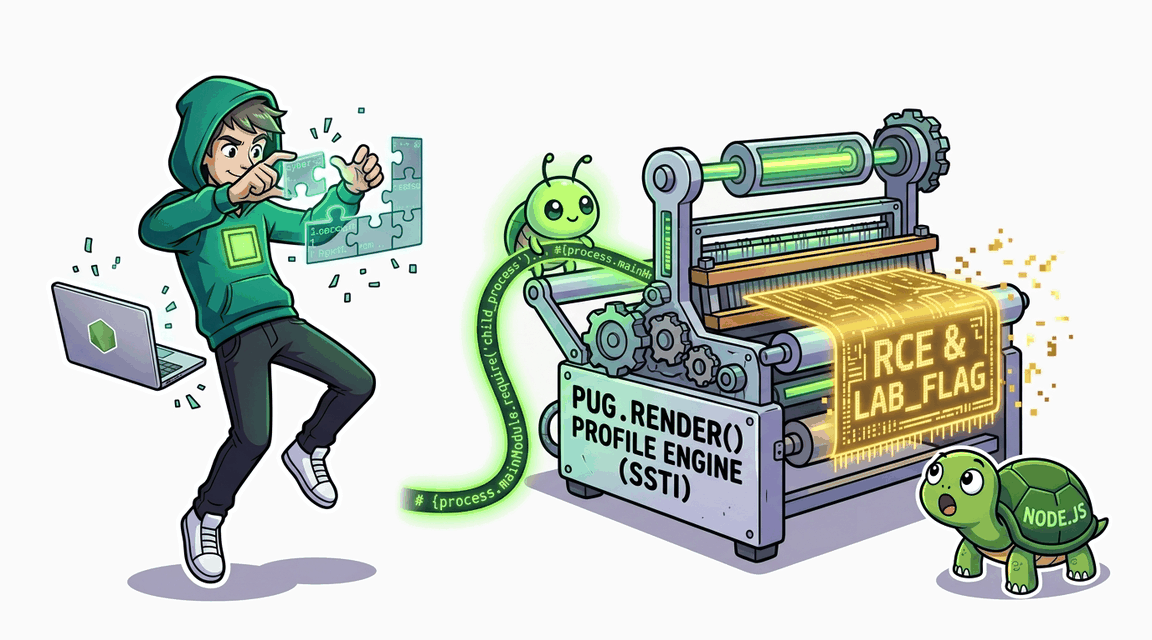
Профиль SecureShop рендерит пользовательское приветствие через pug.render() — SSTI в JavaScript-окружении с чтением секретов и RCE.