WebSocket
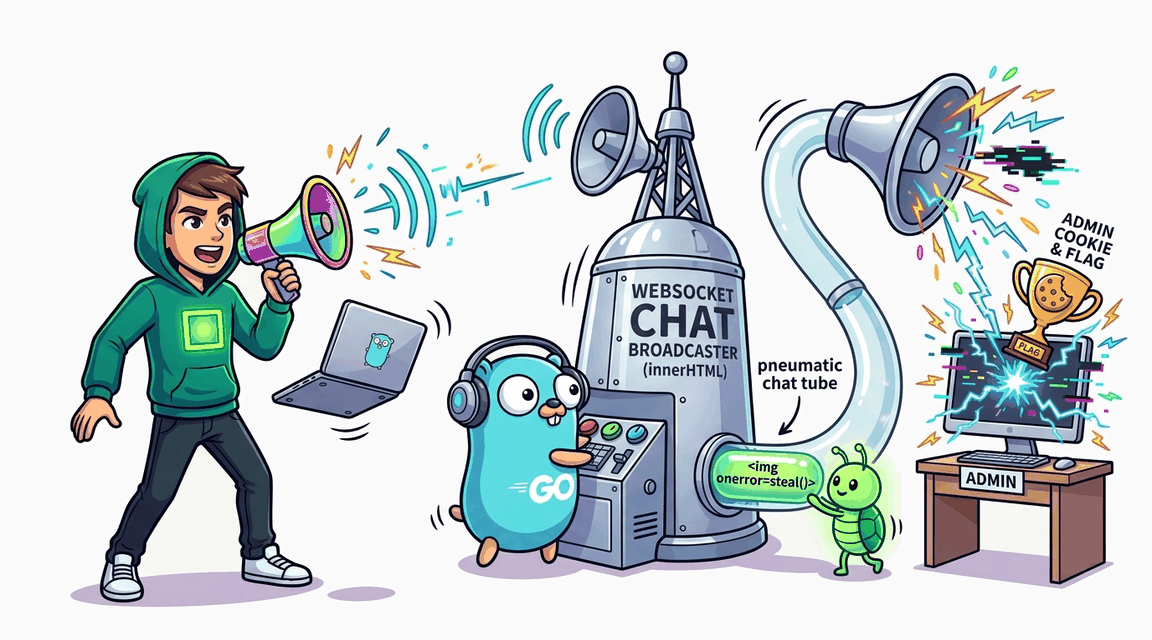
WebSocket Message Injection (XSS via innerHTML)
WebSocket chat broadcasts unsanitized messages. Client renders via innerHTML, enabling XSS.
Go Pro
Exploit Fix
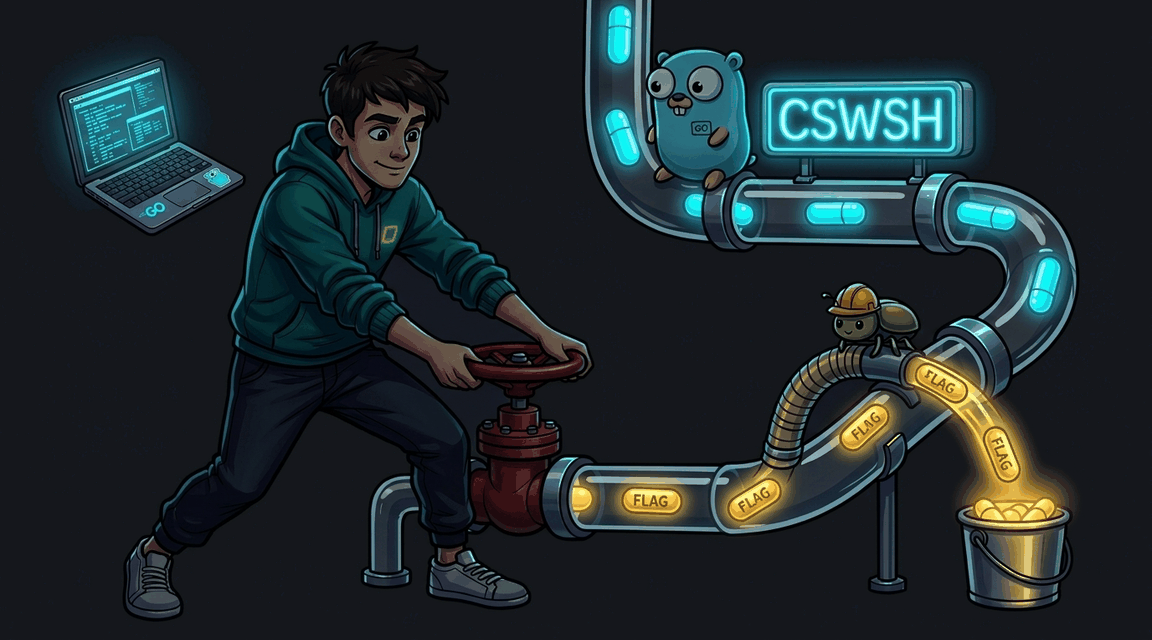
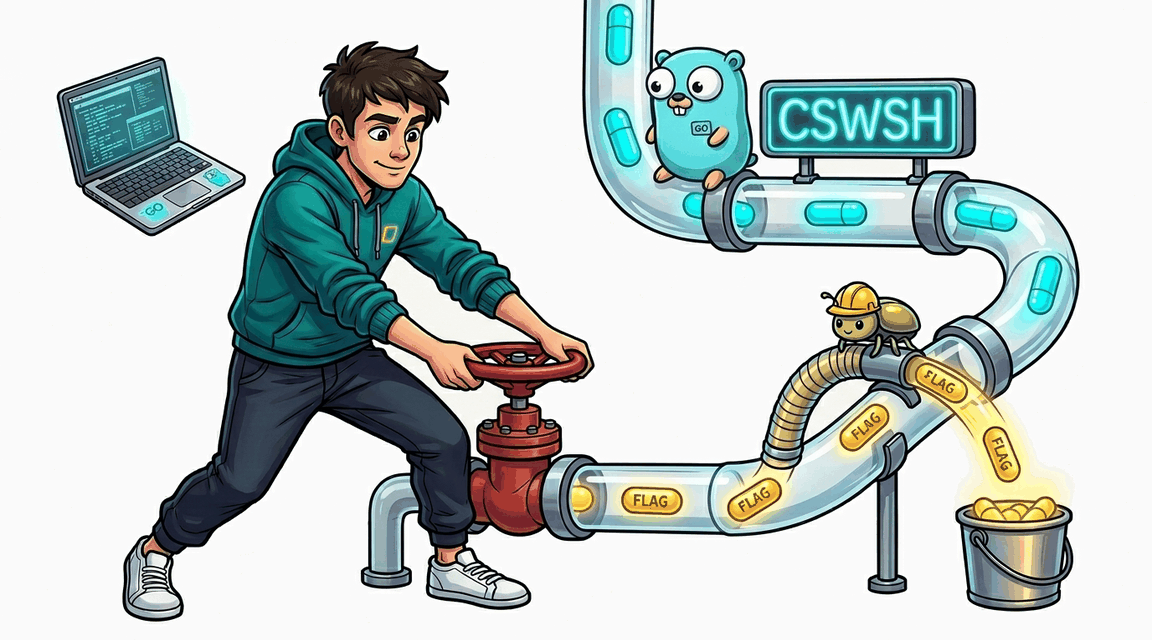
Сервер открывает WebSocket-соединение для отправки приватных уведомлений, но забывает проверять Origin. Воспользуйтесь ботом администратора, чтобы заставить его открыть вашу вредоносную страницу и угнать флаг через сокет.
WebSocket chat broadcasts unsanitized messages. Client renders via innerHTML, enabling XSS.
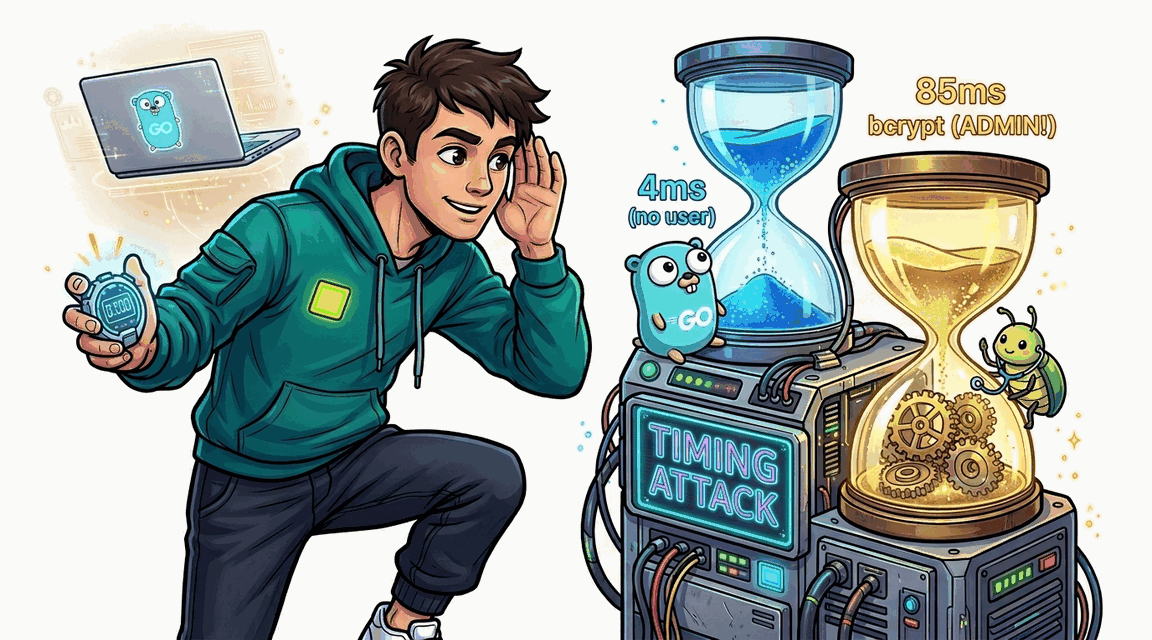
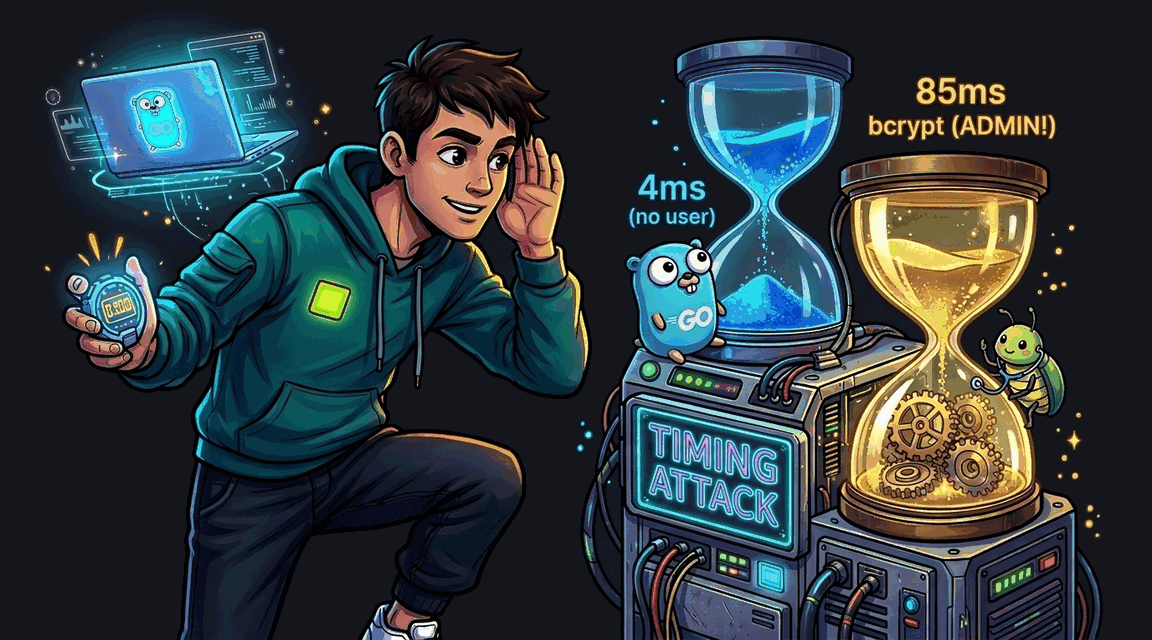
Обработчик логина имеет разное время ответа для существующих и несуществующих пользователей, что позволяет перечислять аккаунты.
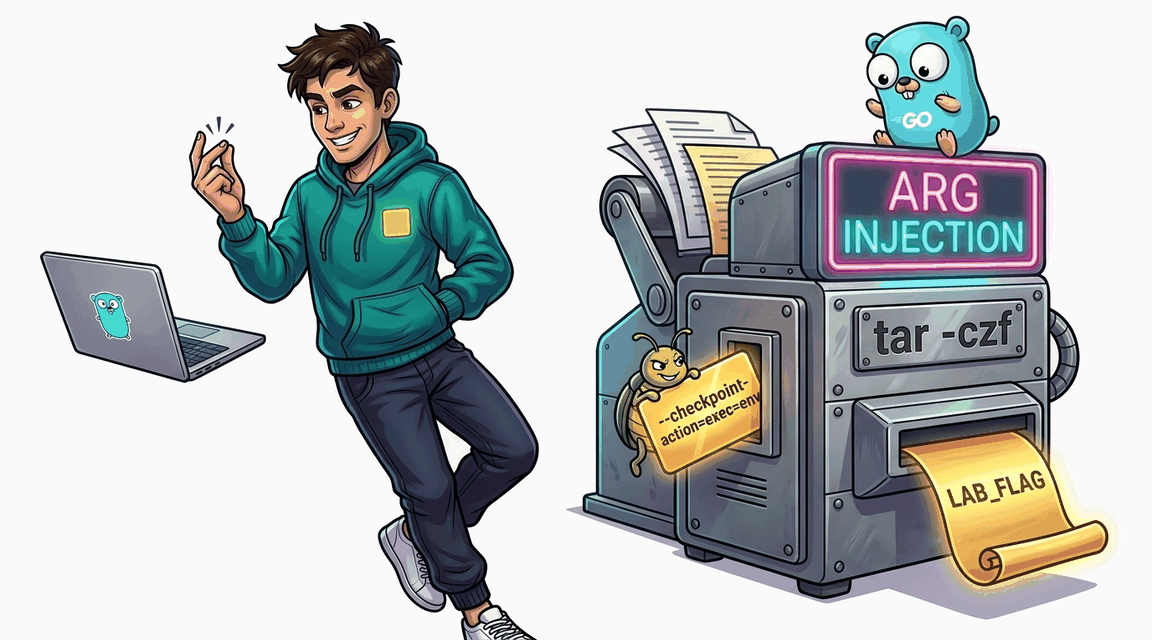
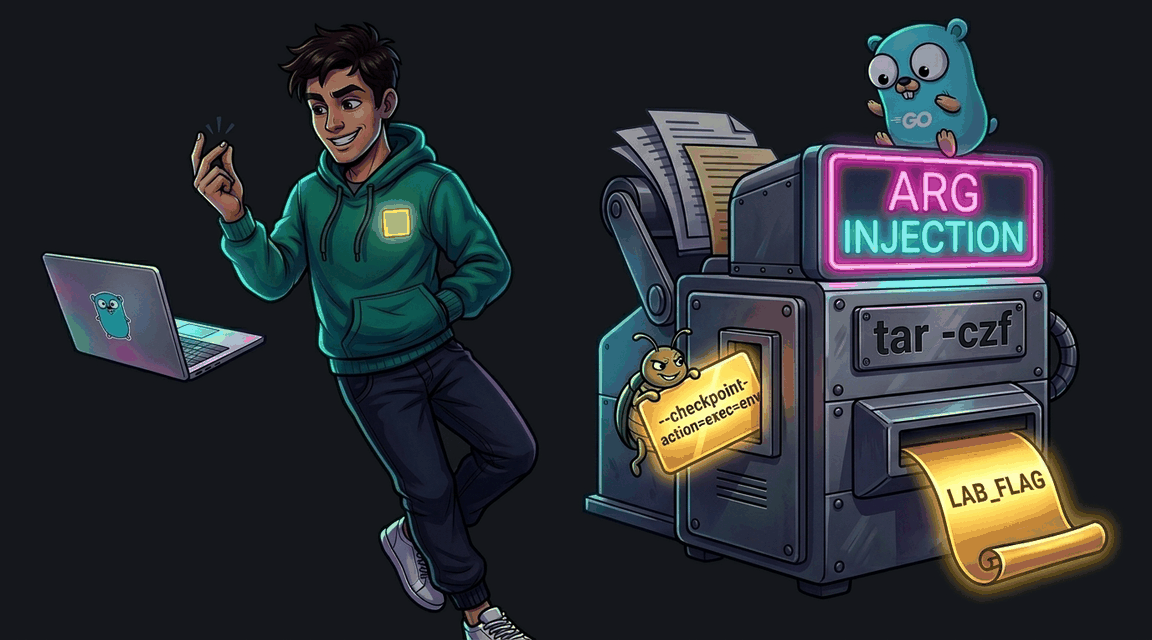
Обработчик архивации файлов использует exec.Command без shell, но не фильтрует аргументы, начинающиеся с '-'. Атакующий может внедрить произвольные флаги команды tar.
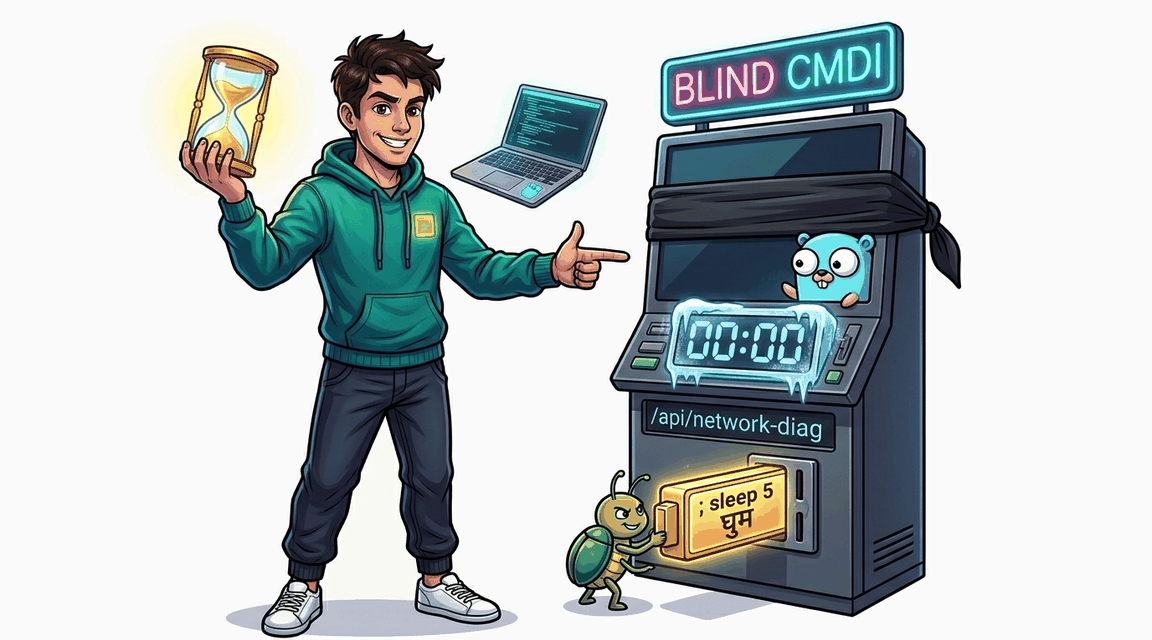
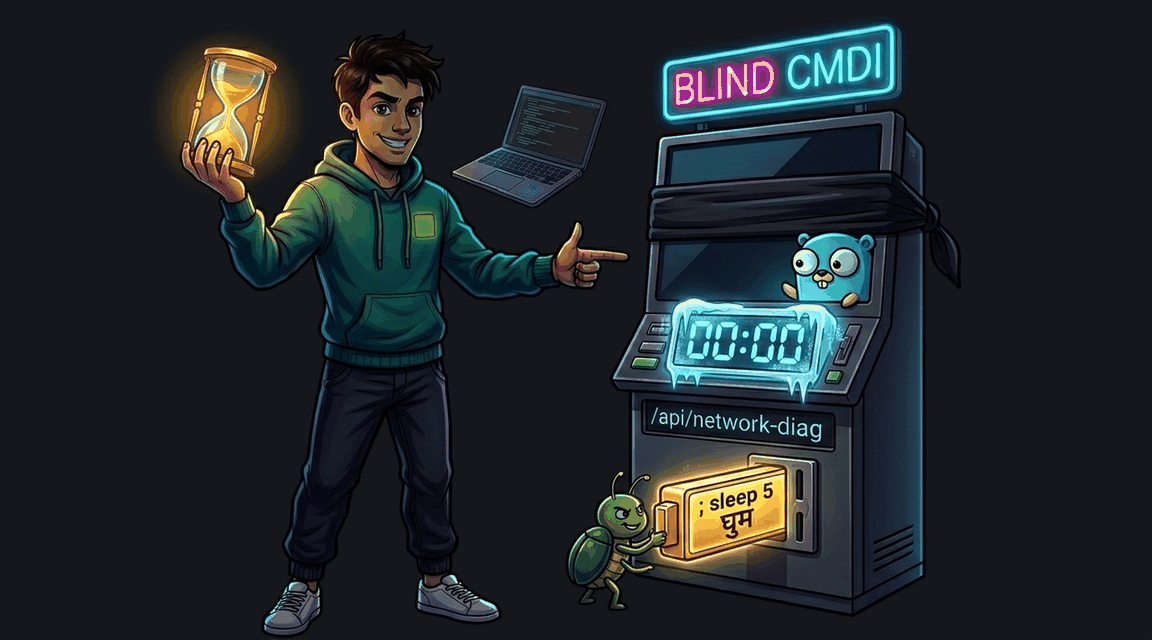
Обработчик сетевой диагностики передаёт пользовательский ввод в sh -c без фильтрации. Результат команды не отображается — используйте time-based технику для подтверждения инъекции.