XSS
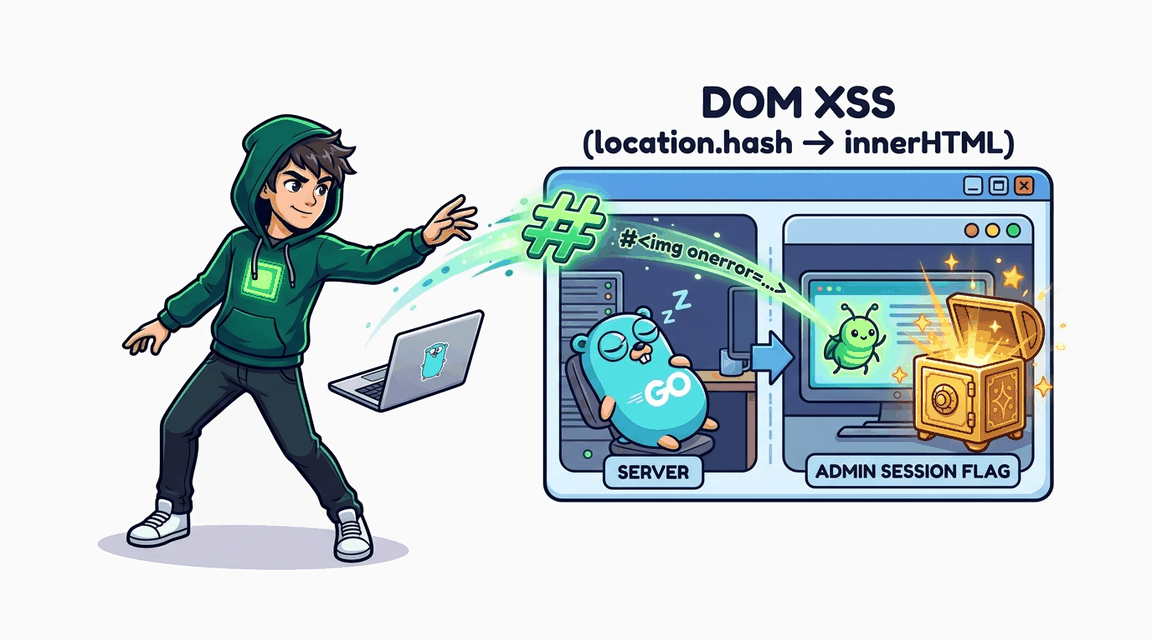
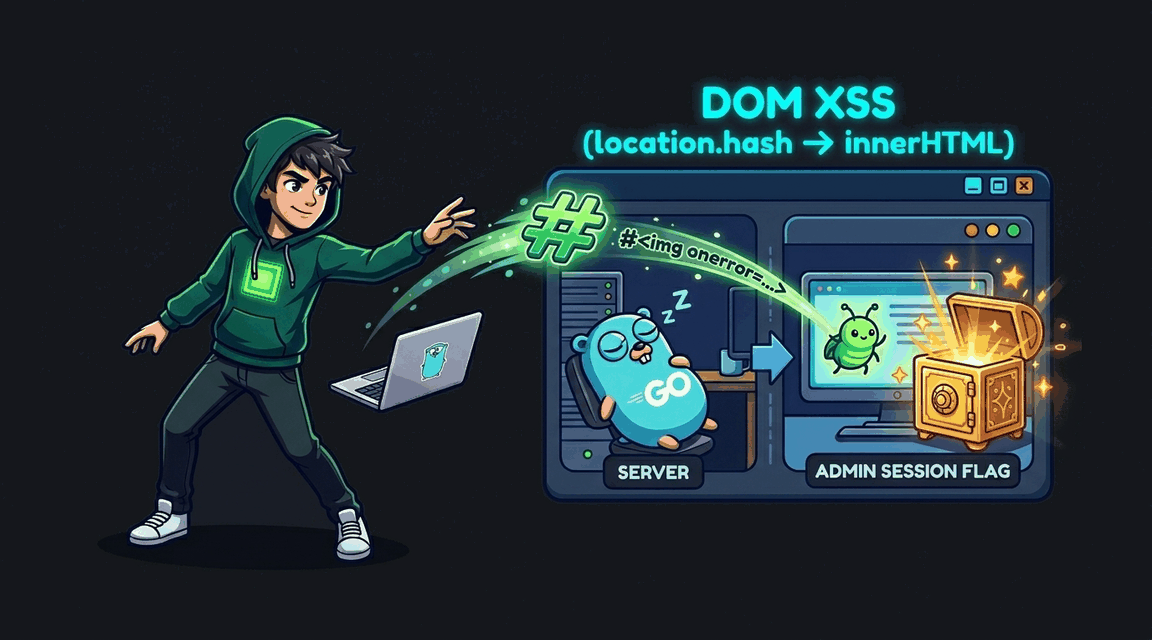
DOM XSS через URL-фрагмент (location.hash)
JavaScript на странице каталога читает location.hash и вставляет его в DOM через innerHTML. Укради сессию администратора.
Go Pro
Exploit Fix
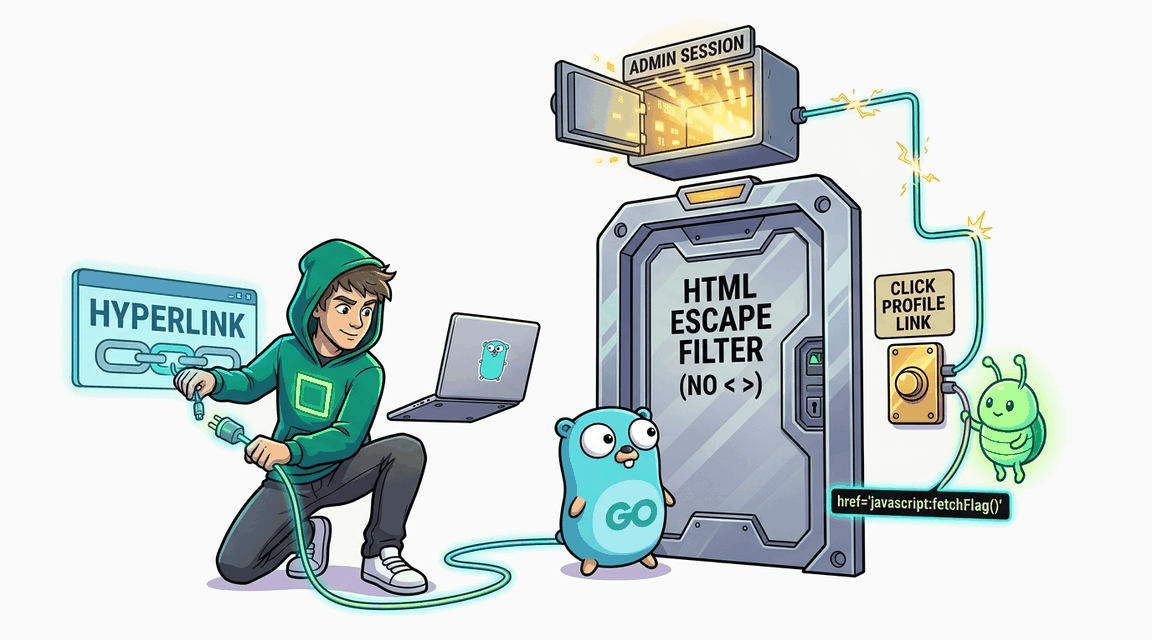
XSS через javascript: URL-схему в атрибуте href. Go html/template экранирует HTML, но пропускает опасные URL-схемы.
JavaScript на странице каталога читает location.hash и вставляет его в DOM через innerHTML. Укради сессию администратора.
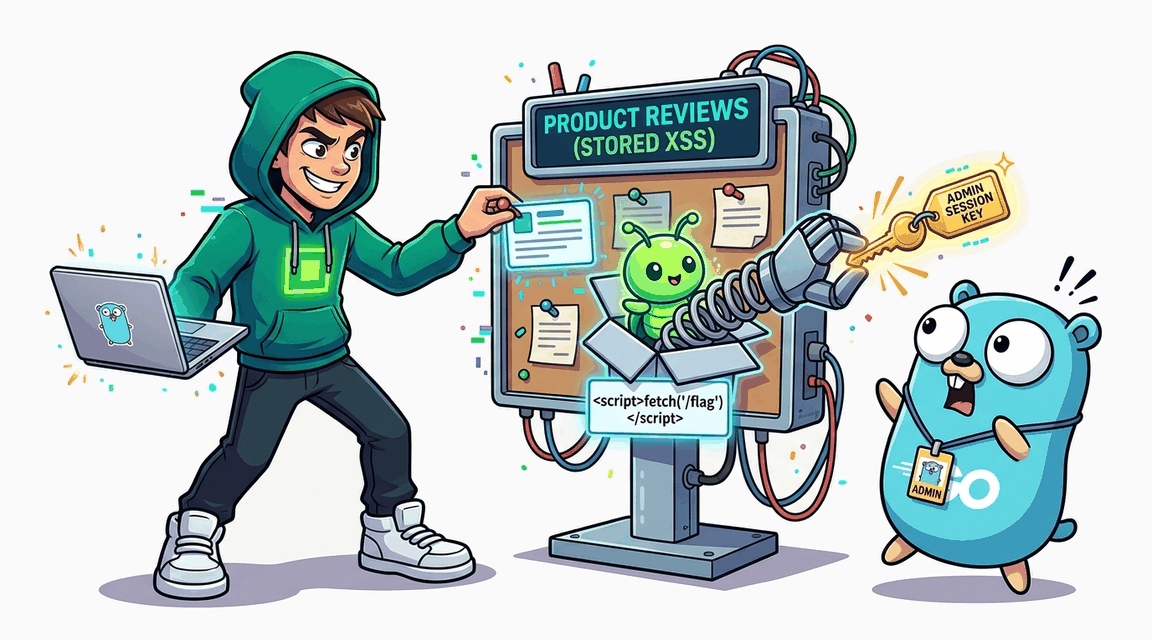
Комментарии к товарам хранятся без санитаризации и отображаются как HTML. Укради сессию администратора.
Поисковый запрос отражается в HTML без экранирования. Выполни произвольный JS в контексте магазина.
Reflected XSS эксплуатируется благодаря CSP с 'unsafe-inline'. Исправление требует nonce-based CSP.