SQLi
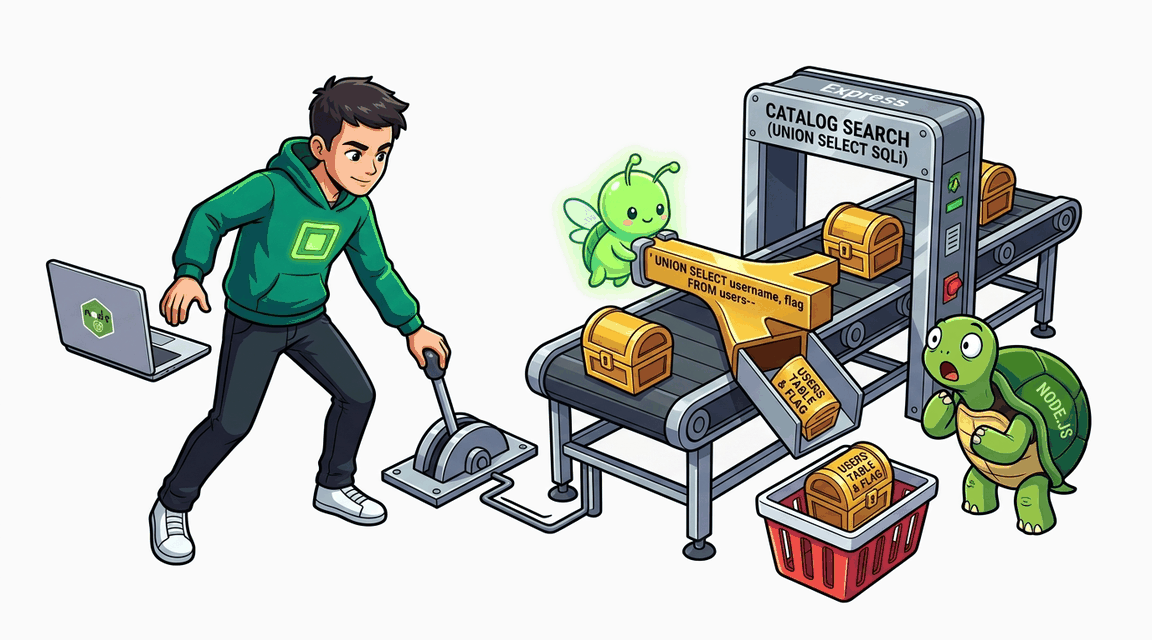
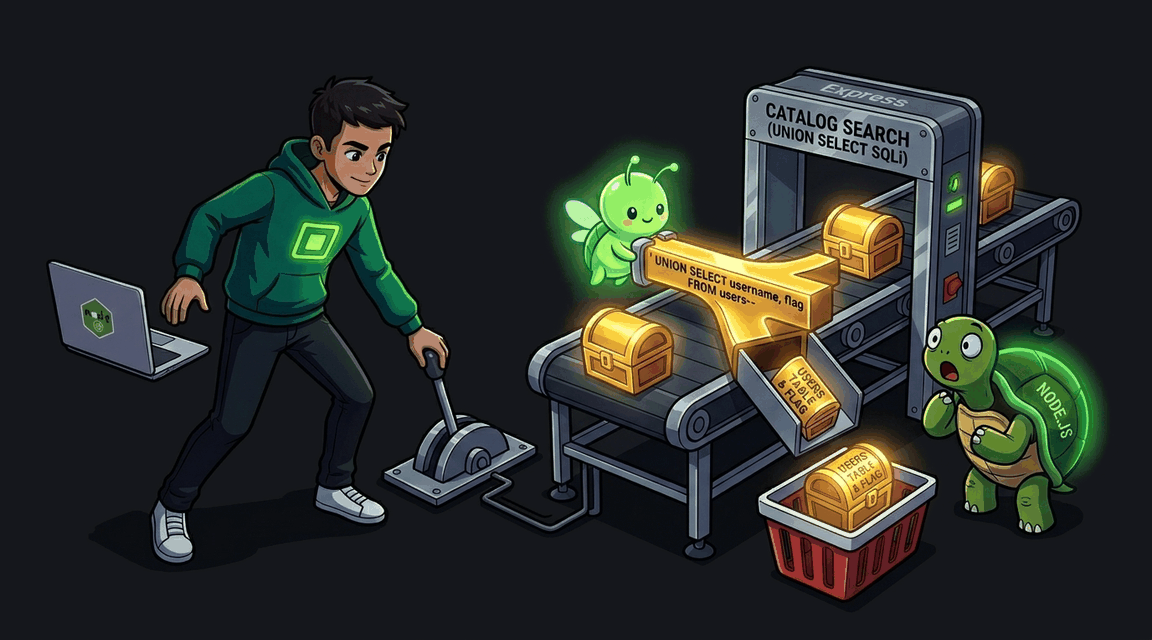
SQL Injection: UNION SELECT через поиск каталога
Извлечение данных из таблицы users через UNION-based SQL injection в поиске каталога Express-приложения.
Node.js Pro
Exploit Fix
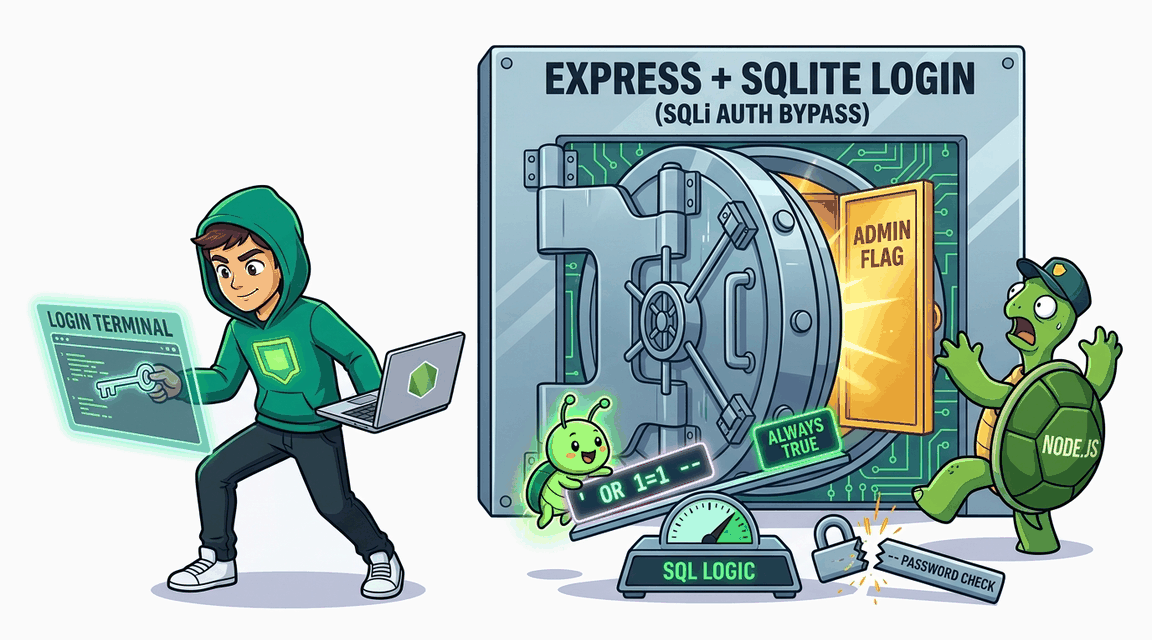
Обход аутентификации через классическую SQL-инъекцию в форме логина Express + better-sqlite3.
Извлечение данных из таблицы users через UNION-based SQL injection в поиске каталога Express-приложения.
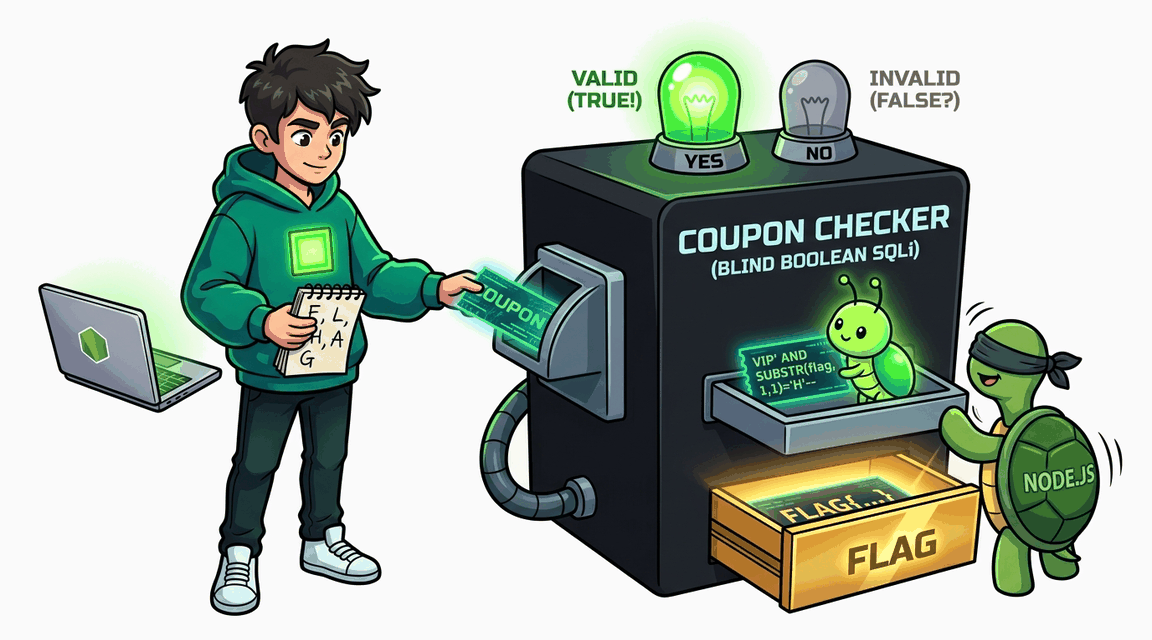
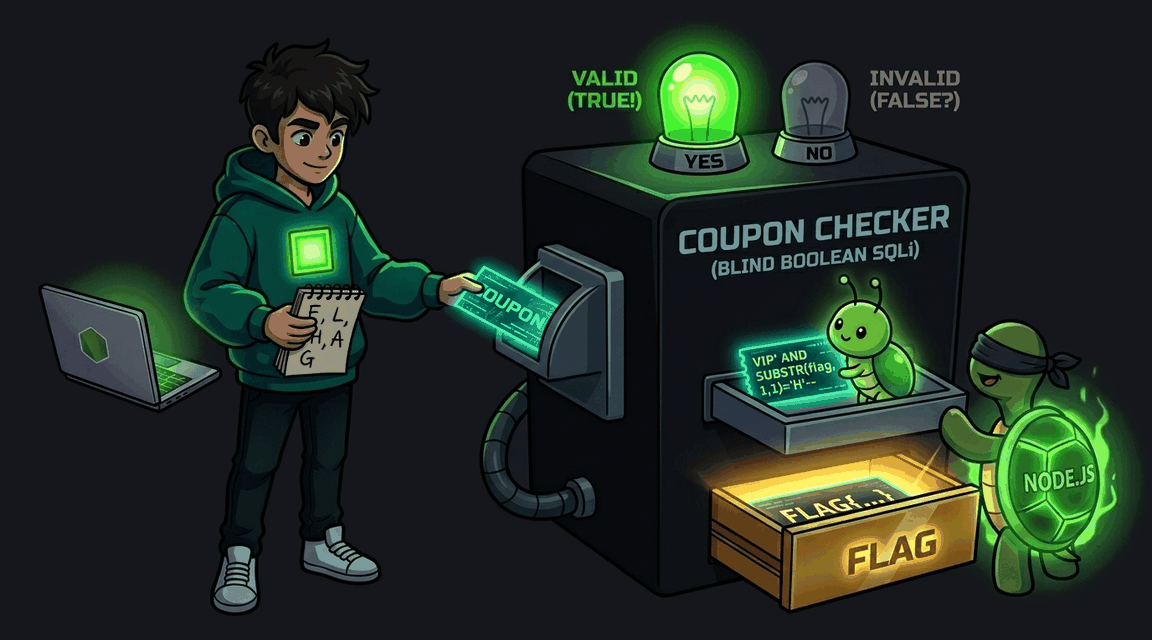
Извлечение секрета через Boolean-based Blind SQLi в эндпоинте проверки купонов.
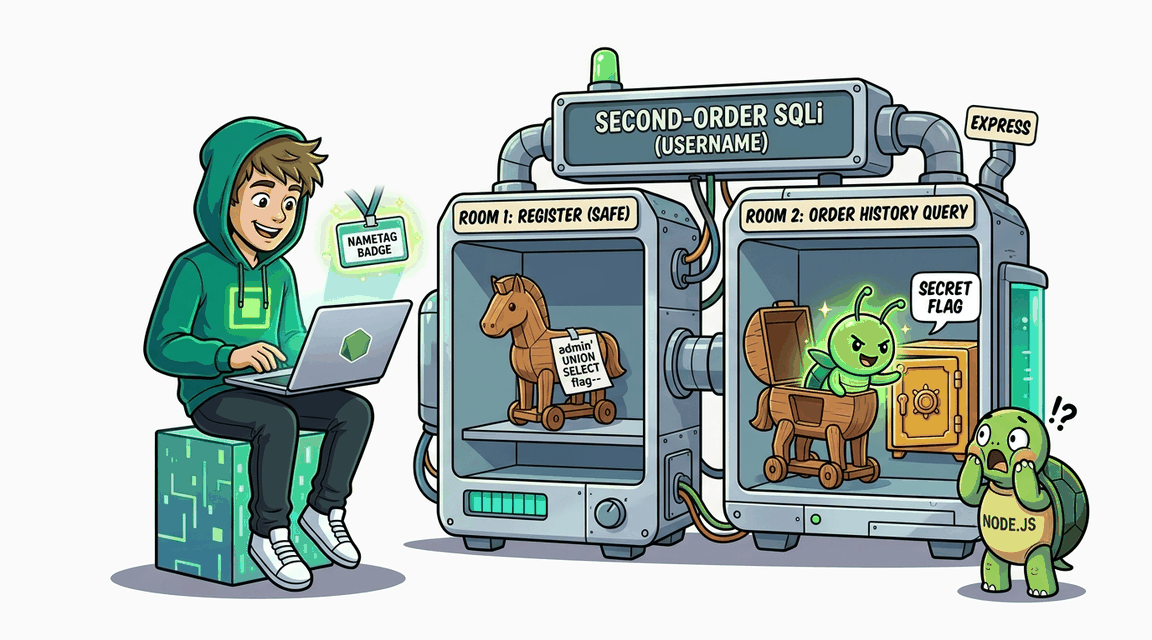
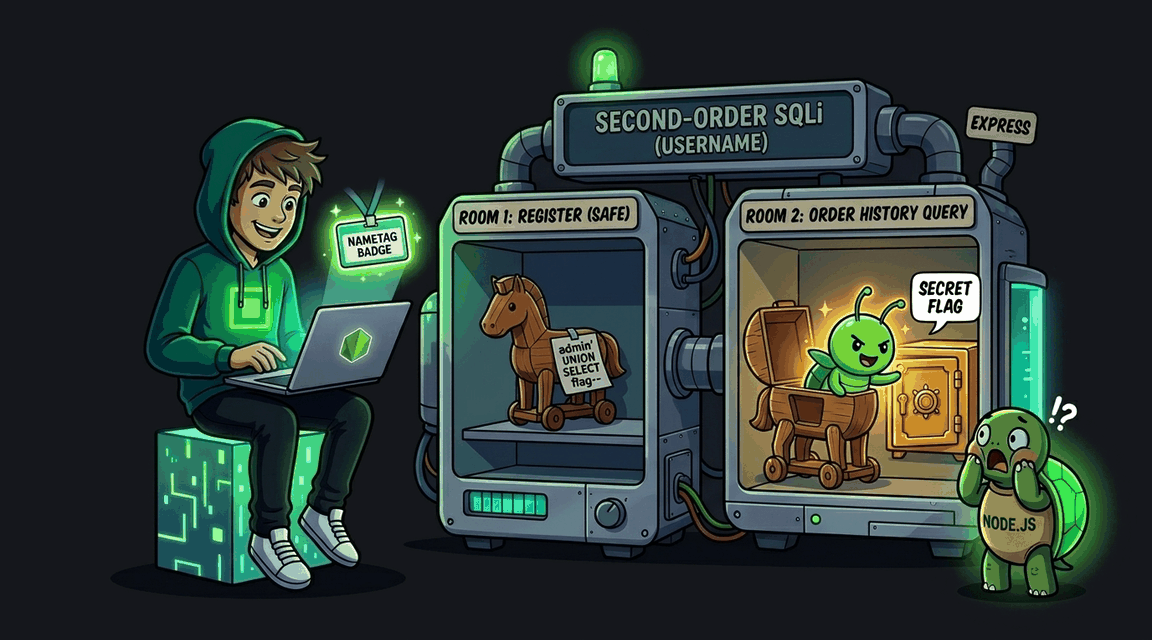
Second-order SQL injection: вредоносный username безопасно сохраняется при регистрации, но выполняется как часть SQL позже, когда обработчик профиля собирает запрос истории заказов конкатенацией.
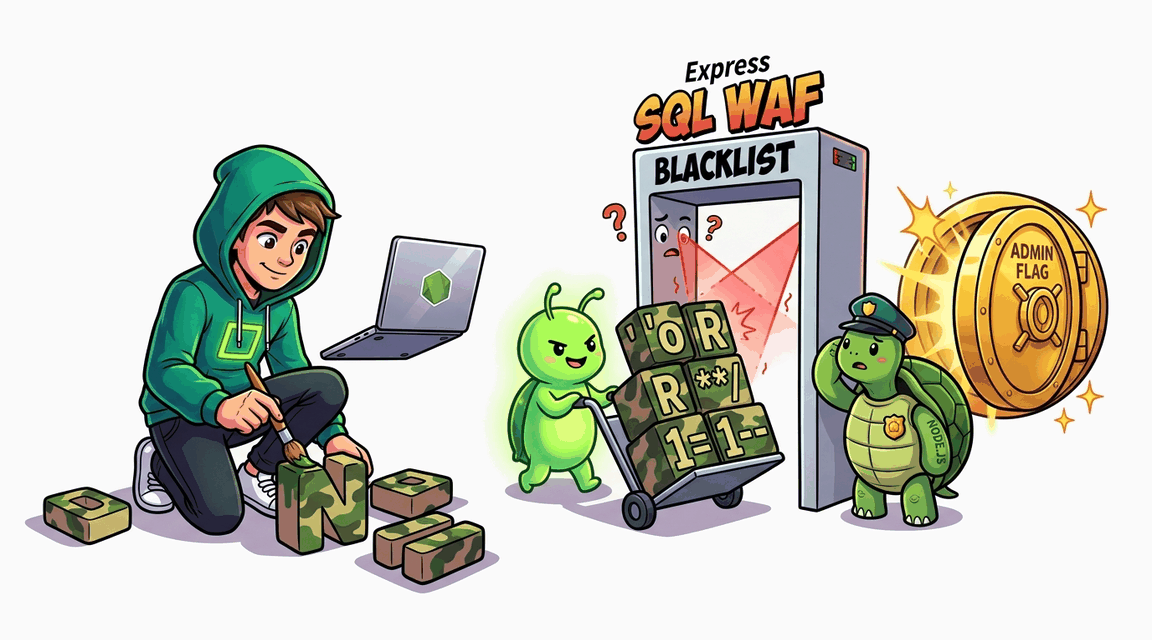
Обход WAF с чёрным списком SQL-ключевых слов для эксплуатации SQL-инъекции в форме логина Express + better-sqlite3.