XSS
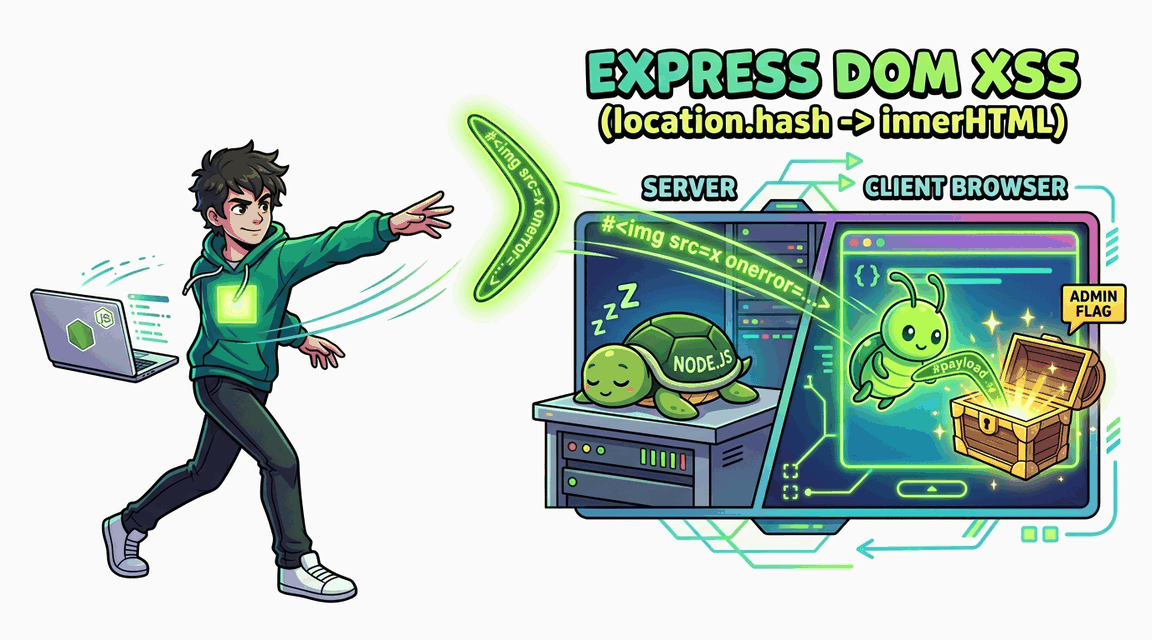
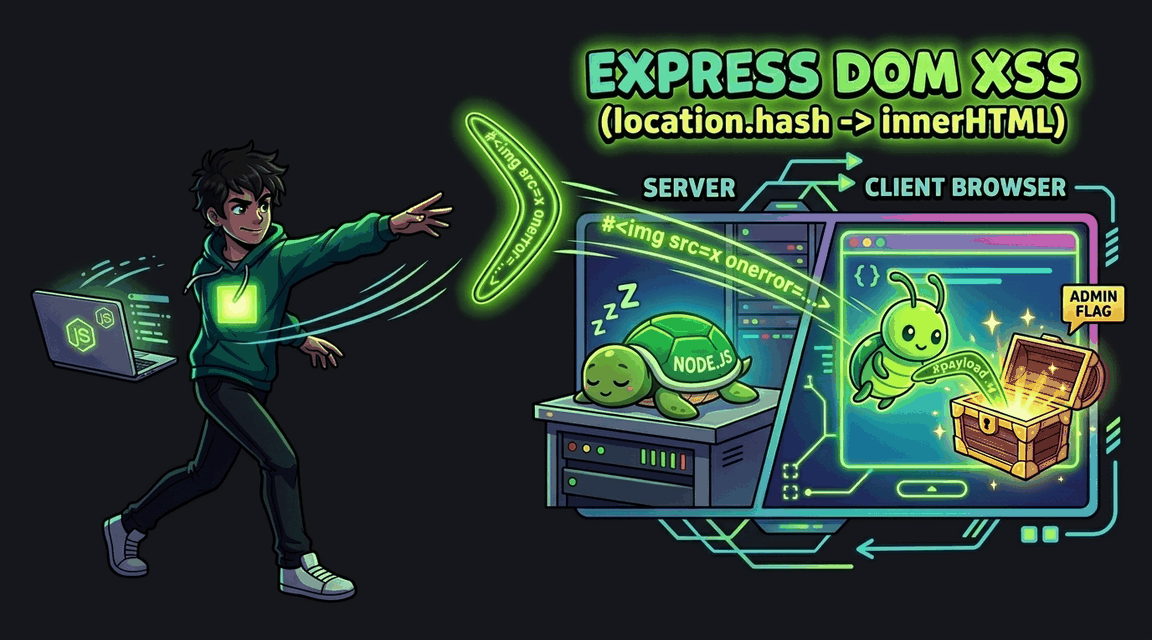
DOM XSS через location.hash и innerHTML (Express)
Клиентский JavaScript на странице каталога читает фрагмент URL (location.hash) и вставляет его через innerHTML без санитизации. Серверный код чист, защита и уязвимость живут полностью в браузерном JS.
Node.js Pro
Exploit Fix