Auth
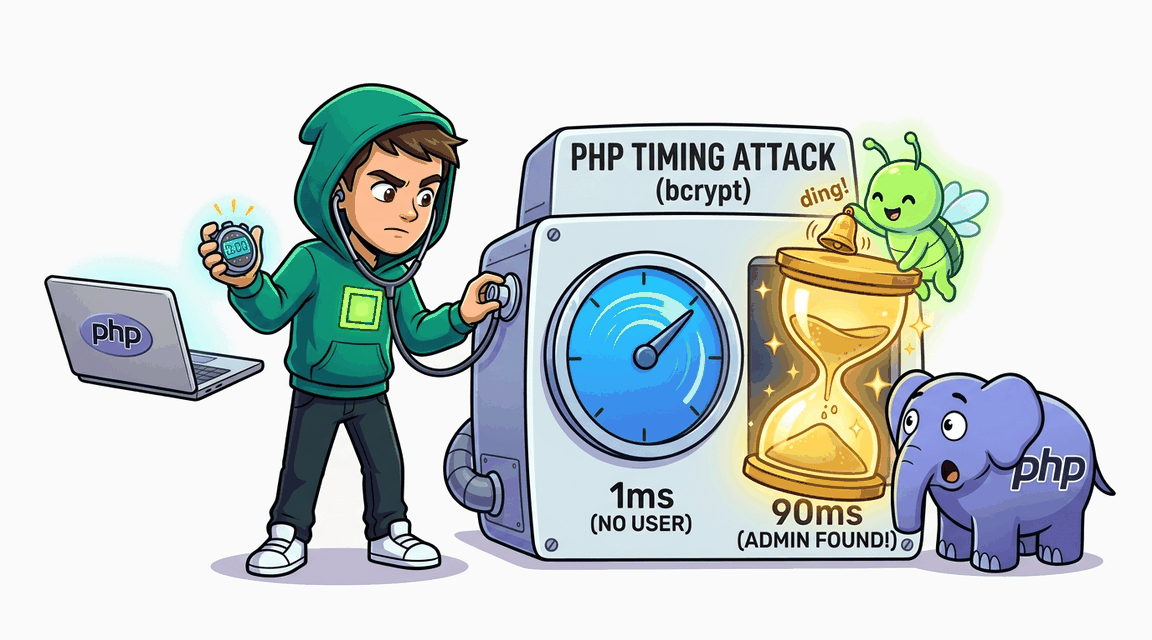
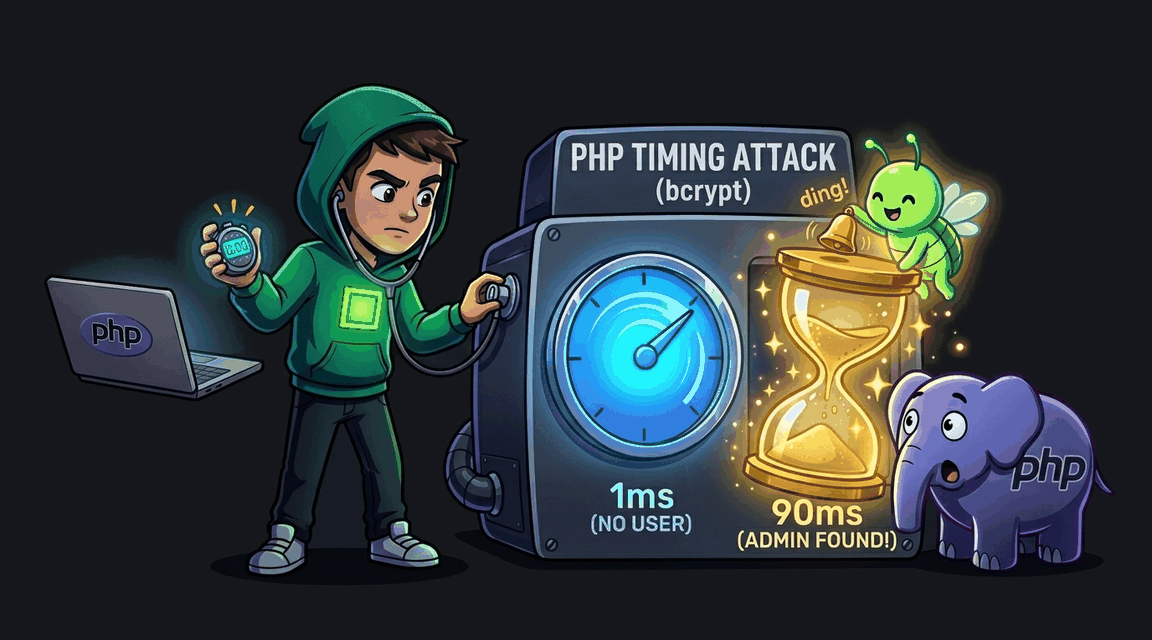
Timing-атака на форму входа (PHP)
Обработчик входа раскрывает существование пользователей через разницу во времени ответа — bcrypt вызывается только для существующих аккаунтов.
PHP Pro
Exploit Fix
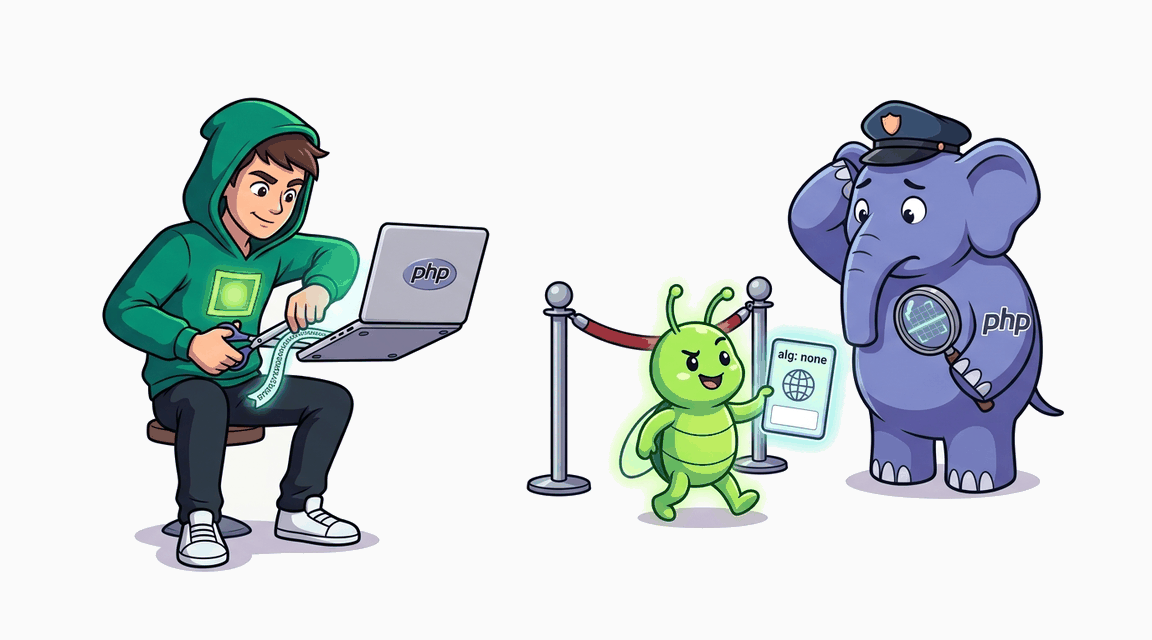
Сервер принимает JWT с алгоритмом none — подделайте токен без подписи и получите права администратора.
Обработчик входа раскрывает существование пользователей через разницу во времени ответа — bcrypt вызывается только для существующих аккаунтов.
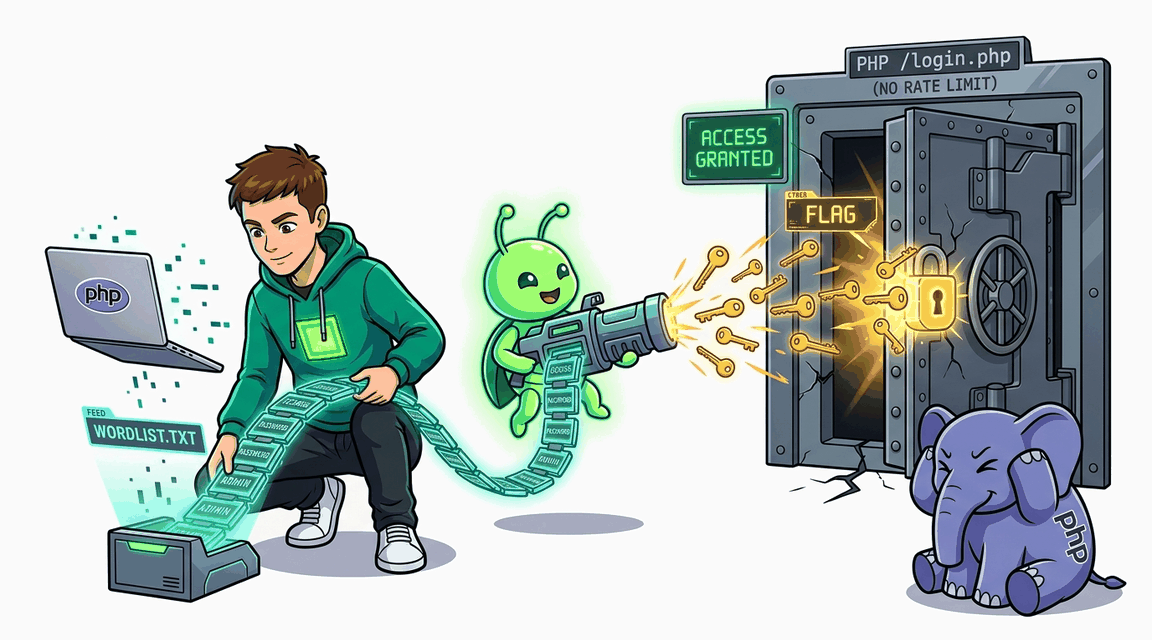
Эндпоинт логина не ограничивает количество попыток аутентификации, позволяя атакующему перебирать пароли.
Регистрация принимает любой пароль без проверки сложности, что позволяет dictionary attack на аккаунты.
JWT подписан слабым секретом — подберите его через brute-force и подделайте токен администратора.