CMD Injection
Command Injection: обход blacklist-фильтра WAF
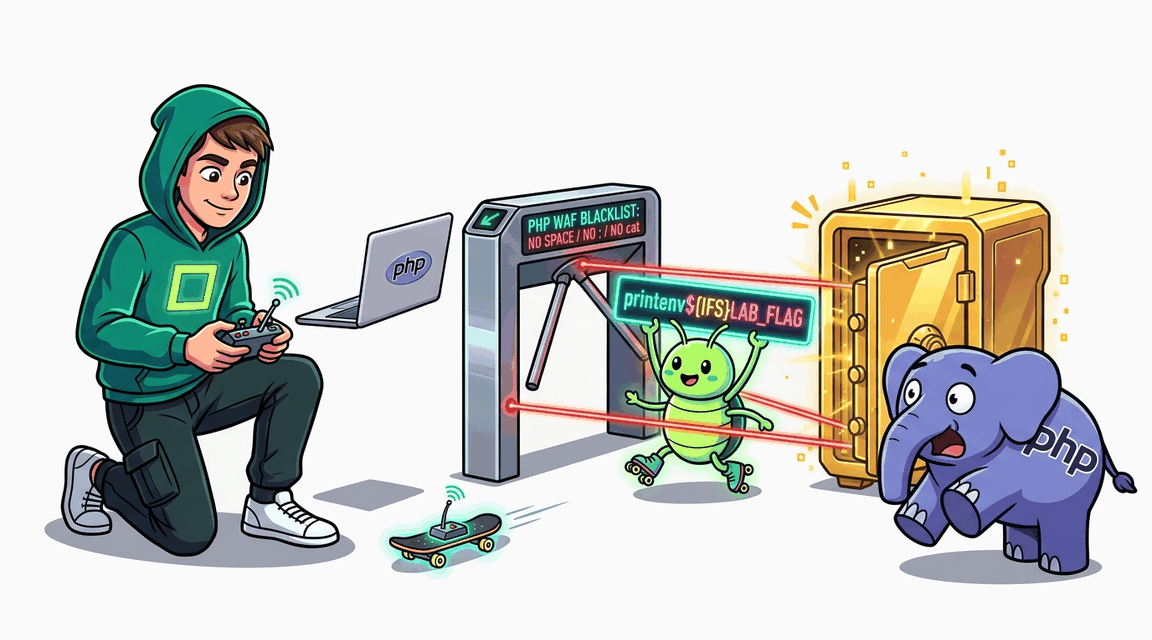
Админ-панель содержит функцию ping с blacklist-фильтром (пробел, ;, cat, flag). Фильтр обходится через ${IFS}, $(), backticks и регистр имени переменной окружения.
PHP Pro
Exploit Fix
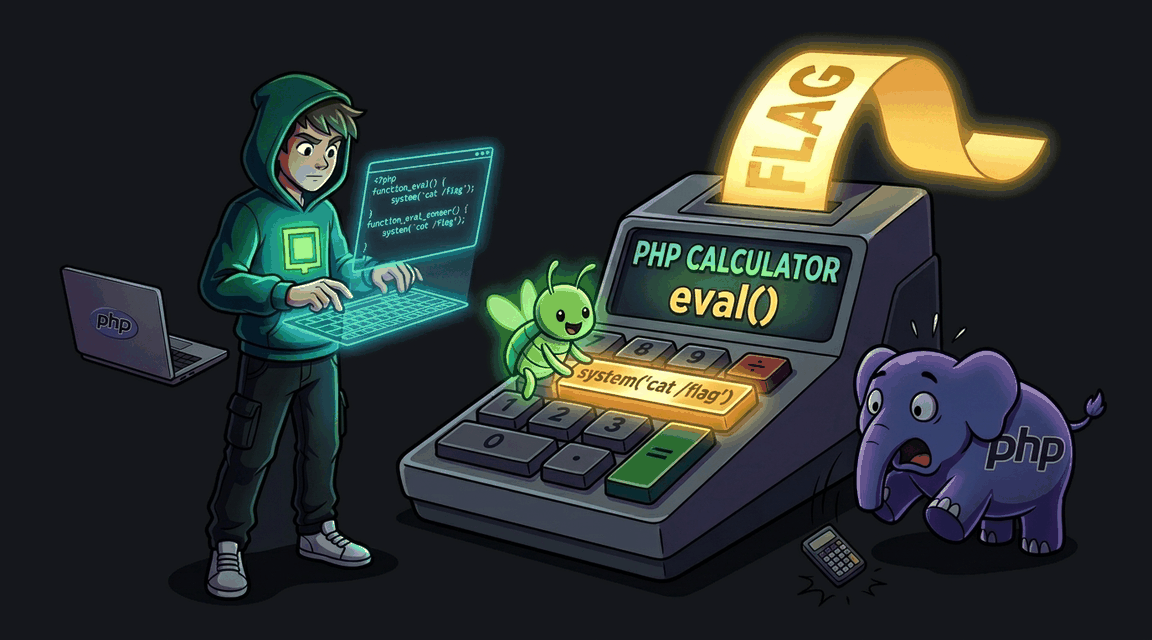
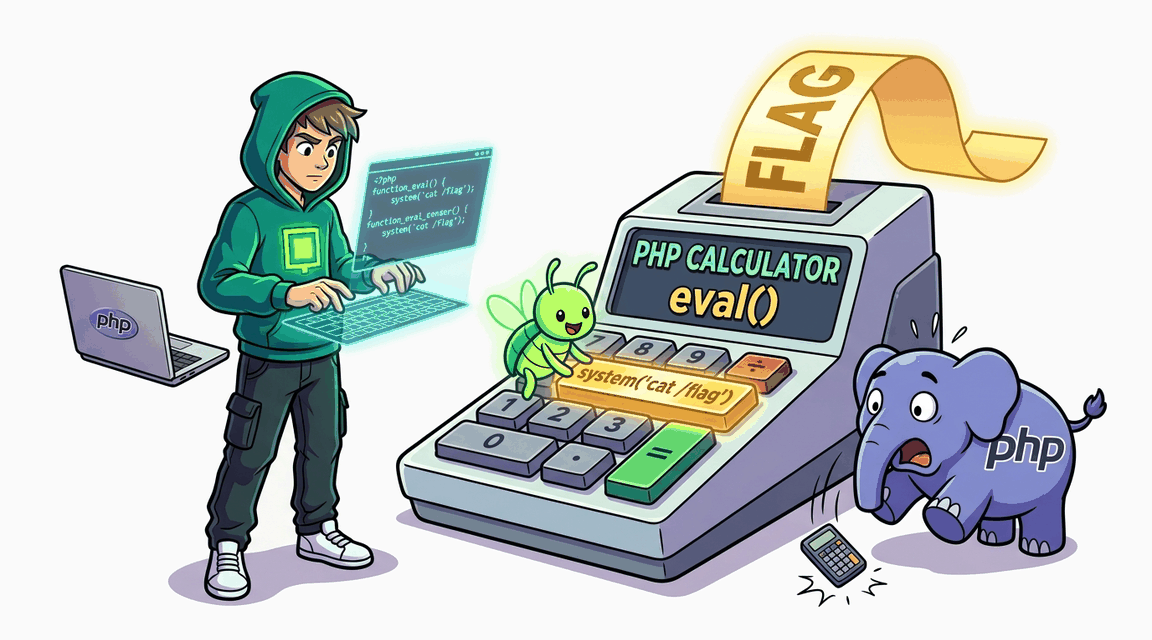
Пользовательский ввод передаётся в eval(), позволяя выполнить произвольный PHP-код.
Админ-панель содержит функцию ping с blacklist-фильтром (пробел, ;, cat, flag). Фильтр обходится через ${IFS}, $(), backticks и регистр имени переменной окружения.
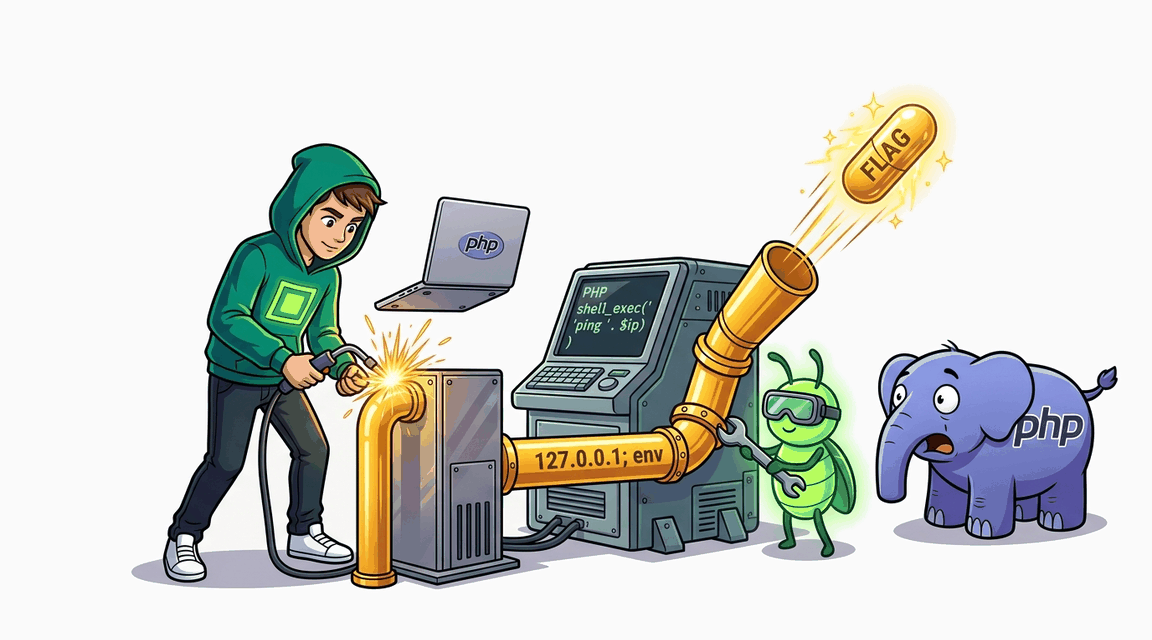
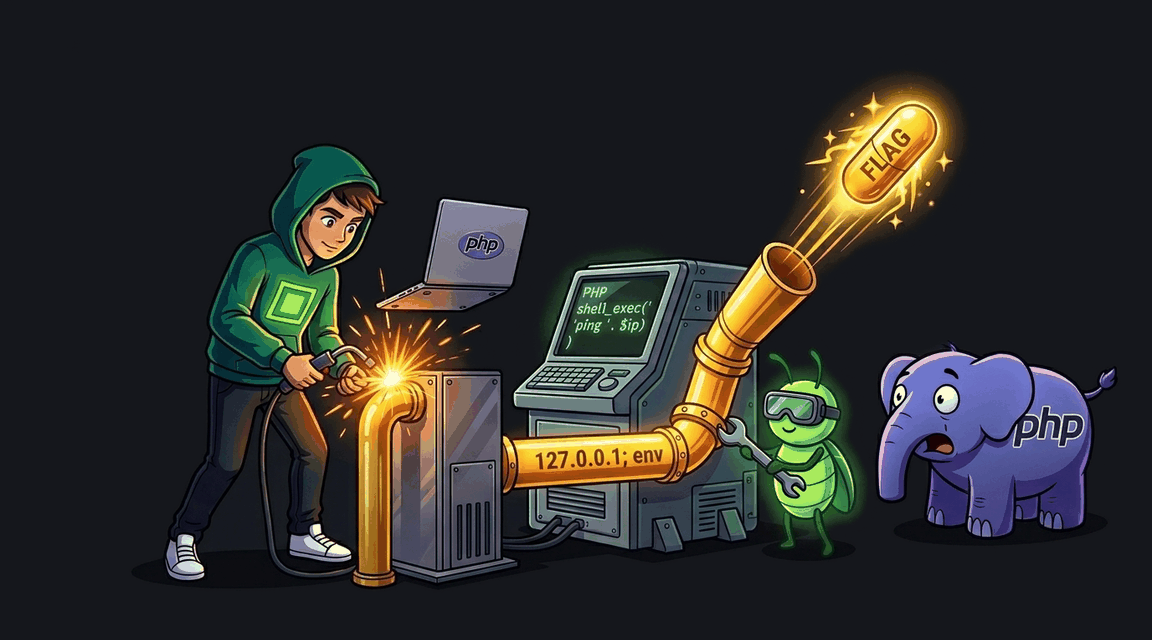
Панель администратора содержит функцию ping, передающую ввод напрямую в shell без фильтрации.
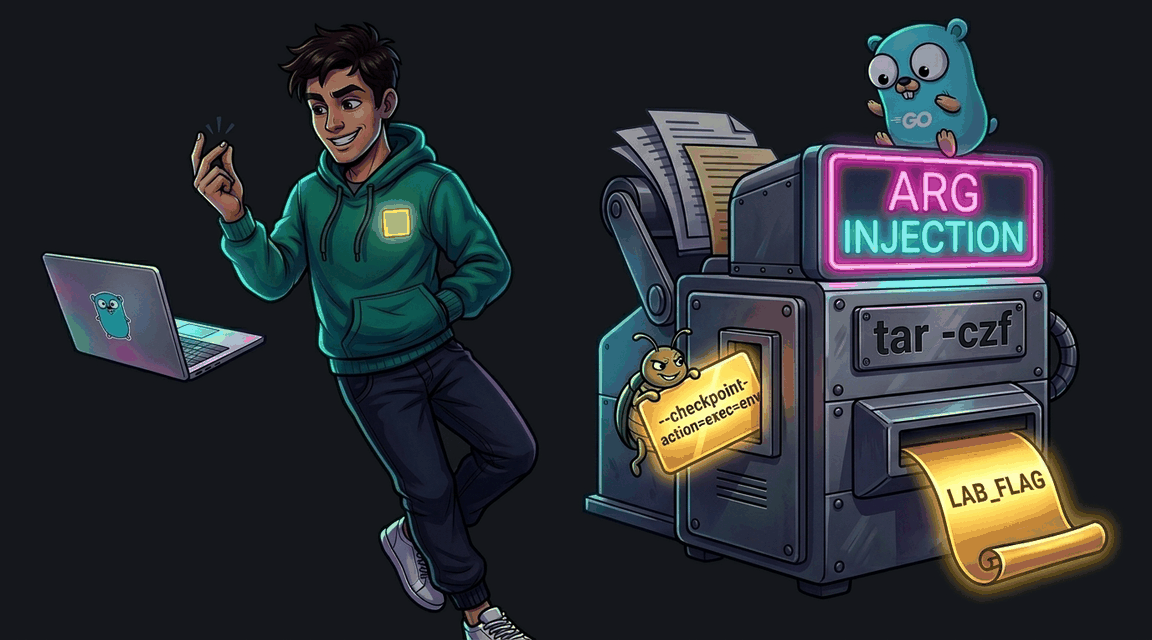
Обработчик архивации файлов использует exec.Command без shell, но не фильтрует аргументы, начинающиеся с '-'. Атакующий может внедрить произвольные флаги команды tar.
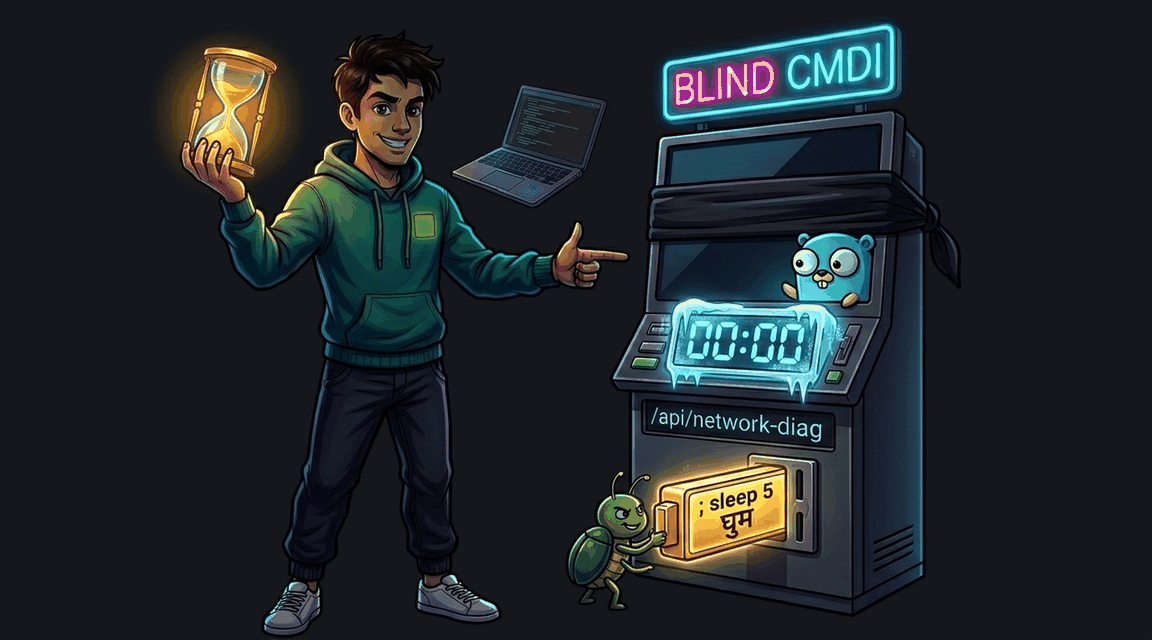
Обработчик сетевой диагностики передаёт пользовательский ввод в sh -c без фильтрации. Результат команды не отображается — используйте time-based технику для подтверждения инъекции.