File Incl
LFI через PHP stream wrappers (php://filter)
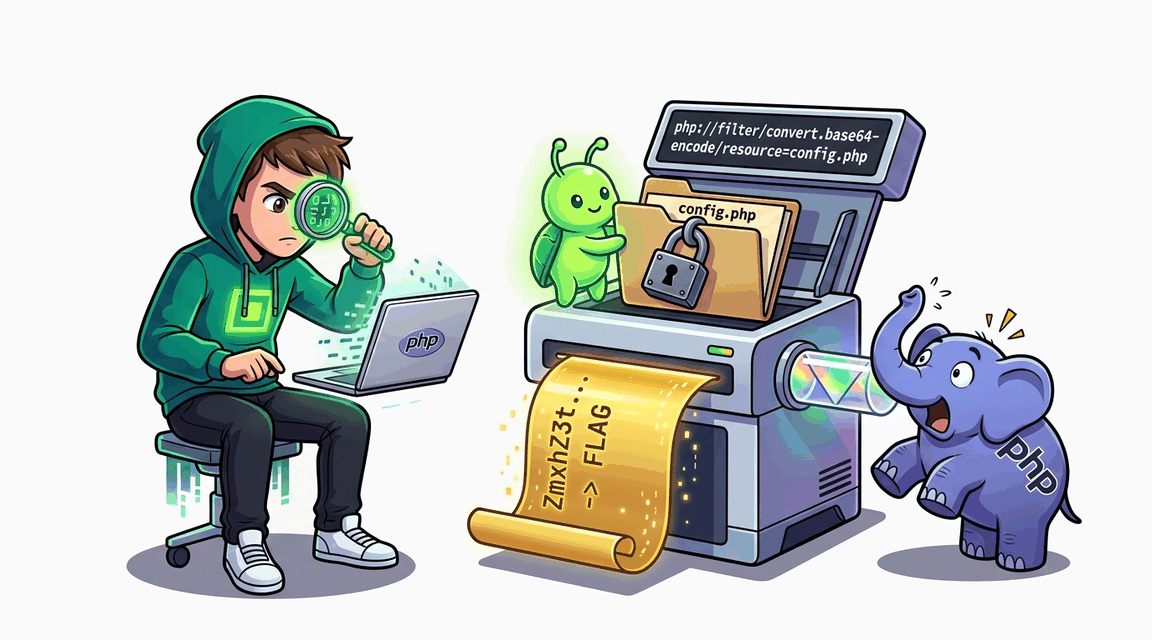
Наивная фильтрация ../ не блокирует php://filter — атакующий читает исходники PHP-файлов в base64.
PHP Pro
Exploit Fix
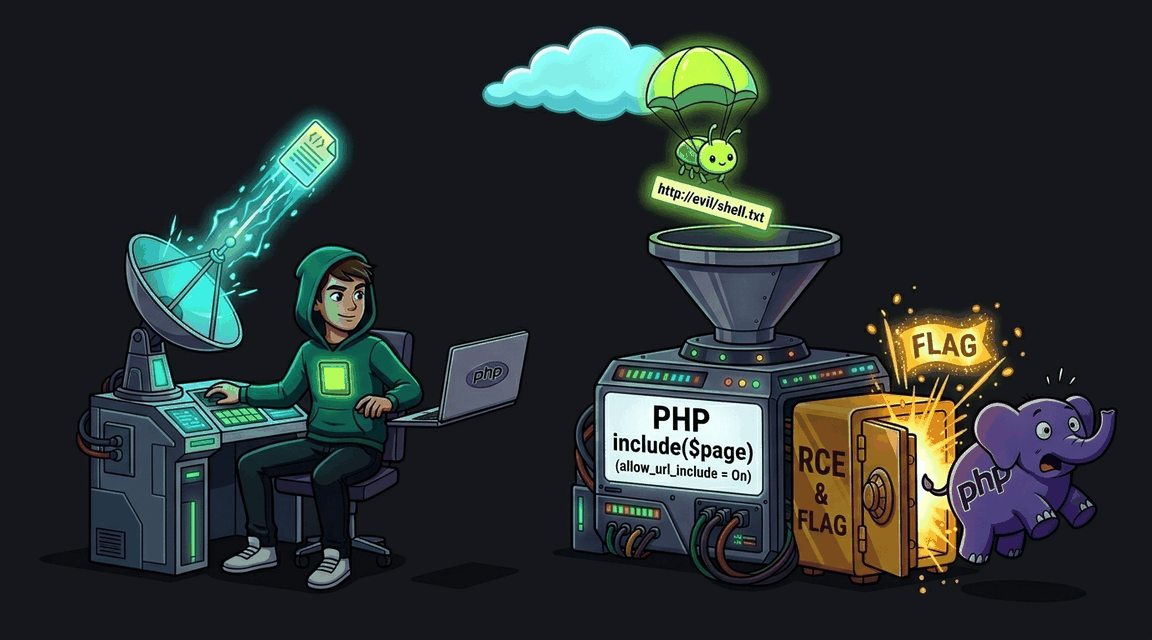
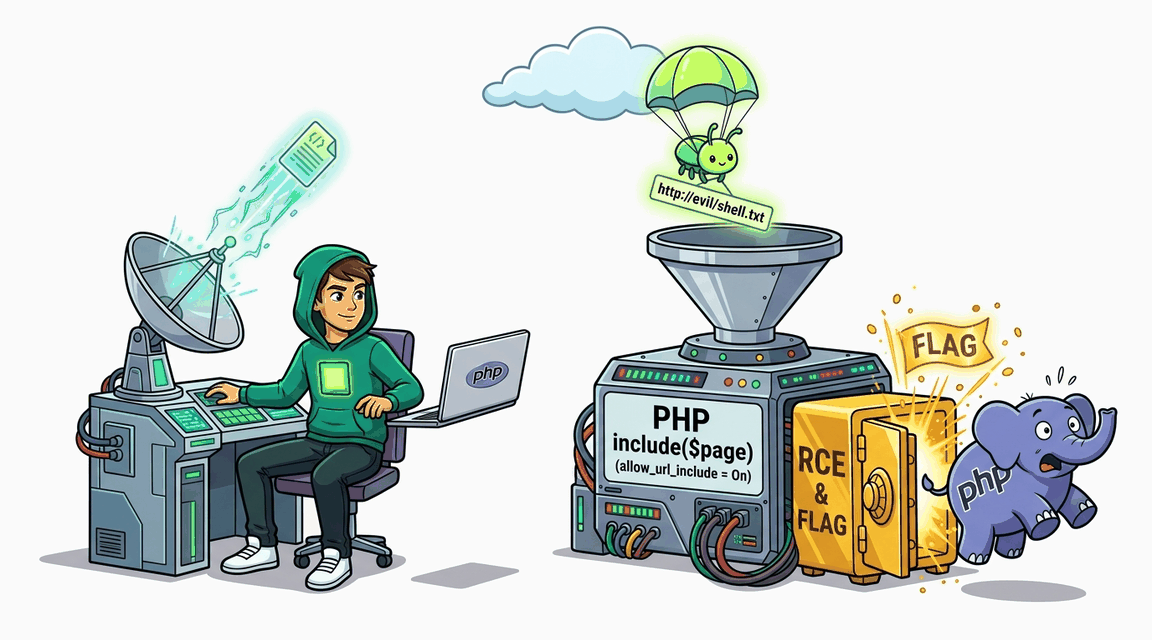
Параметр page передаётся в include() при включённом allow_url_include — атакующий загружает и выполняет произвольный PHP-код с удалённого сервера.
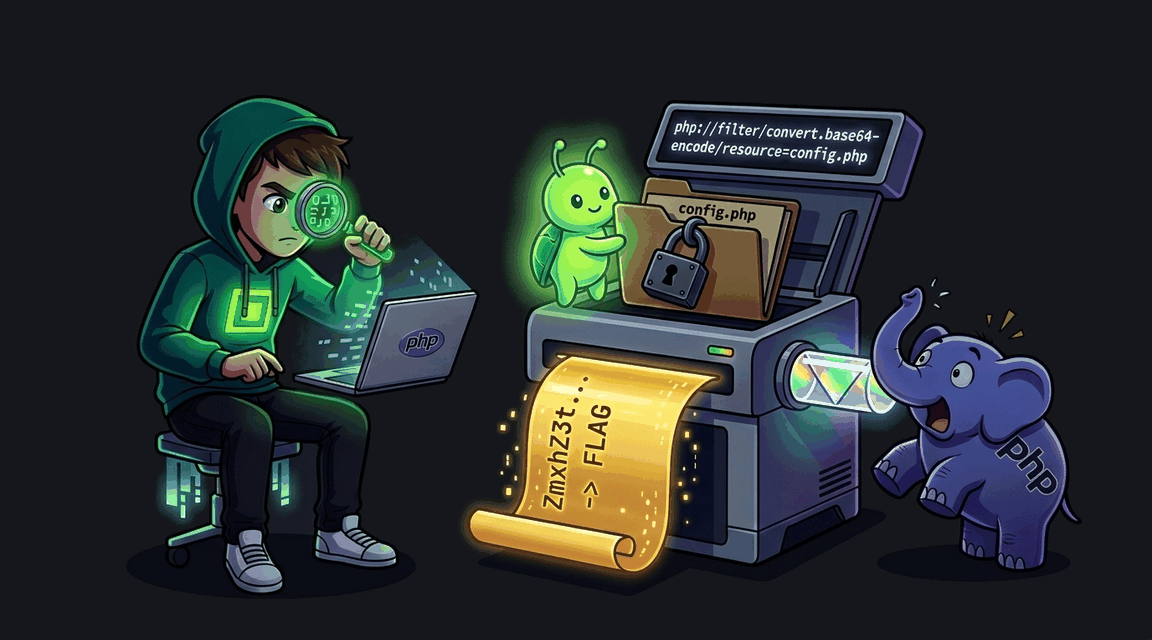
Наивная фильтрация ../ не блокирует php://filter — атакующий читает исходники PHP-файлов в base64.
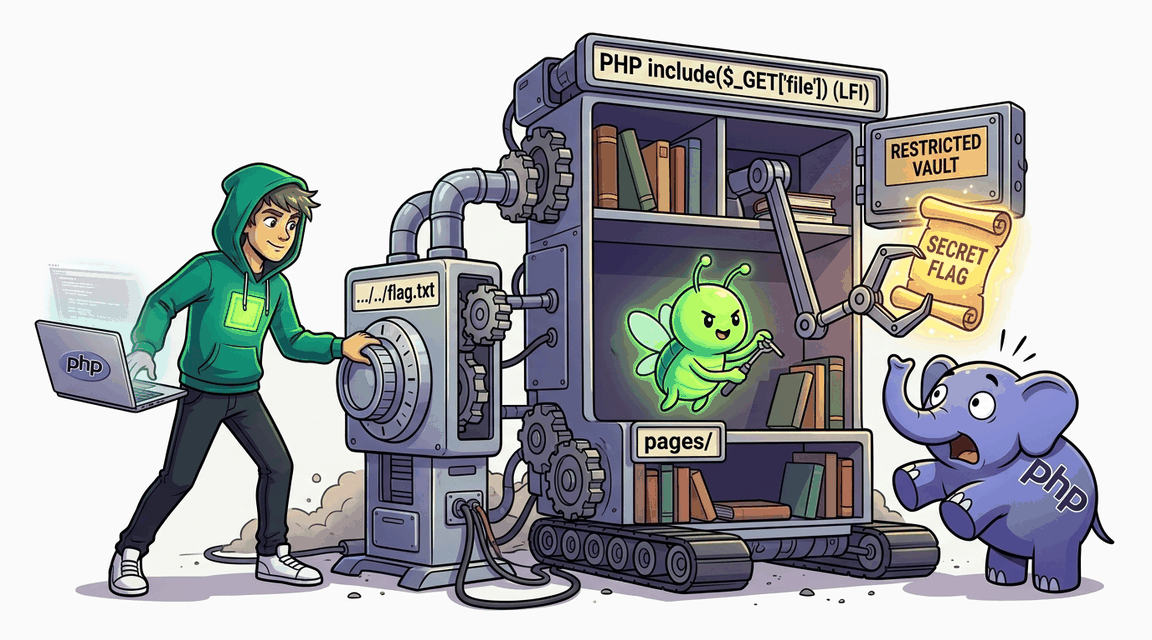
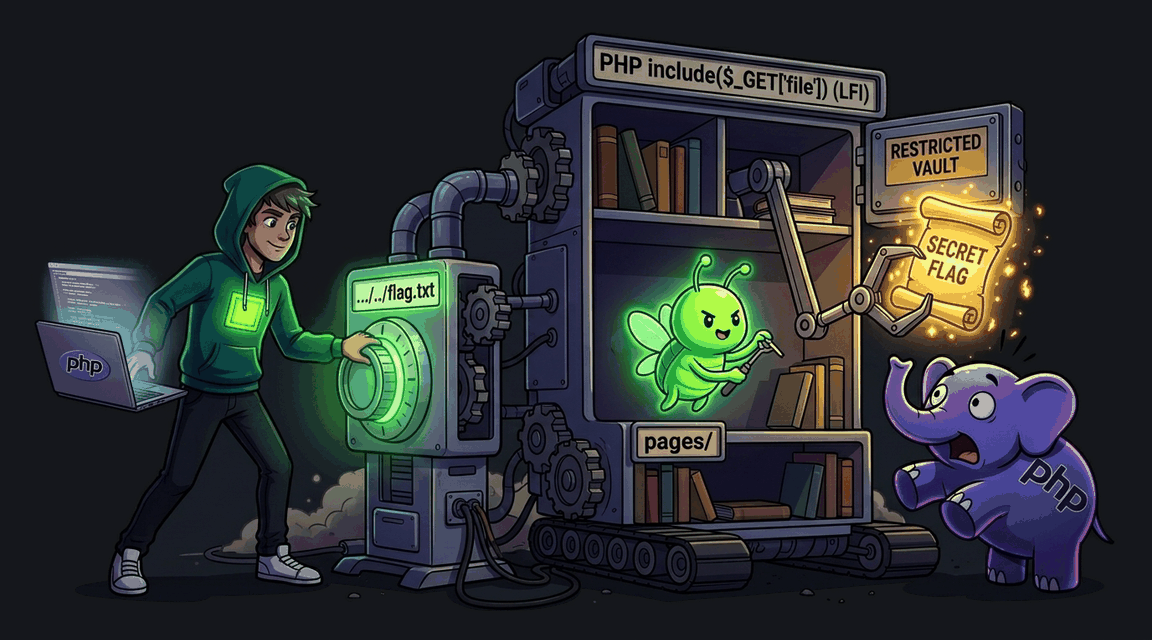
Параметр file передаётся напрямую в include() без валидации — атакующий читает произвольные файлы сервера.