SQLi
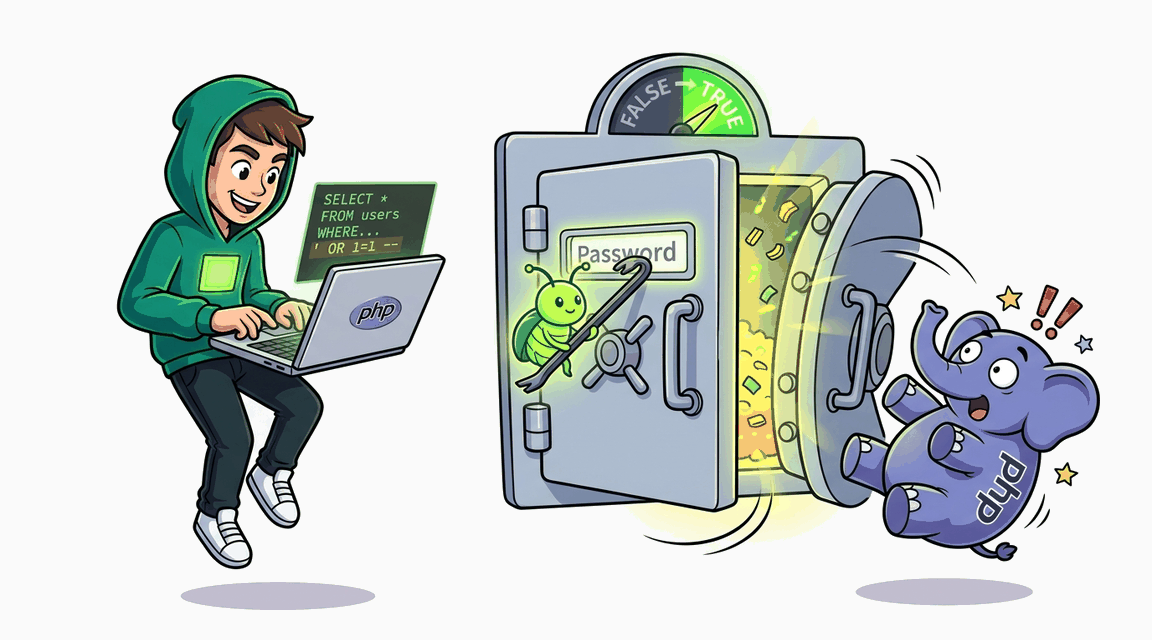
SQL Injection в форме входа
Обход аутентификации через SQL-инъекцию в форме логина.
PHP Pro
Exploit Fix
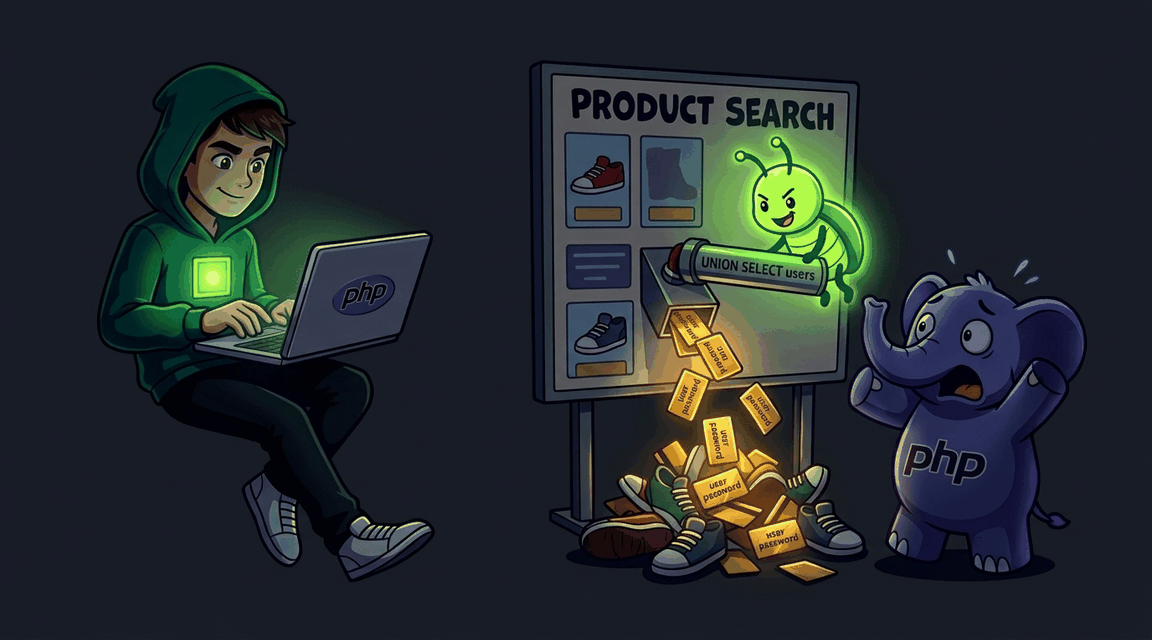
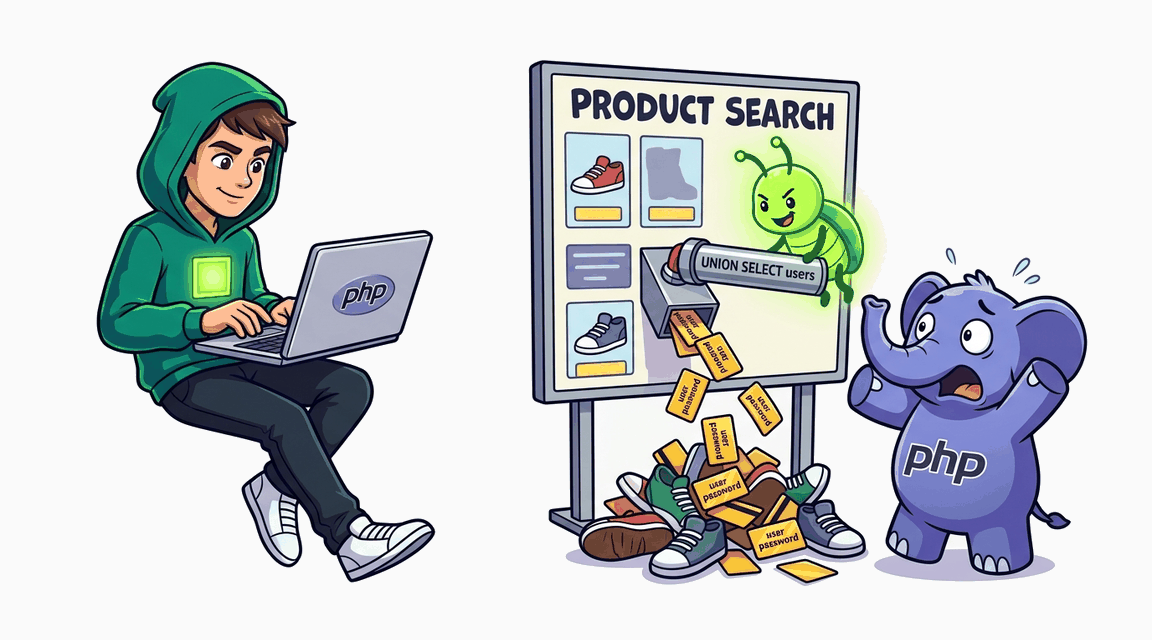
UNION-based SQL-инъекция через поиск товаров позволяет извлечь данные из таблицы пользователей.
Обход аутентификации через SQL-инъекцию в форме логина.
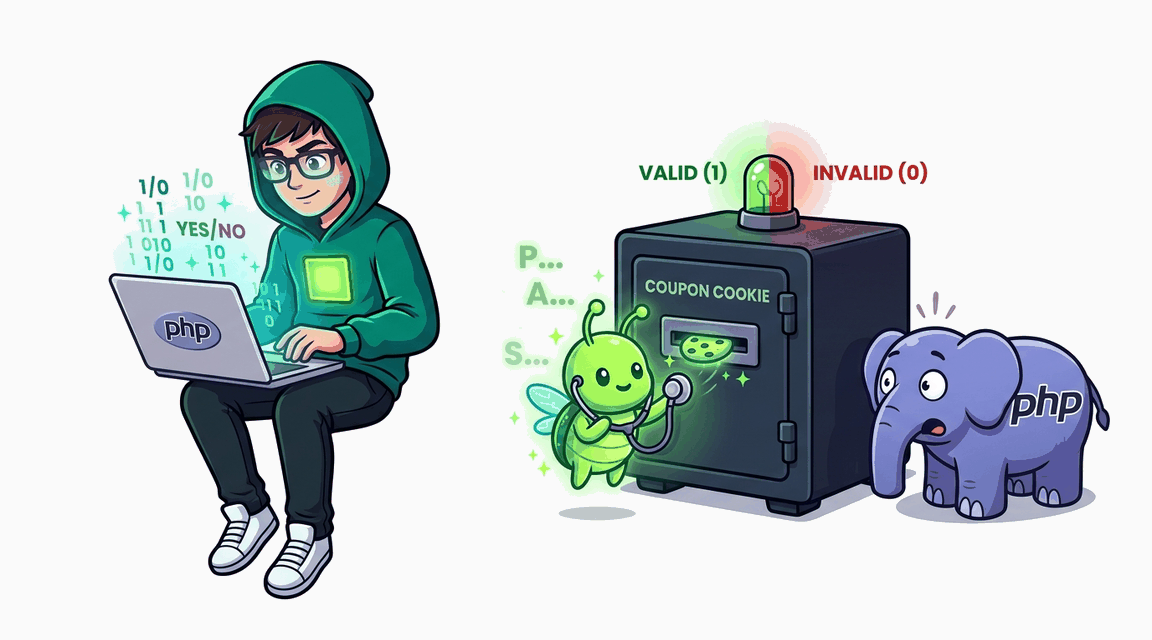
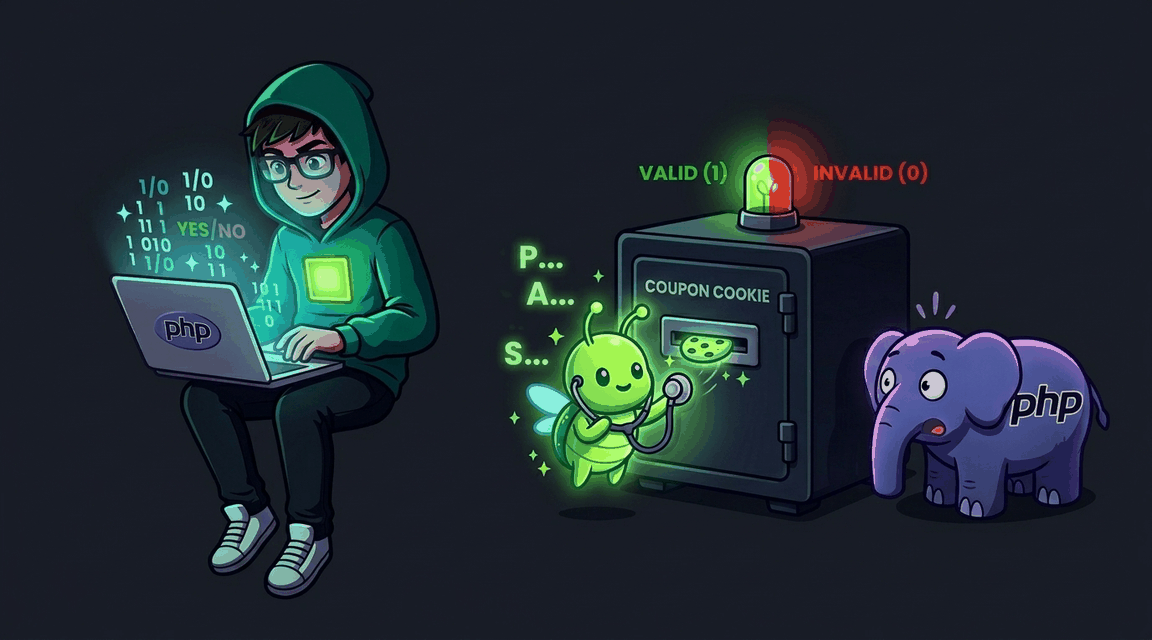
Значение купона из cookie подставляется в SQL-запрос без параметризации, позволяя извлечь данные через boolean-based blind инъекцию.
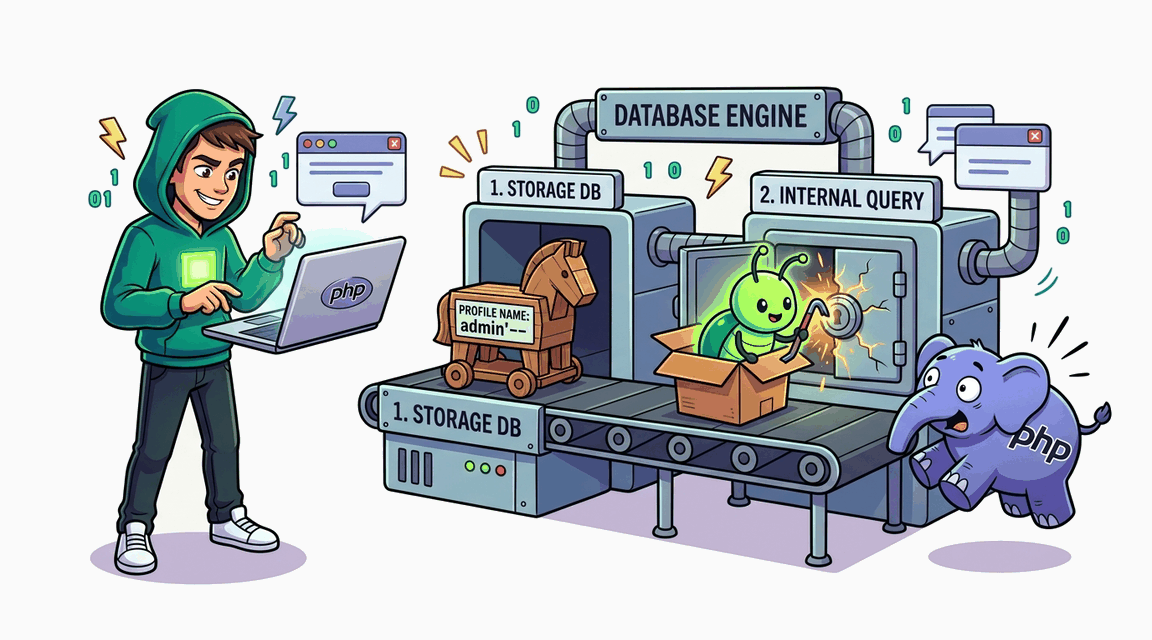
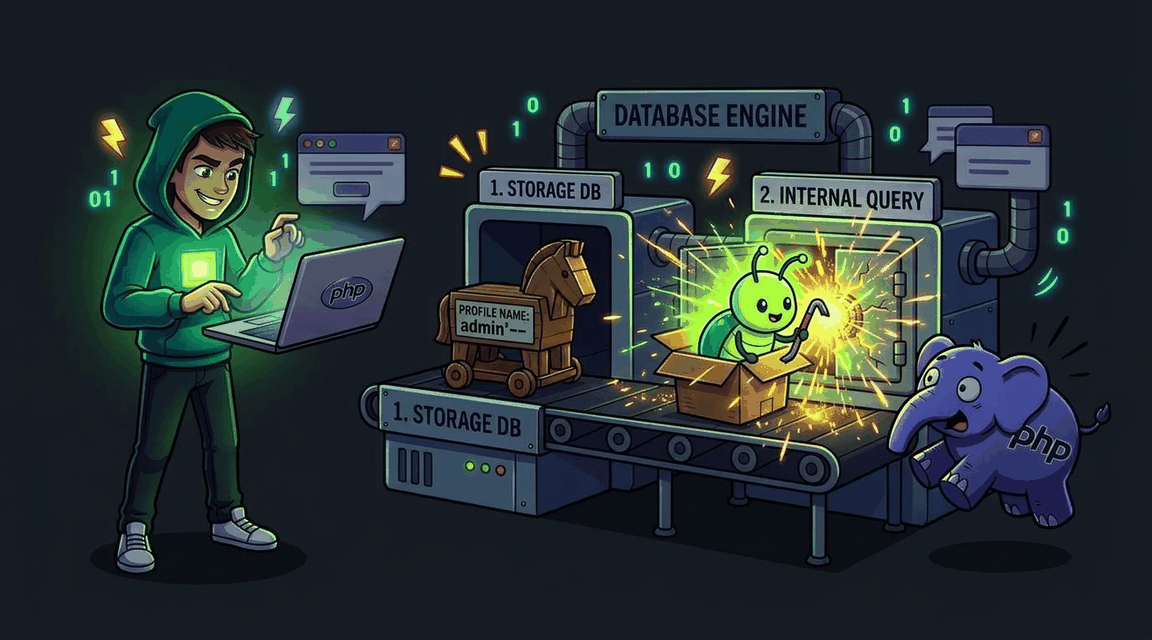
Имя из БД подставляется в SQL через конкатенацию — Second-Order SQLi.
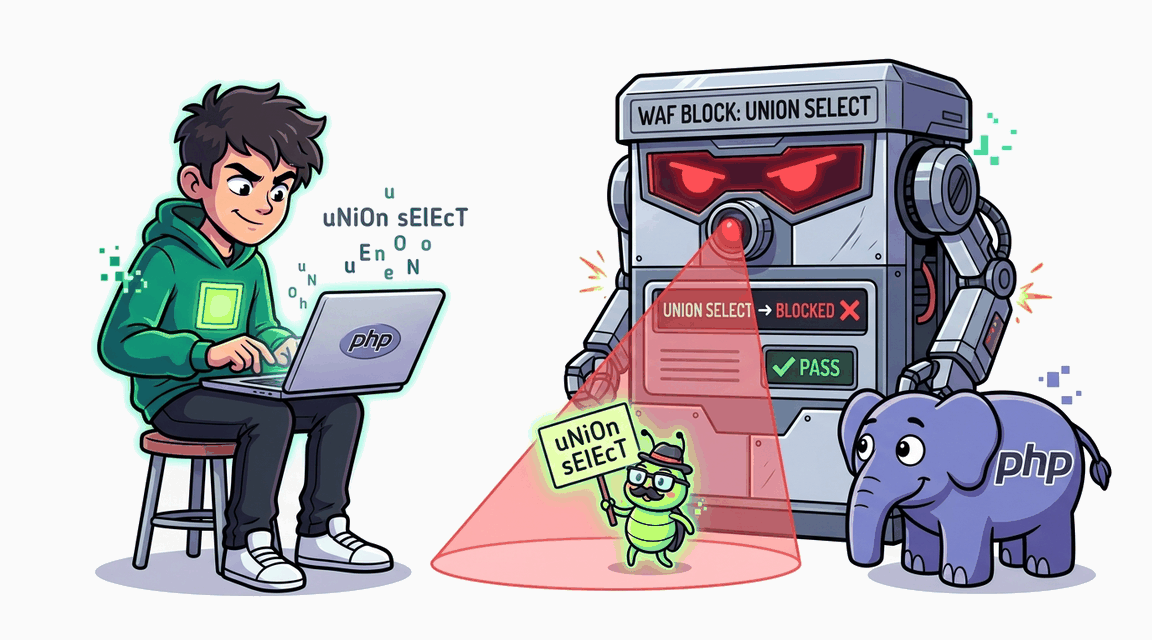
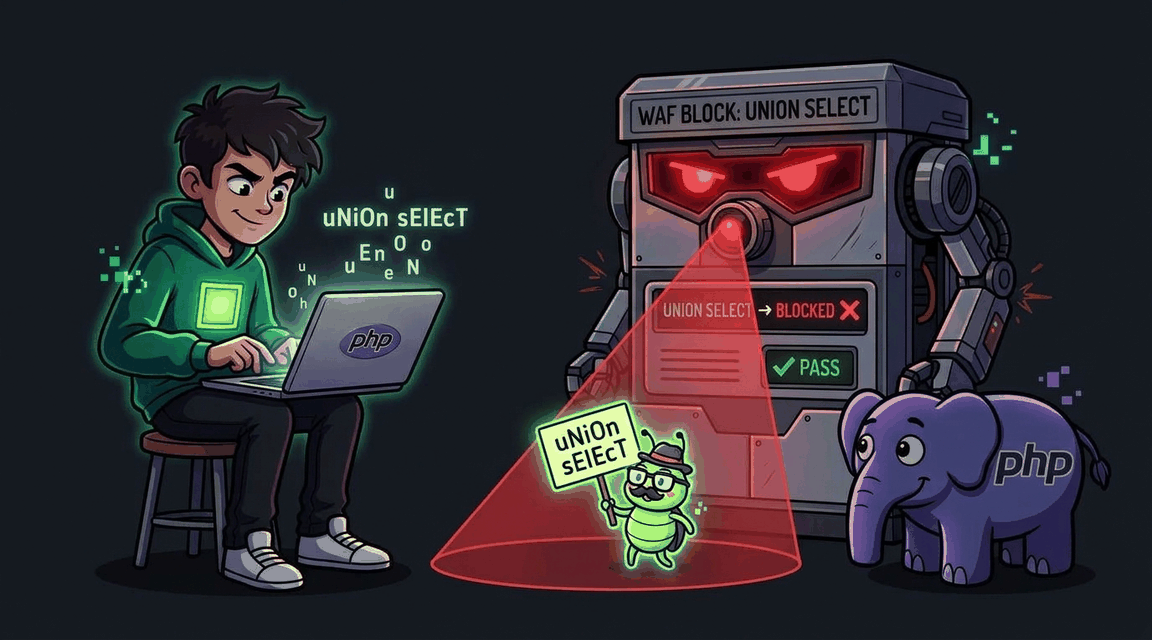
WAF с blacklist-фильтром блокирует SQL-ключевые слова, но обходится через mixed case.