SQLi
Boolean-based Blind SQL Injection через cookie купона
Значение купона из cookie подставляется в SQL-запрос без параметризации, позволяя извлечь данные через boolean-based blind инъекцию.
hard PHP Pro
Exploit Fix
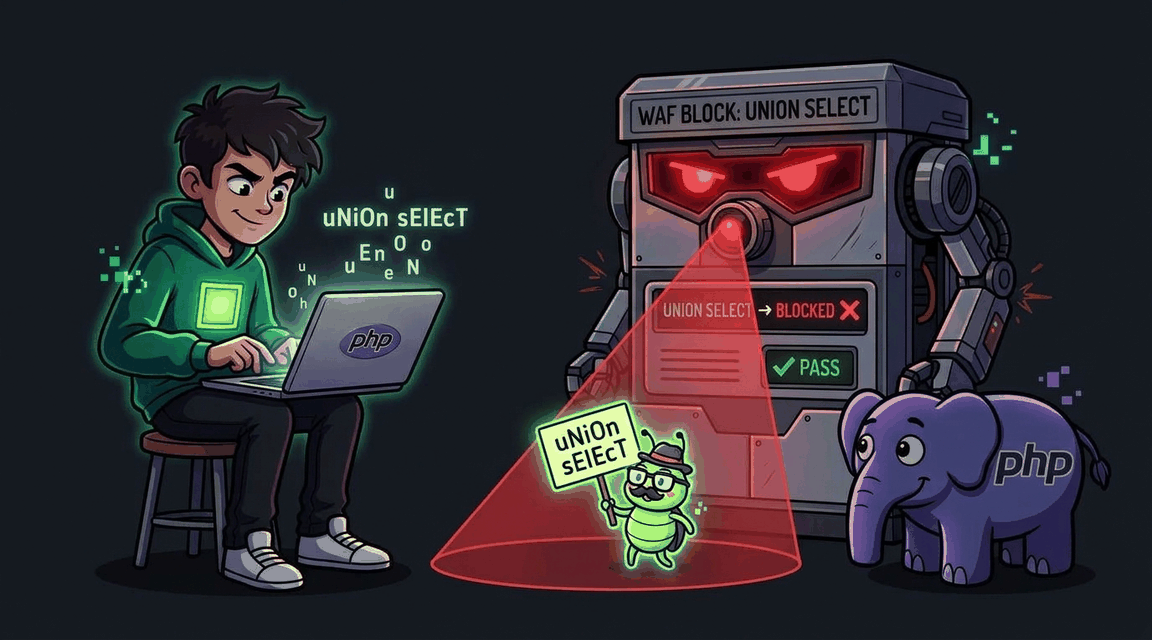
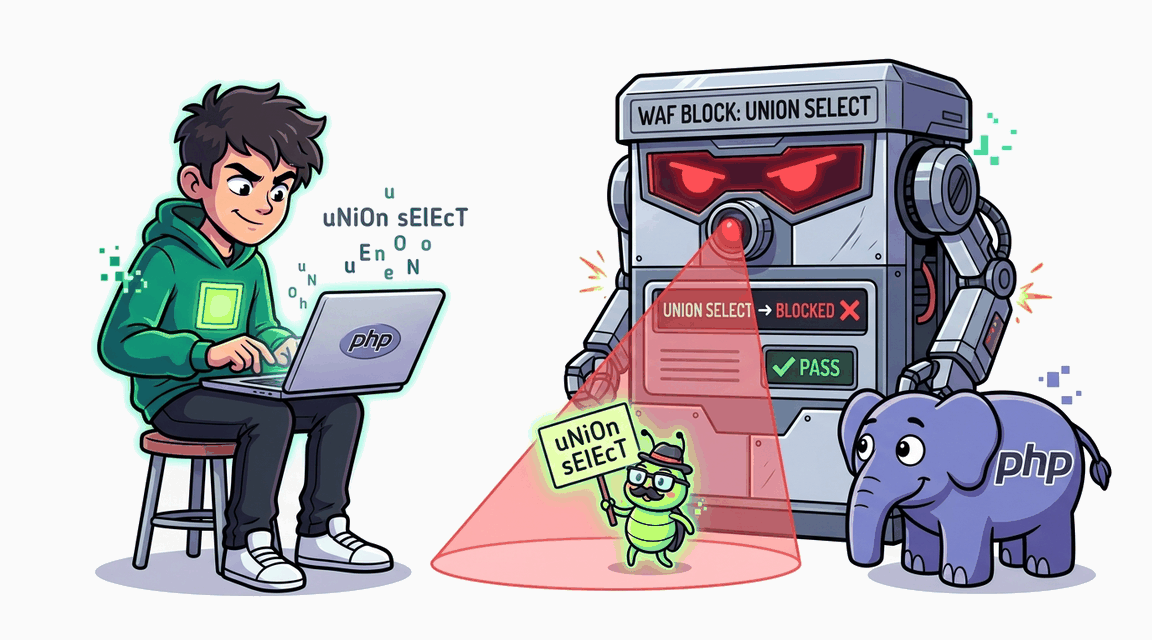
WAF с blacklist-фильтром блокирует SQL-ключевые слова, но его можно обойти.
Значение купона из cookie подставляется в SQL-запрос без параметризации, позволяя извлечь данные через boolean-based blind инъекцию.
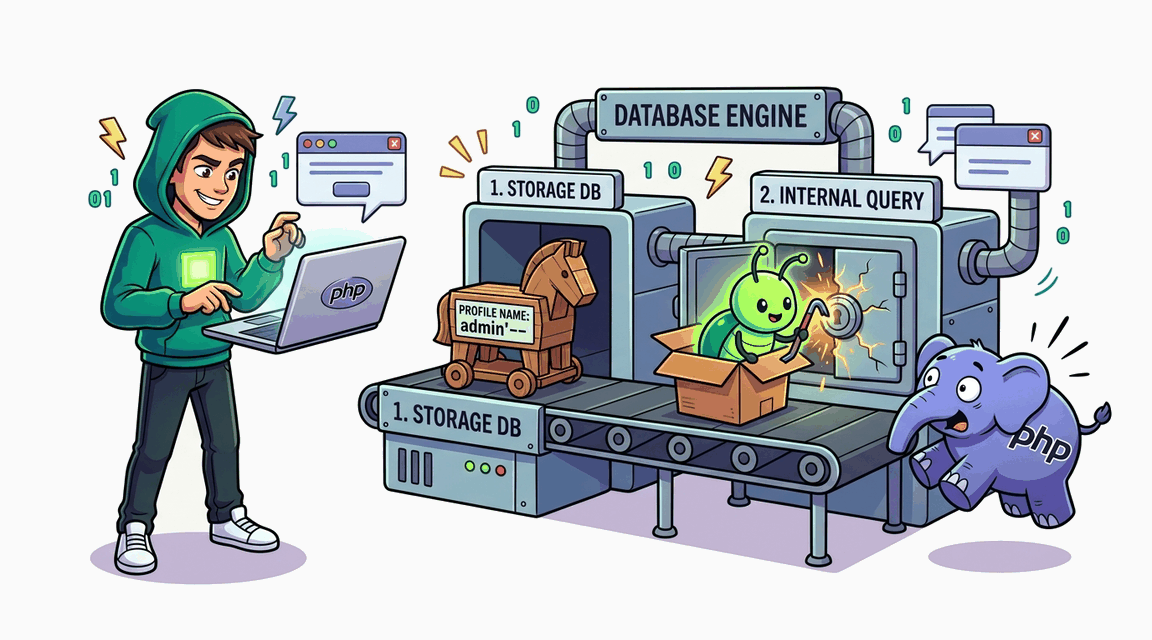
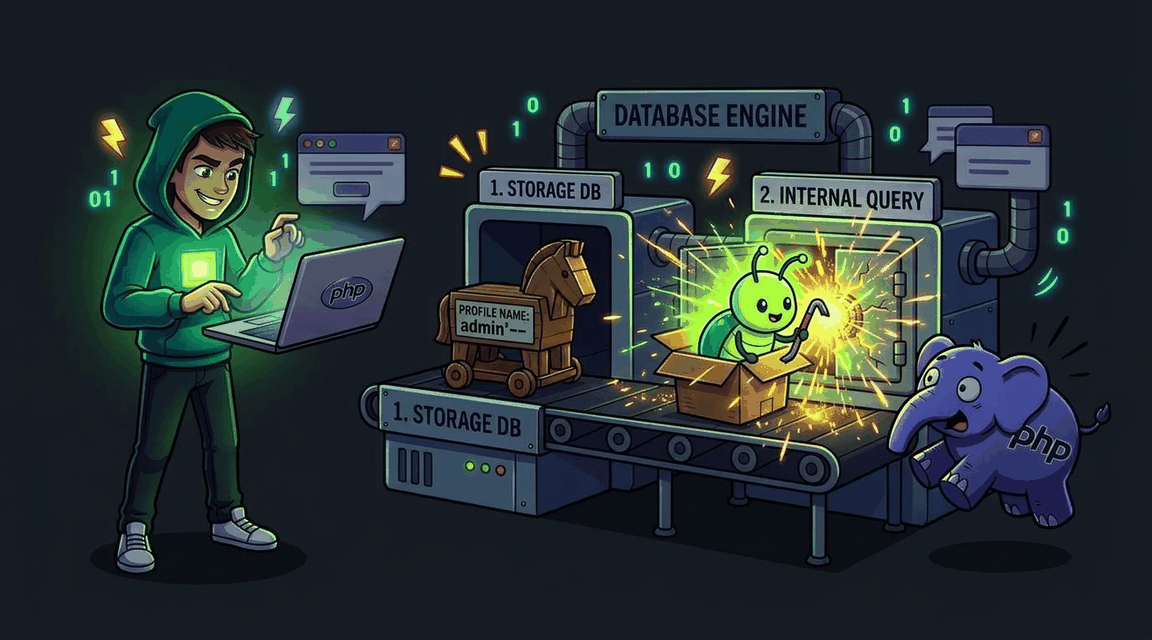
Имя из БД подставляется в SQL через конкатенацию — «спящая» инъекция в профиле открывает путь к эскалации до admin.
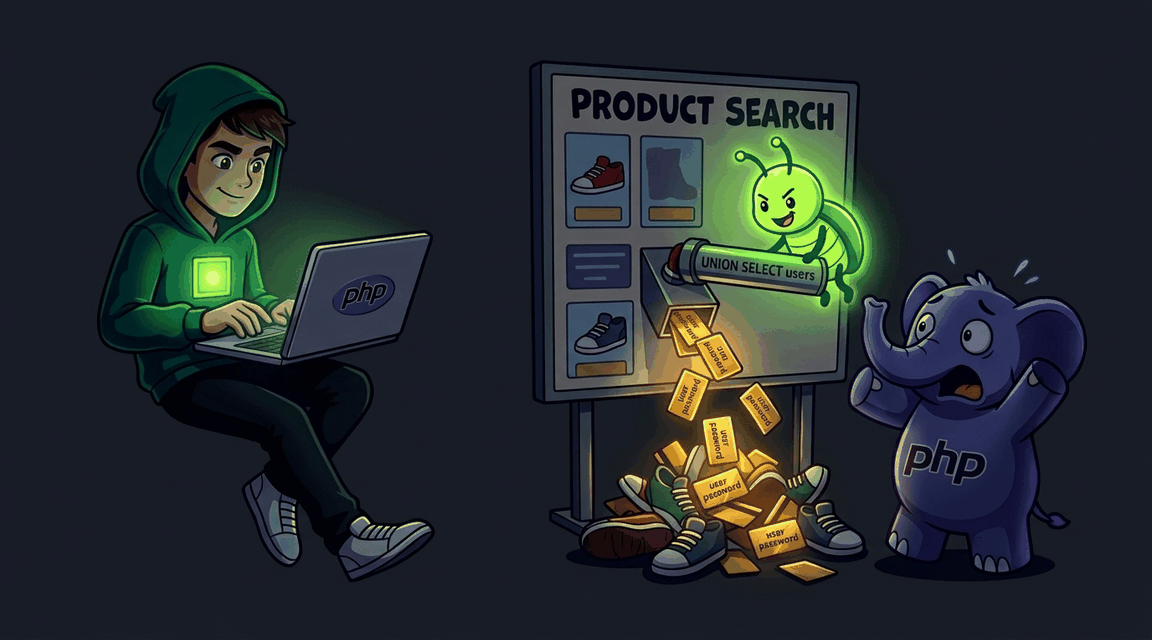
UNION-based SQL-инъекция через поиск товаров позволяет извлечь данные из таблицы пользователей.
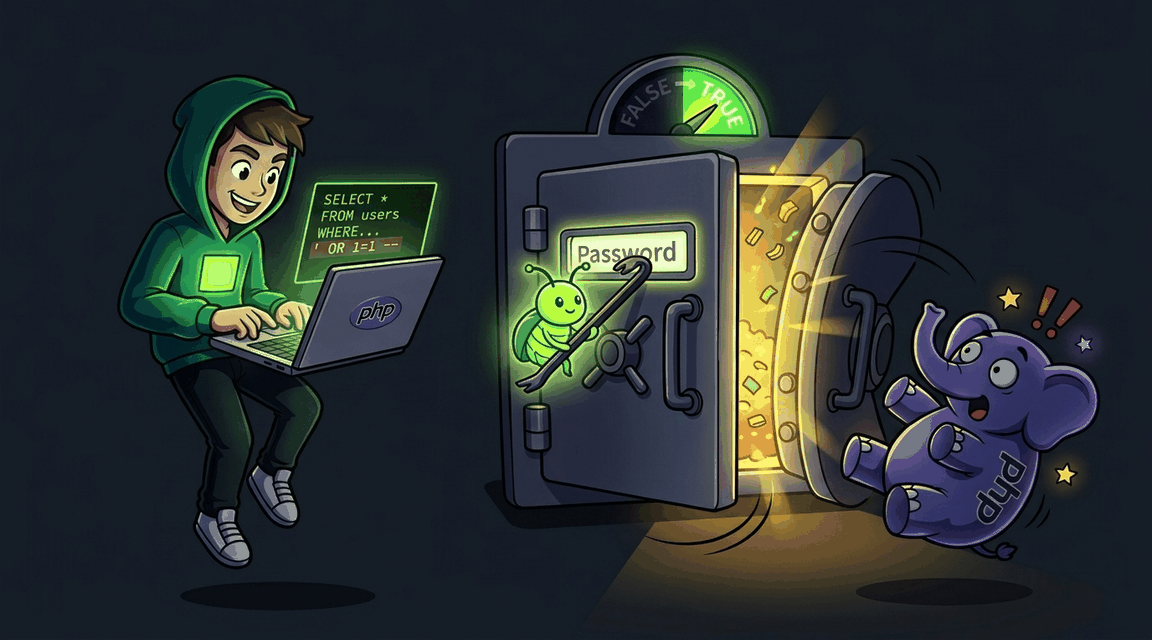
Обход аутентификации через SQL-инъекцию в форме логина.