SSRF
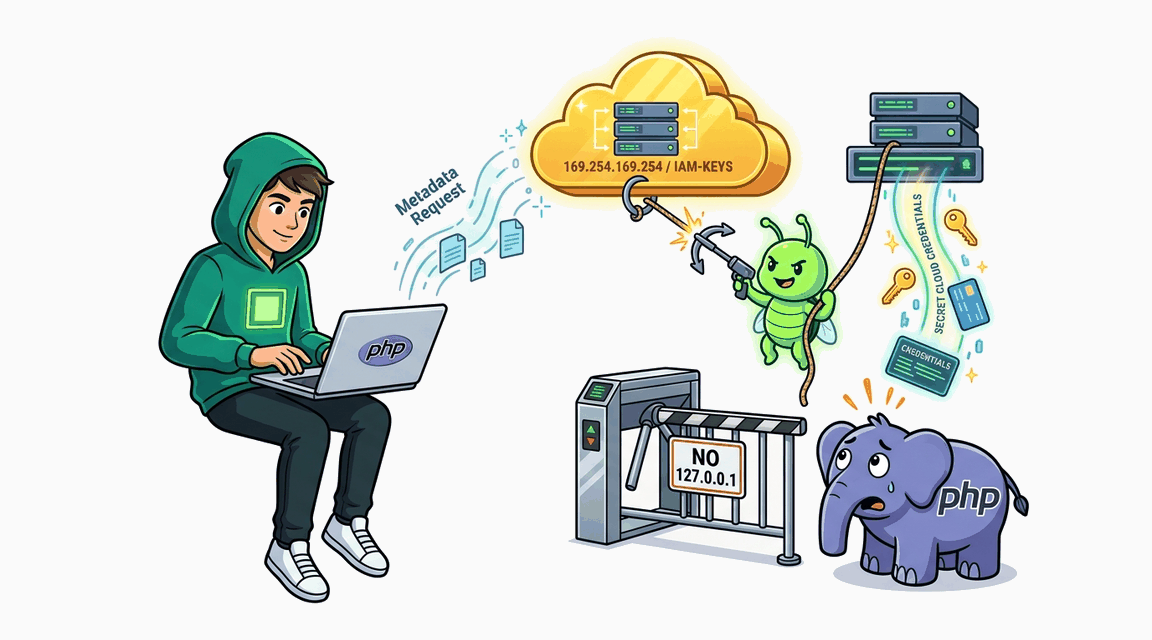
SSRF к облачным метаданным через обход проверки IP
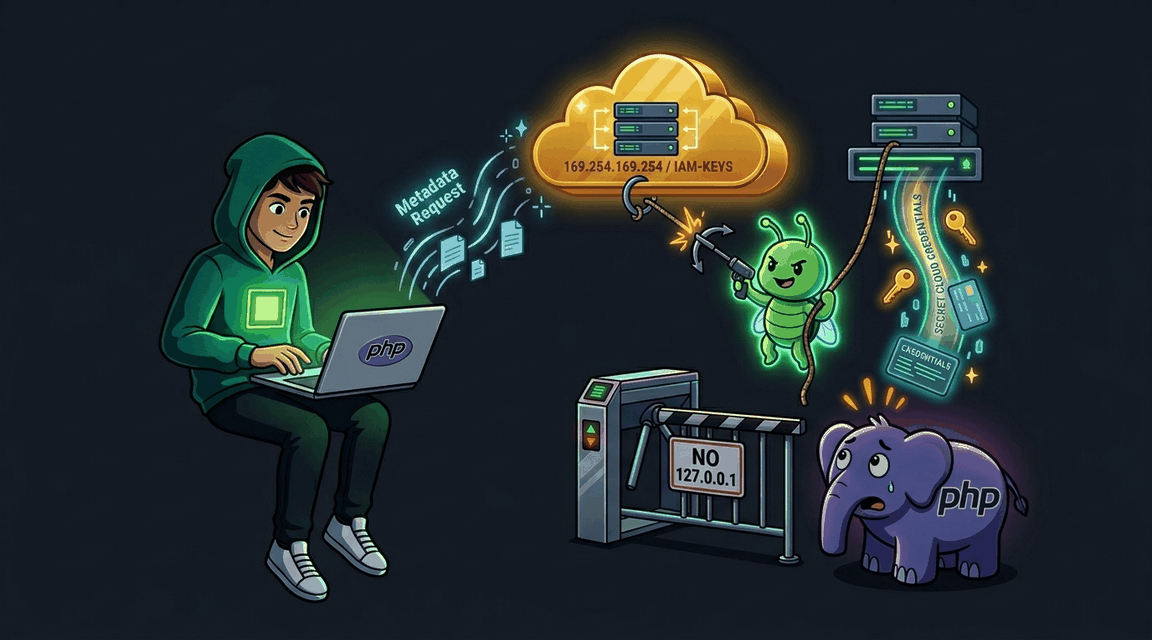
Приложение блокирует только loopback-адреса, но не link-local 169.254.169.254 — атакующий читает облачные метаданные AWS.
PHP Pro
Exploit Fix
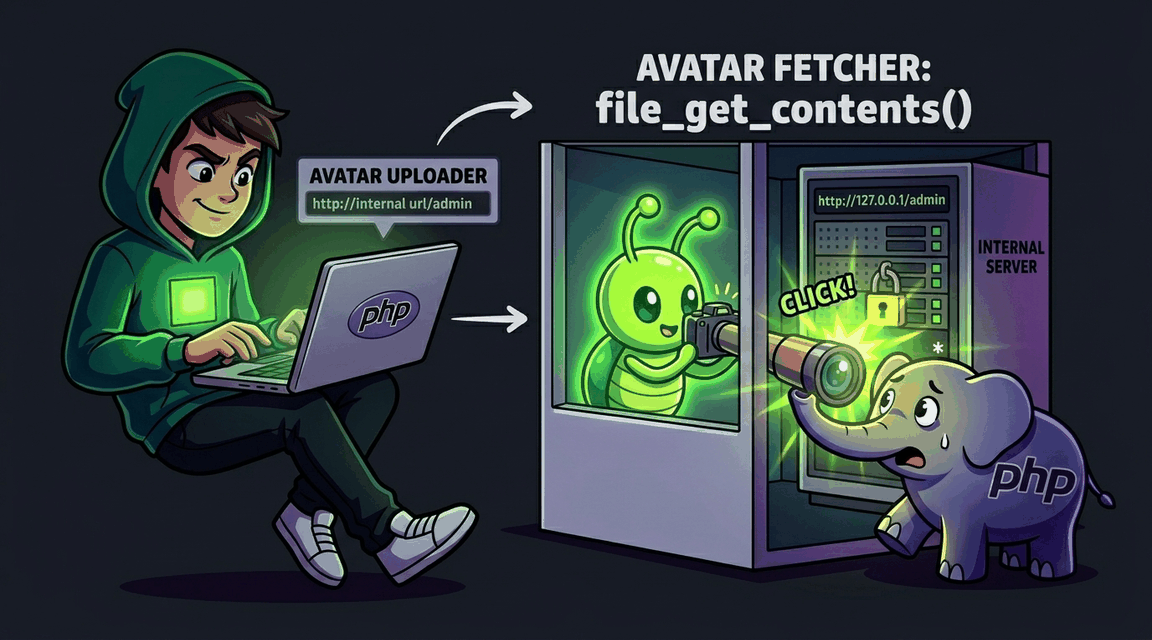
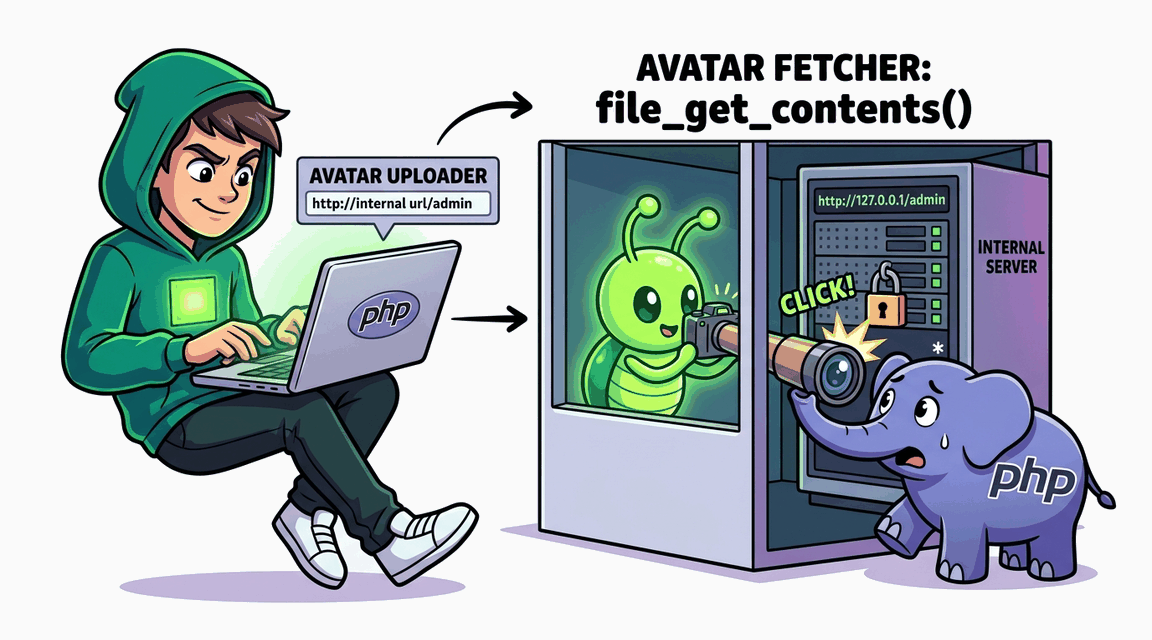
Приложение загружает аватар по URL без проверки — атакующий может обратиться к внутренним сервисам.
Приложение блокирует только loopback-адреса, но не link-local 169.254.169.254 — атакующий читает облачные метаданные AWS.
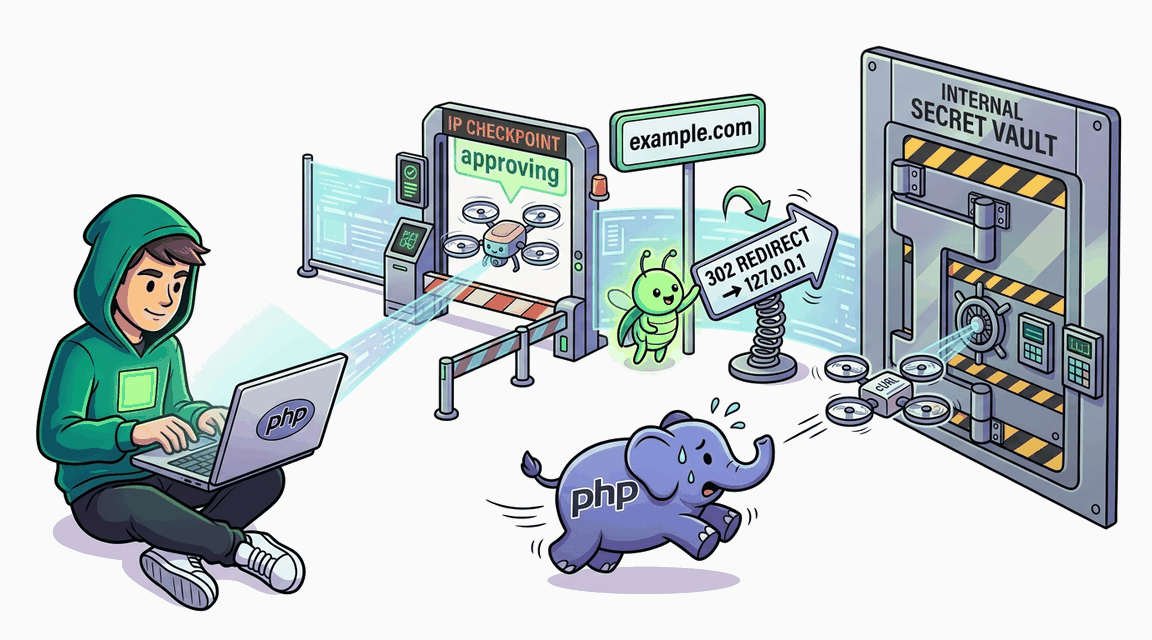
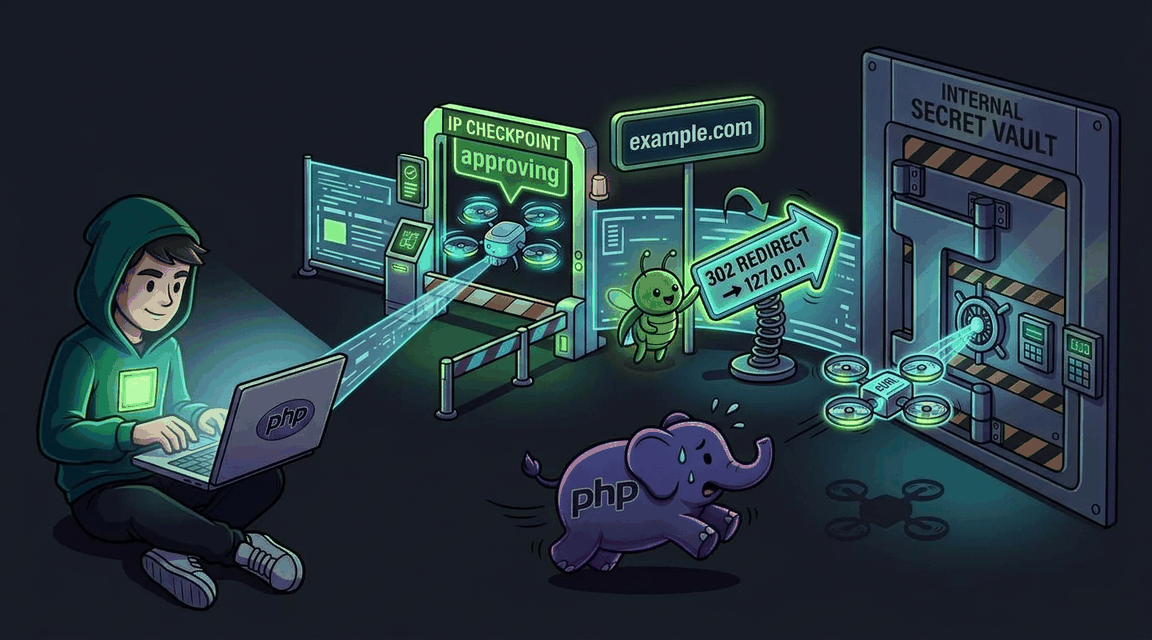
Приложение проверяет IP адрес при первом запросе, но cURL автоматически следует редиректам на внутренние адреса — атакующий обходит проверку через промежуточный сервер.
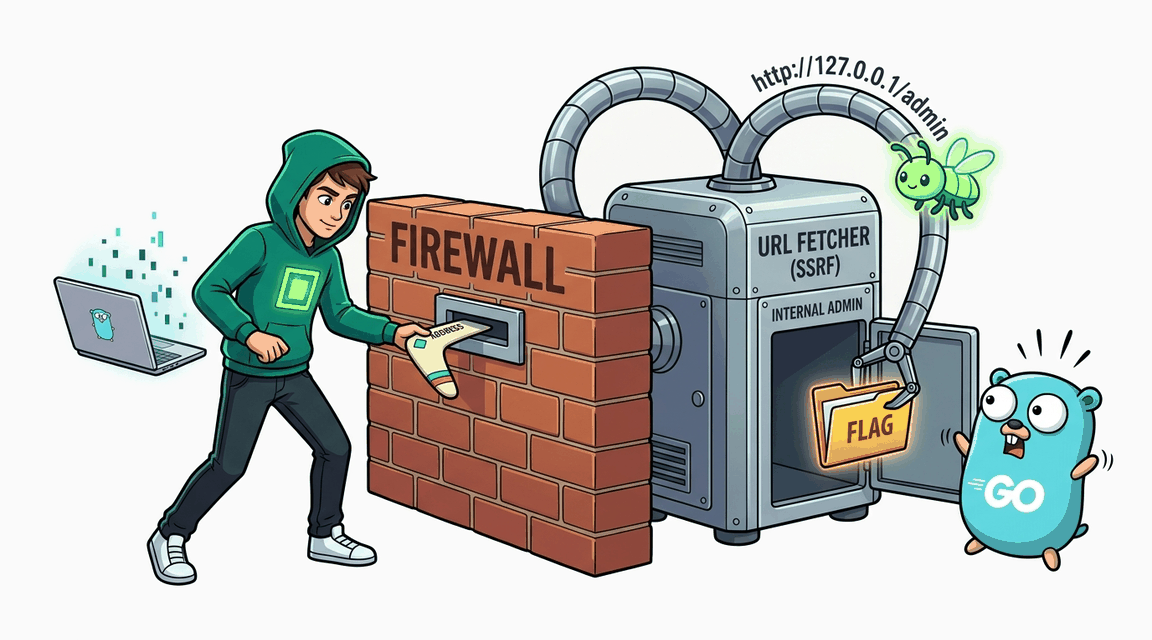
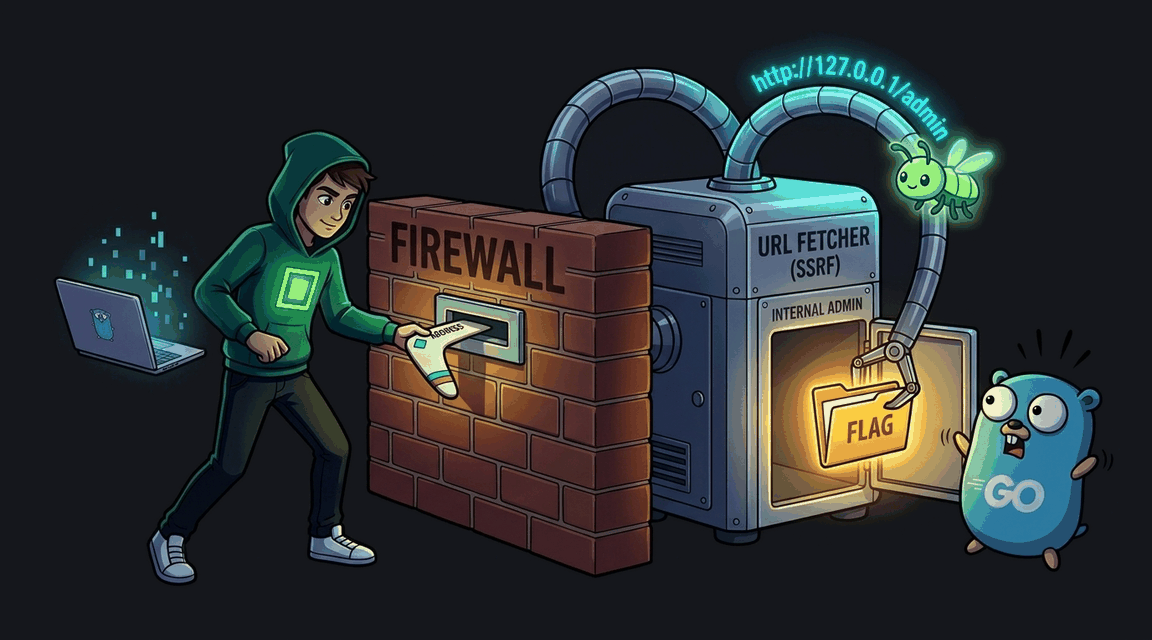
Простая SSRF-уязвимость, позволяющая получить доступ к внутренним ресурсам сервера.
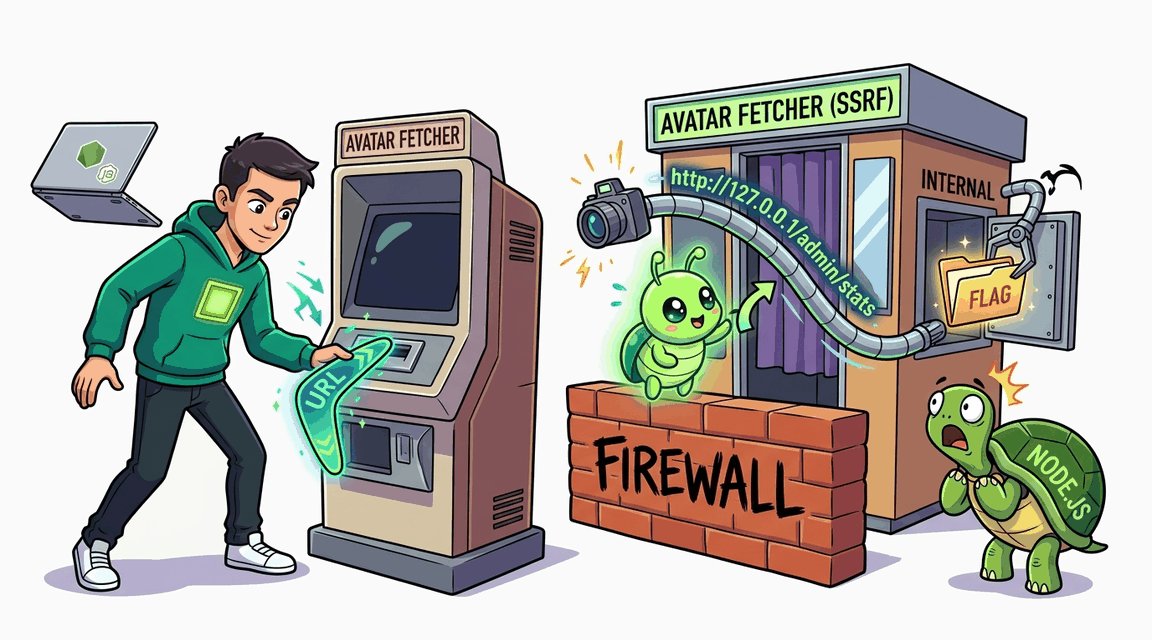
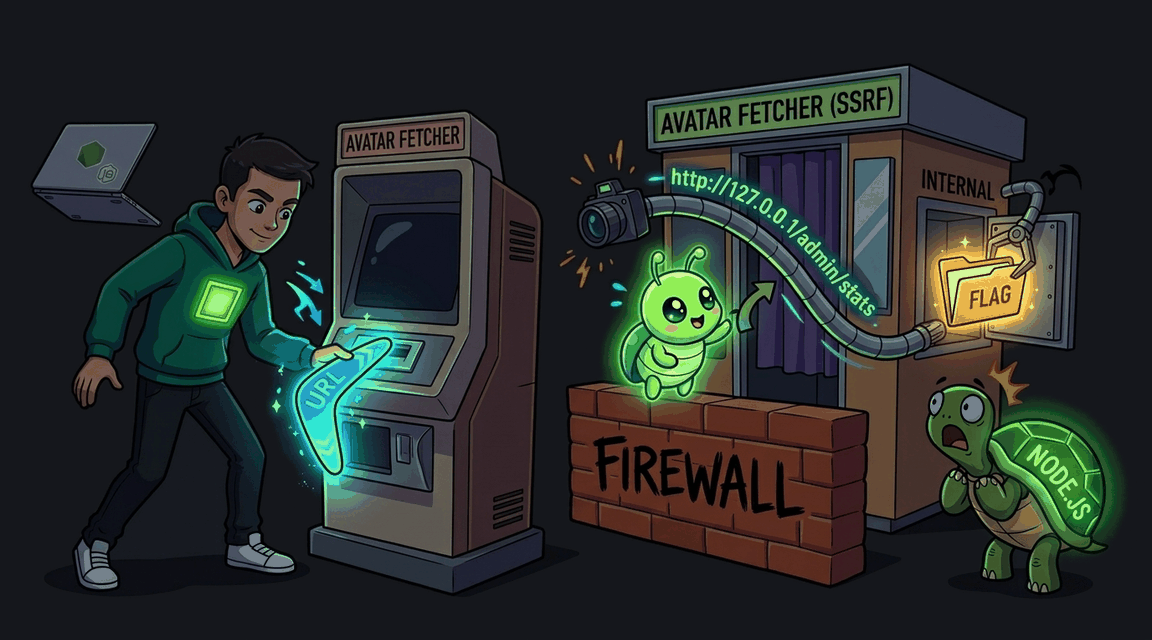
Обработчик загрузки аватара в Express делает fetch по пользовательскому URL без валидации — доступ к внутреннему /admin/stats и утечка флага.