SSTI
SSTI: Twig createTemplate() Injection
Пользовательский ввод передаётся в Twig createTemplate(), что позволяет выполнить произвольный код на сервере.
PHP Pro
Exploit Fix
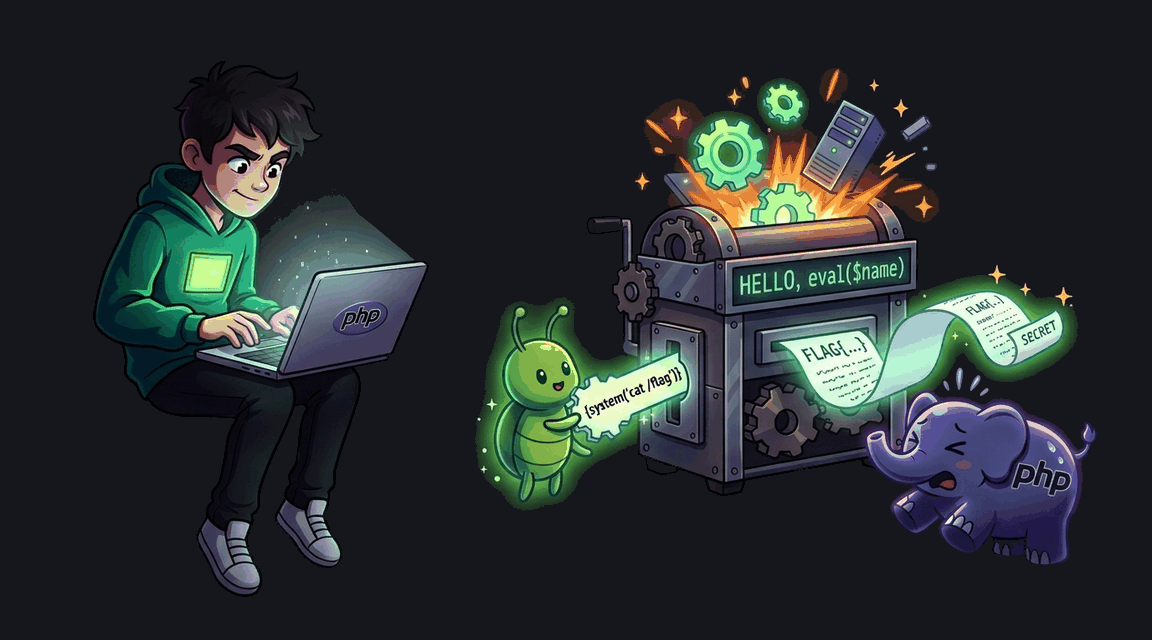
Greeting template executed via eval() allows arbitrary PHP code injection.
Пользовательский ввод передаётся в Twig createTemplate(), что позволяет выполнить произвольный код на сервере.
Утечка конфиденциальных данных из контекста страницы через небезопасную обработку шаблонов.
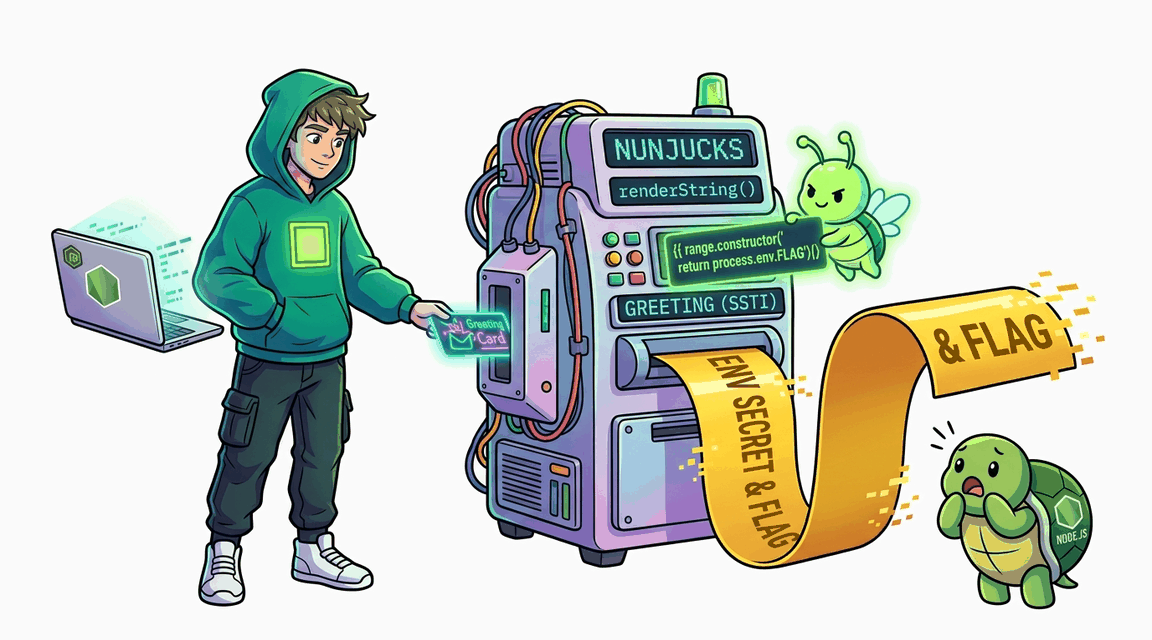
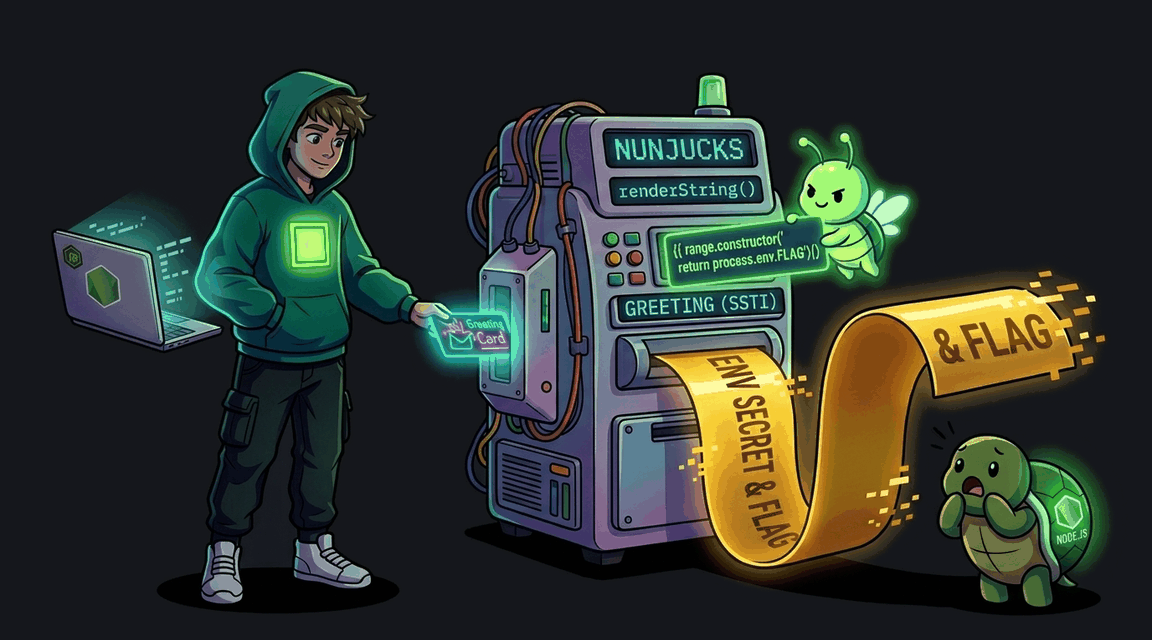
Пользовательское приветствие в SecureShop рендерится через nunjucks.renderString() — SSTI позволяет выполнять JS и читать переменные окружения.
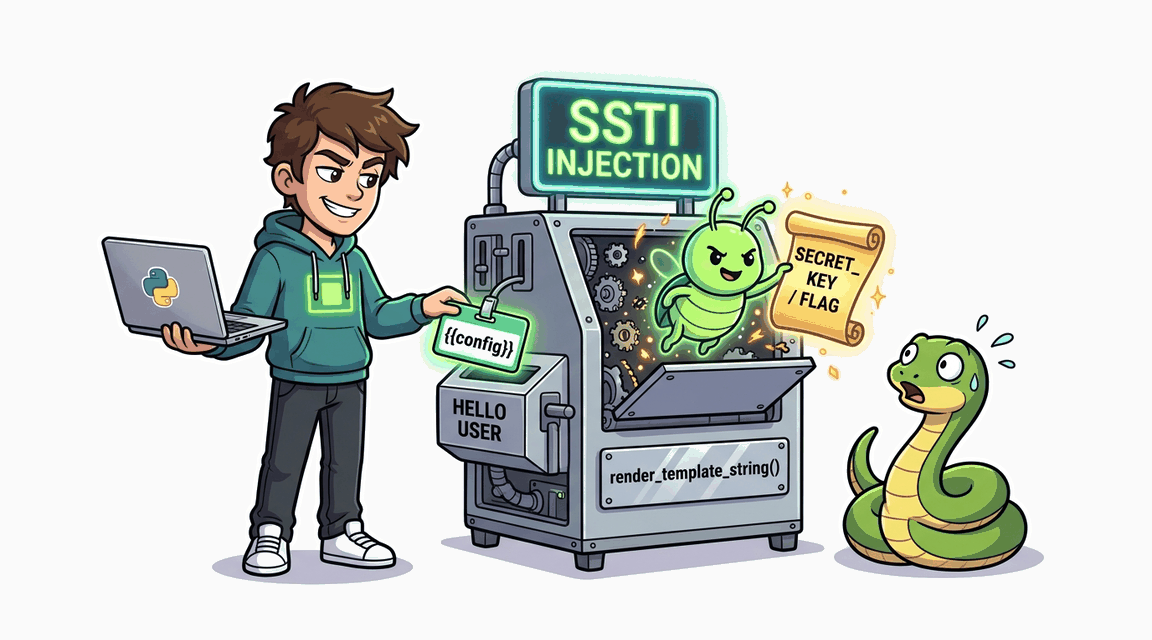
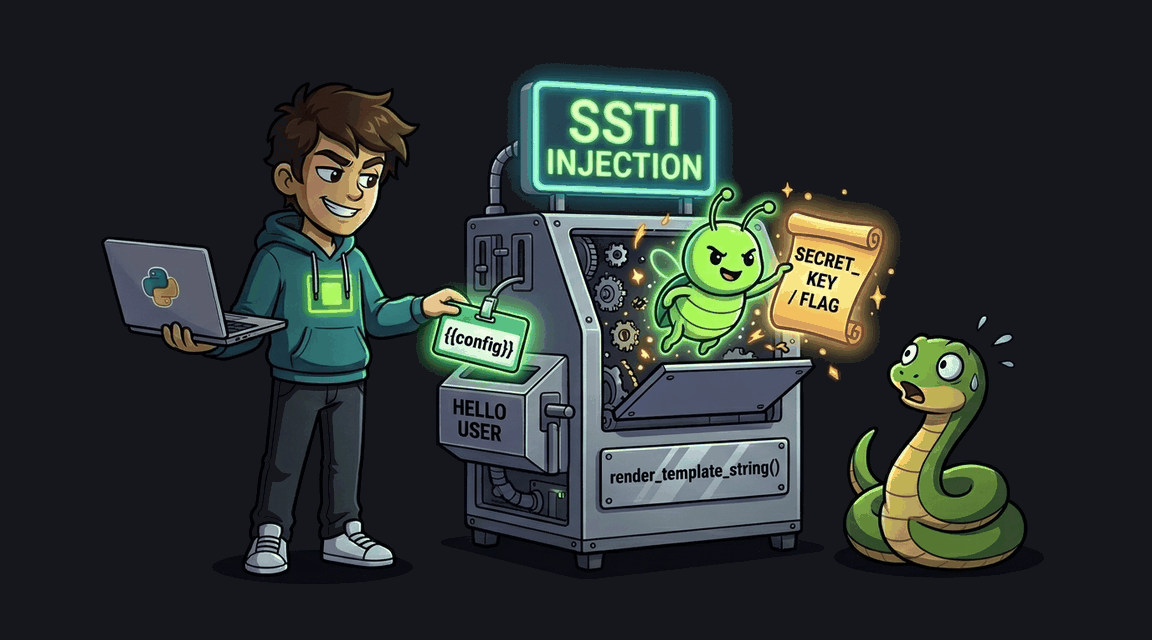
Пользовательское приветствие рендерится через render_template_string() — SSTI позволяет читать секреты и выполнять код.