XSS
XSS в HTML-атрибуте (Attribute Context)
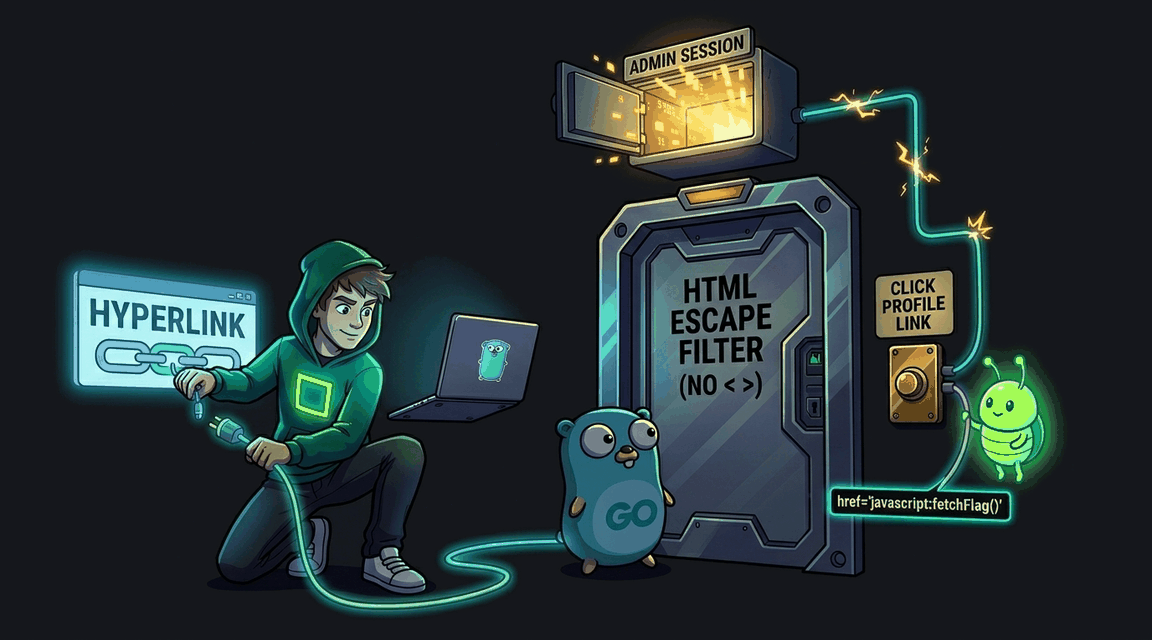
Пользовательский URL выводится в атрибуте href без валидации схемы — javascript: выполняется при клике.
PHP Pro
Exploit Fix
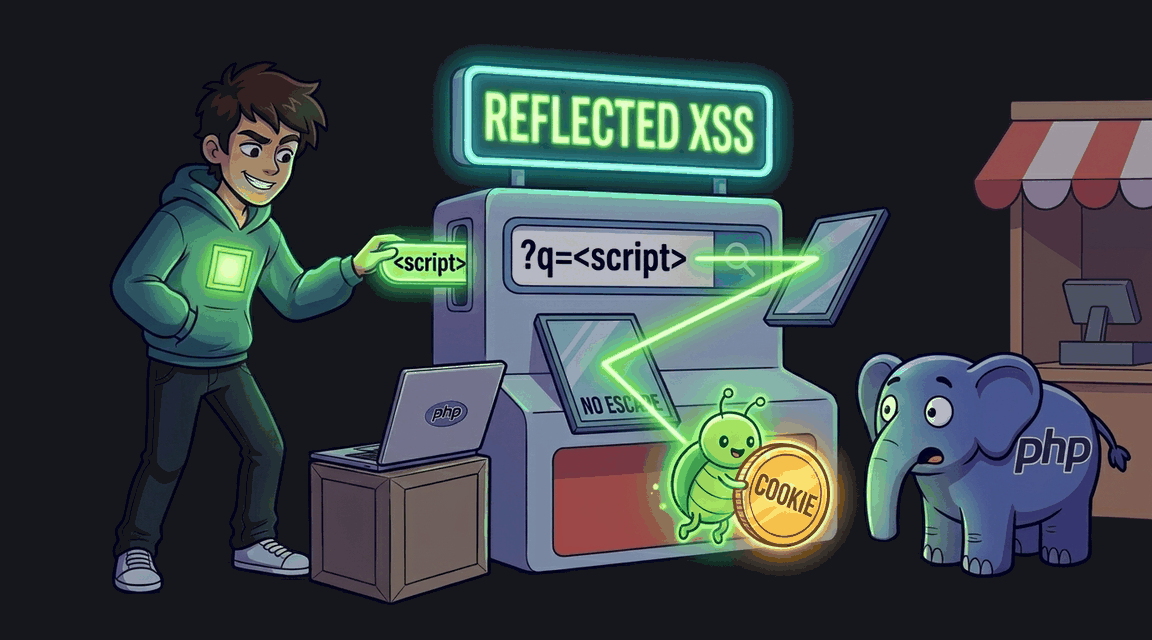
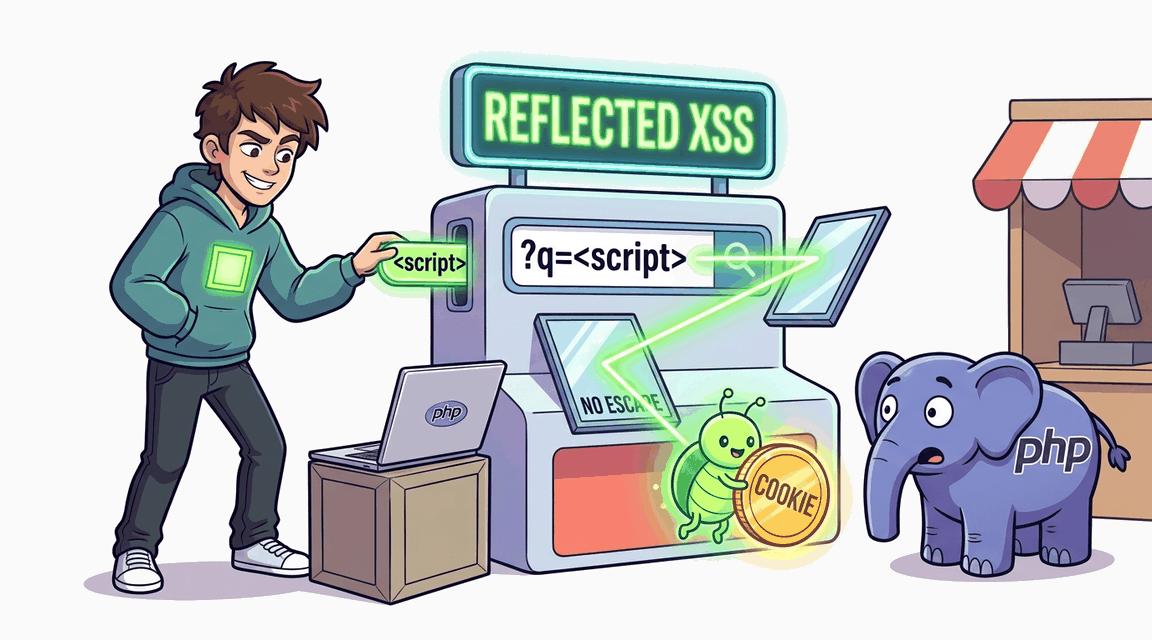
Поисковый запрос отображается на странице без экранирования, позволяя выполнить произвольный JavaScript в браузере жертвы.
Пользовательский URL выводится в атрибуте href без валидации схемы — javascript: выполняется при клике.
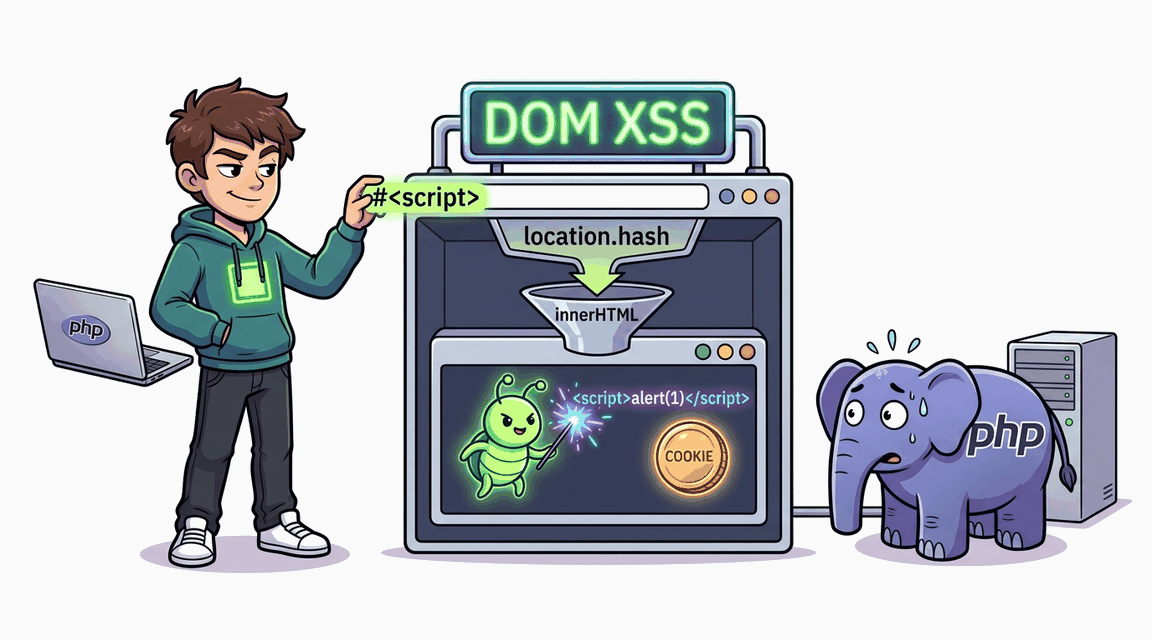
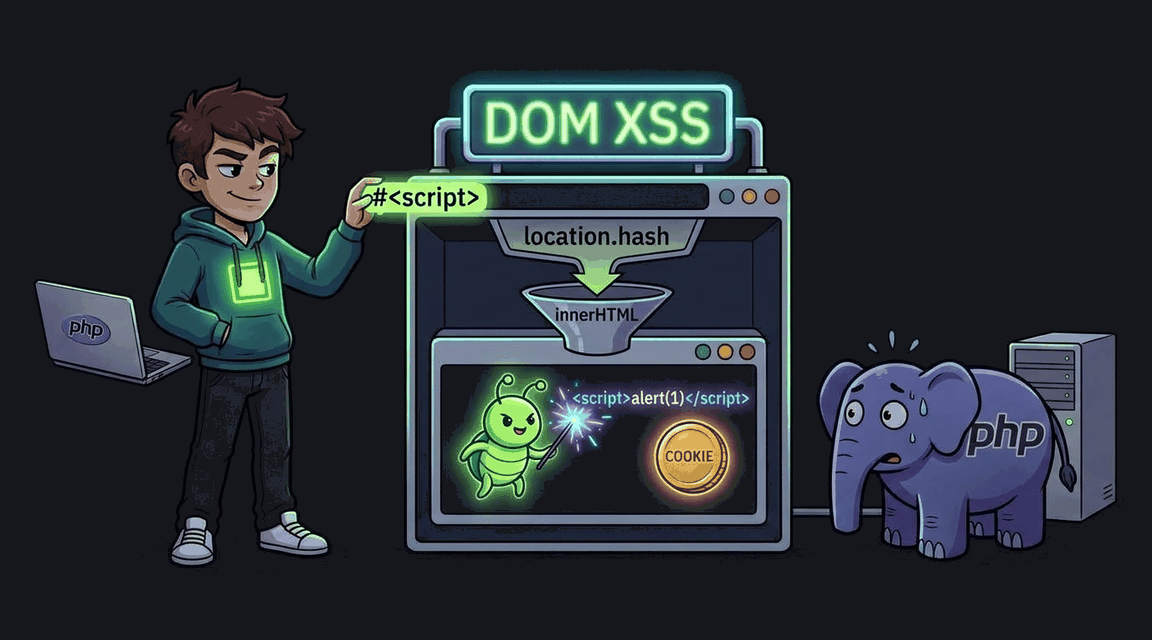
JavaScript читает location.hash и вставляет значение через innerHTML — DOM XSS без участия сервера.
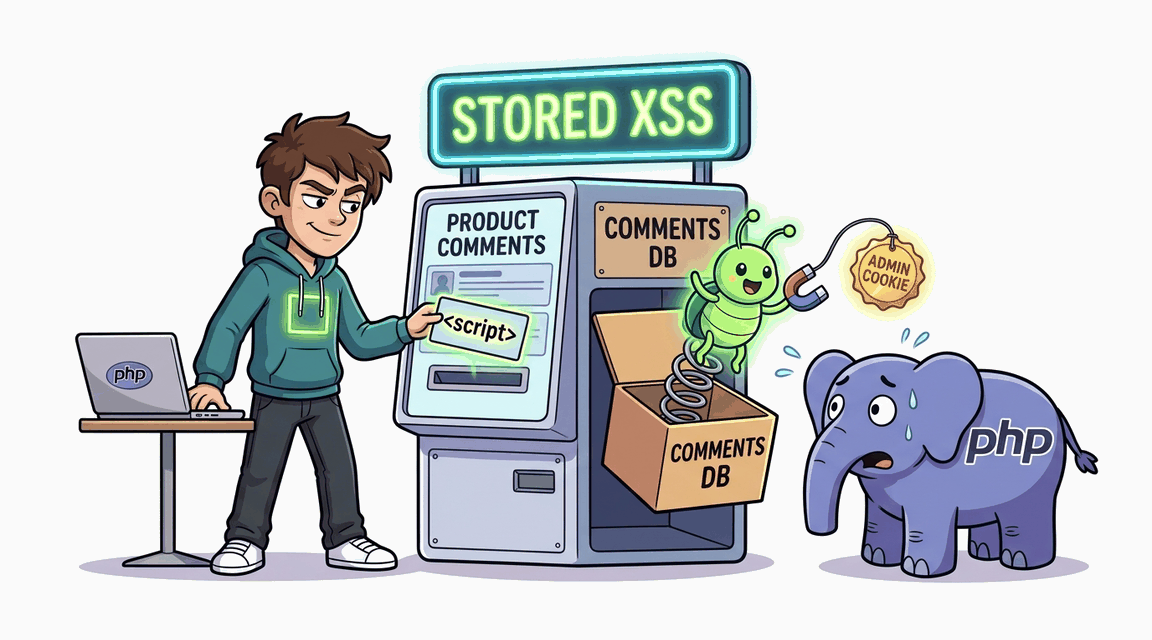
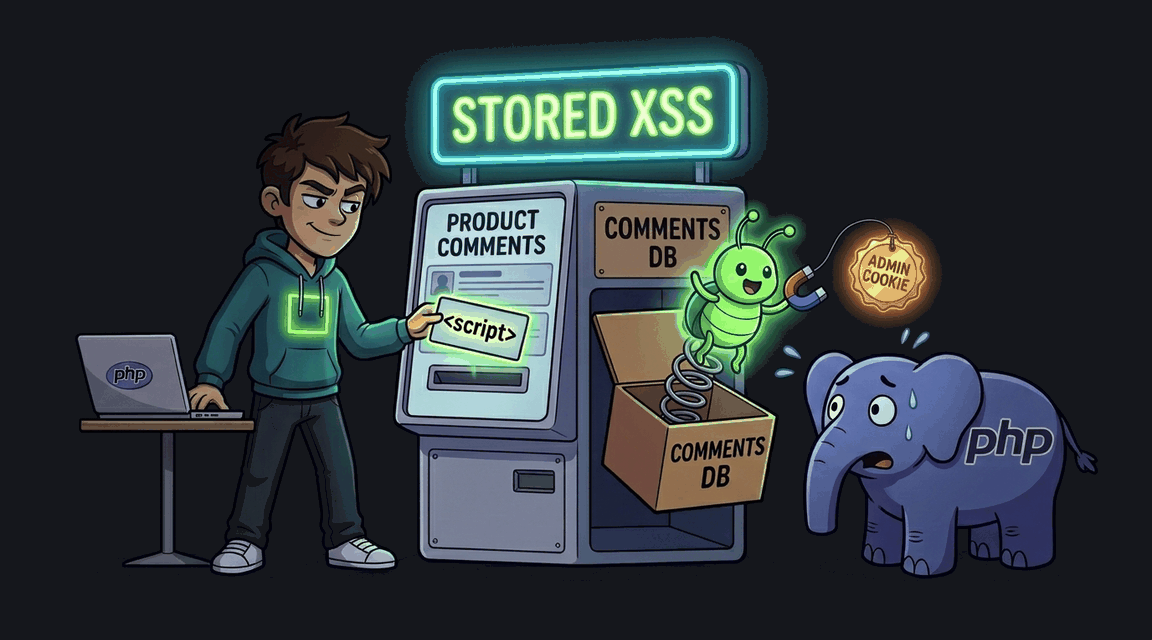
Комментарии к товарам выводятся без экранирования — Stored XSS позволяет украсть cookie администратора.
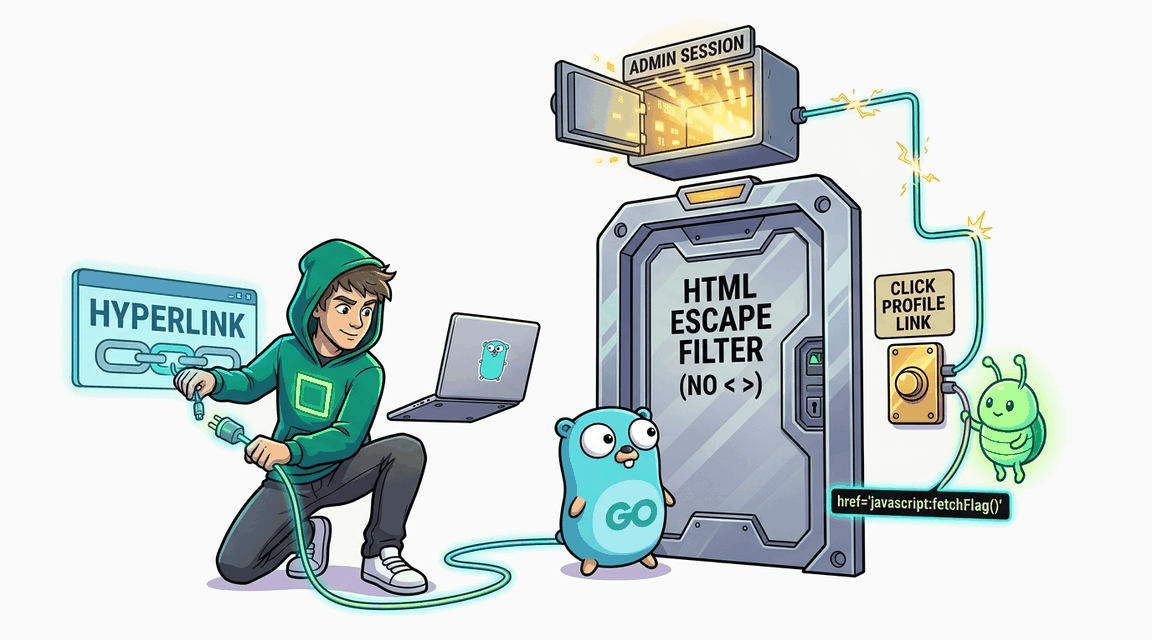
XSS через javascript: URL-схему в атрибуте href. Go html/template экранирует HTML, но пропускает опасные URL-схемы.