Access
Access Control: Горизонтальная эскалация через API
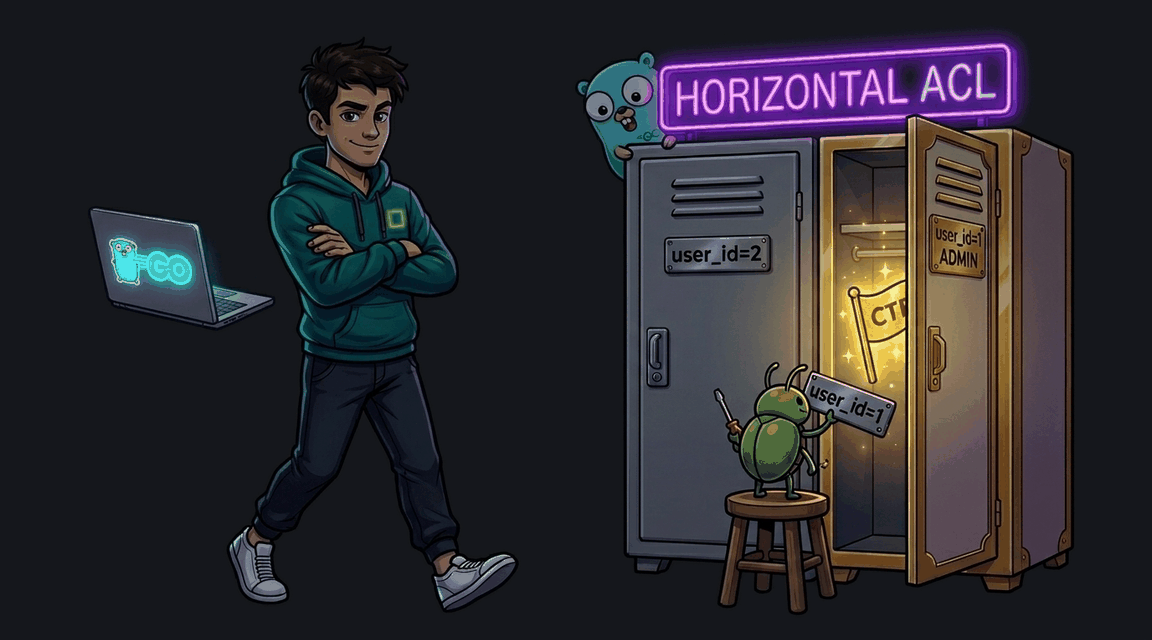
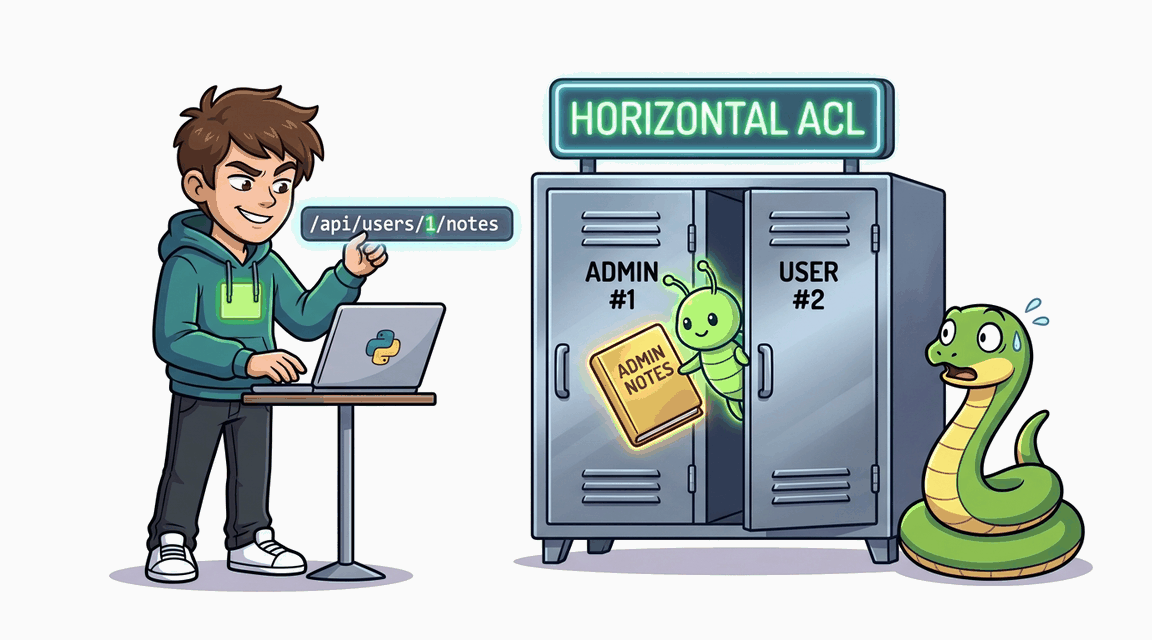
API-эндпоинт /api/users/<id>/notes не проверяет владельца. Получите заметки администратора.
Python Pro
Exploit Fix
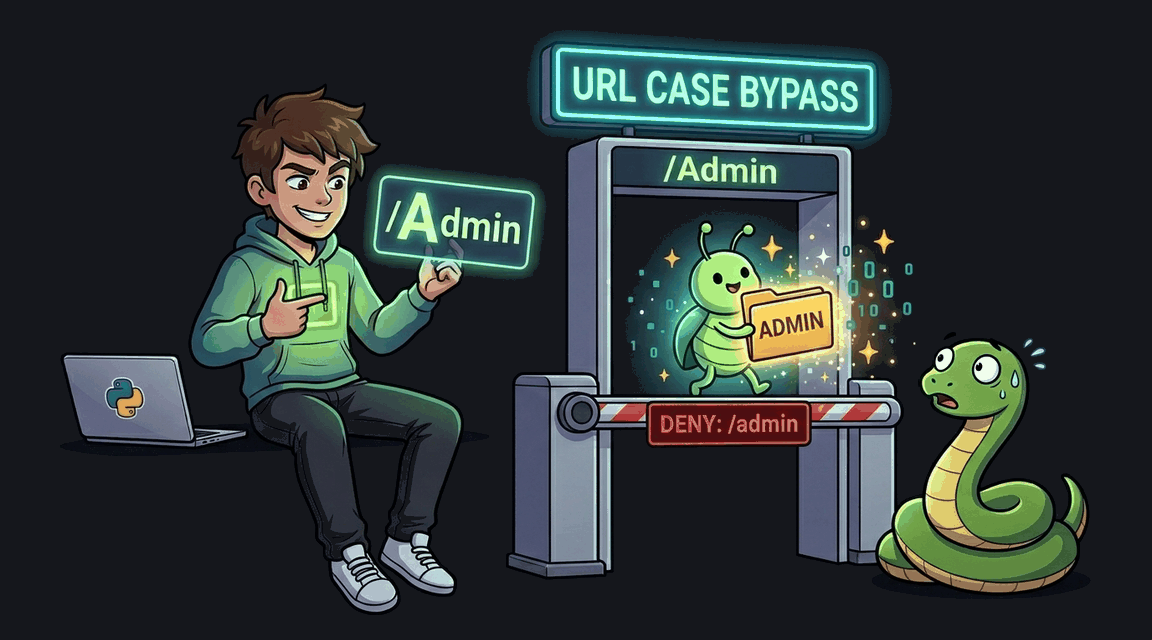
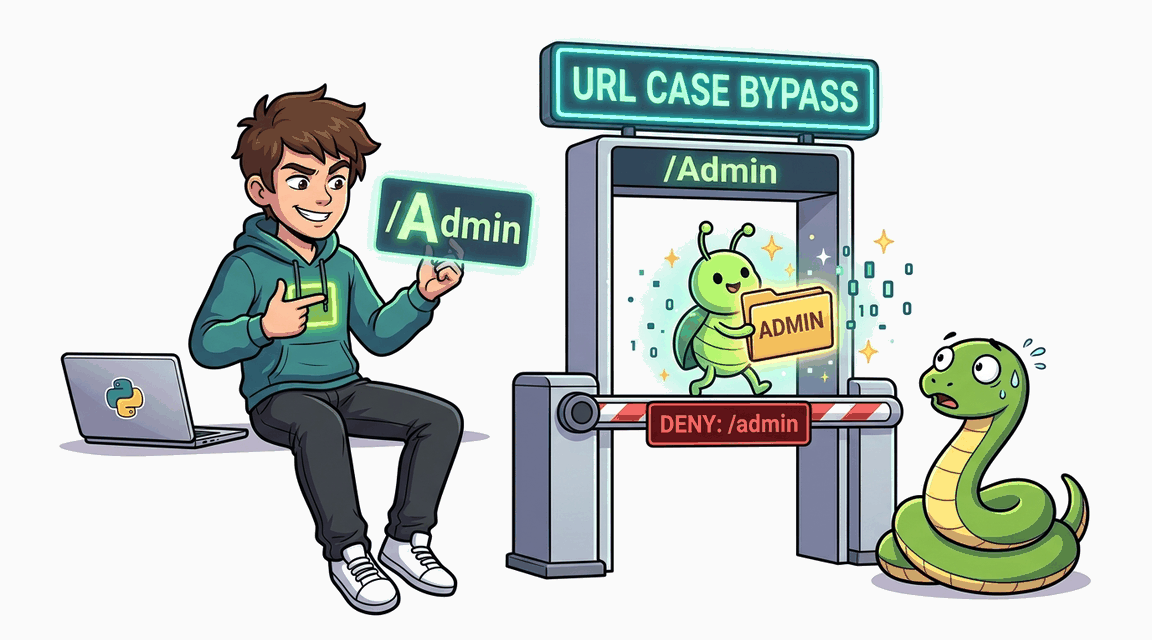
Middleware проверяет доступ к /admin по точному совпадению. Обойдите проверку, изменив регистр символов.
API-эндпоинт /api/users/<id>/notes не проверяет владельца. Получите заметки администратора.
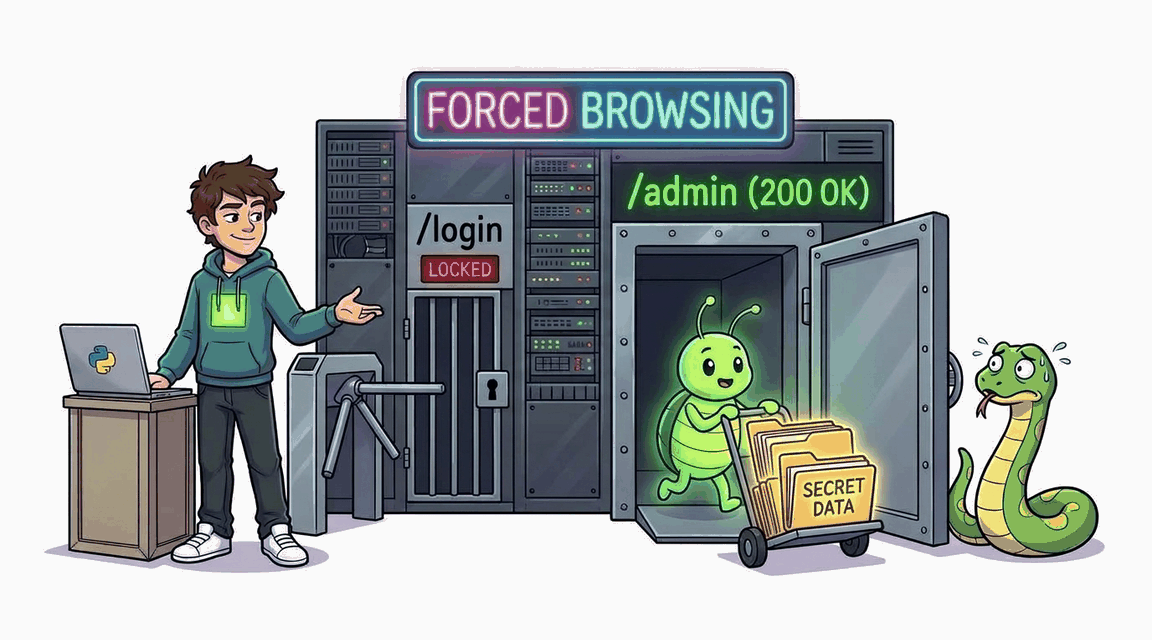
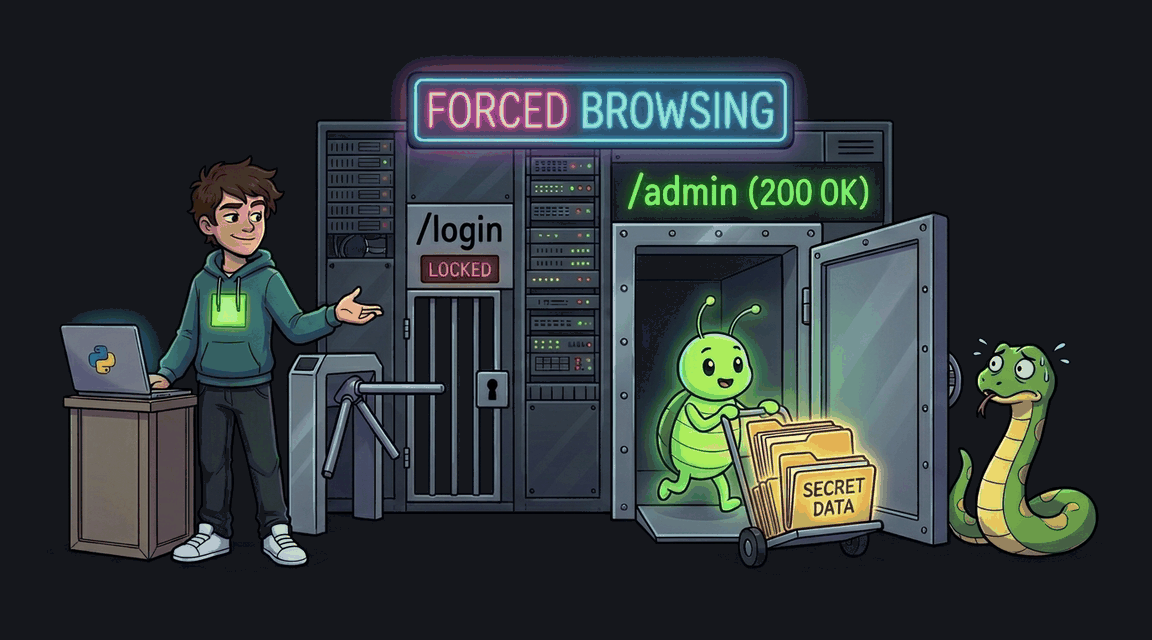
Административные страницы доступны без аутентификации. Перейдите напрямую и получите конфиденциальные данные.
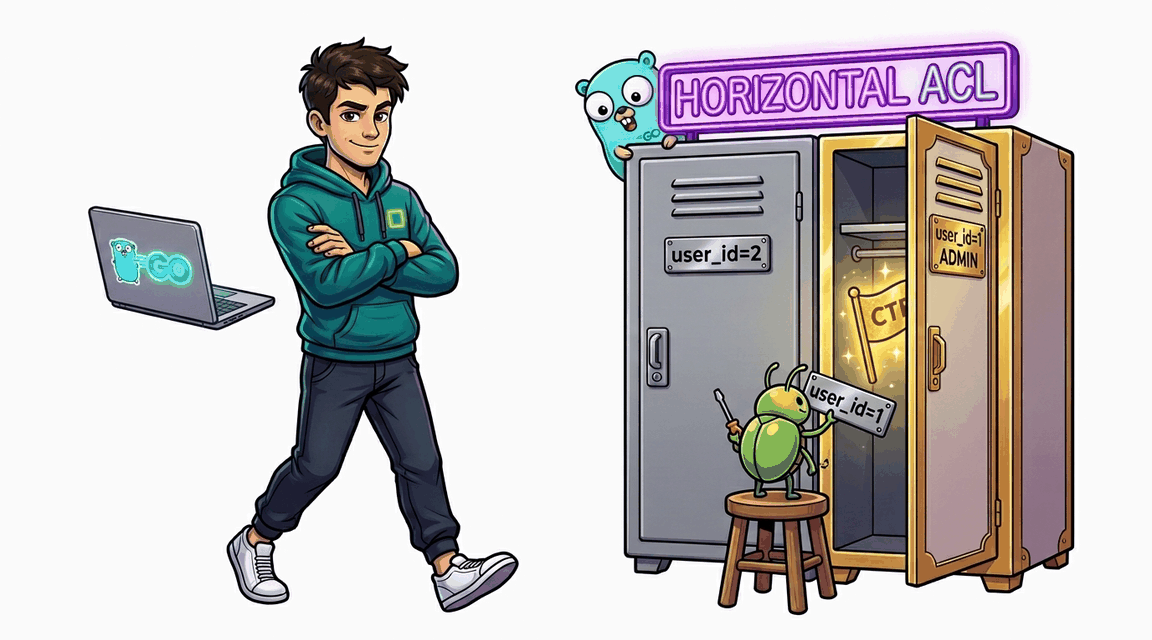
Обработчик обновления аватара принимает user_id из формы вместо сессии -- атакующий может изменить профиль любого пользователя, включая администратора.
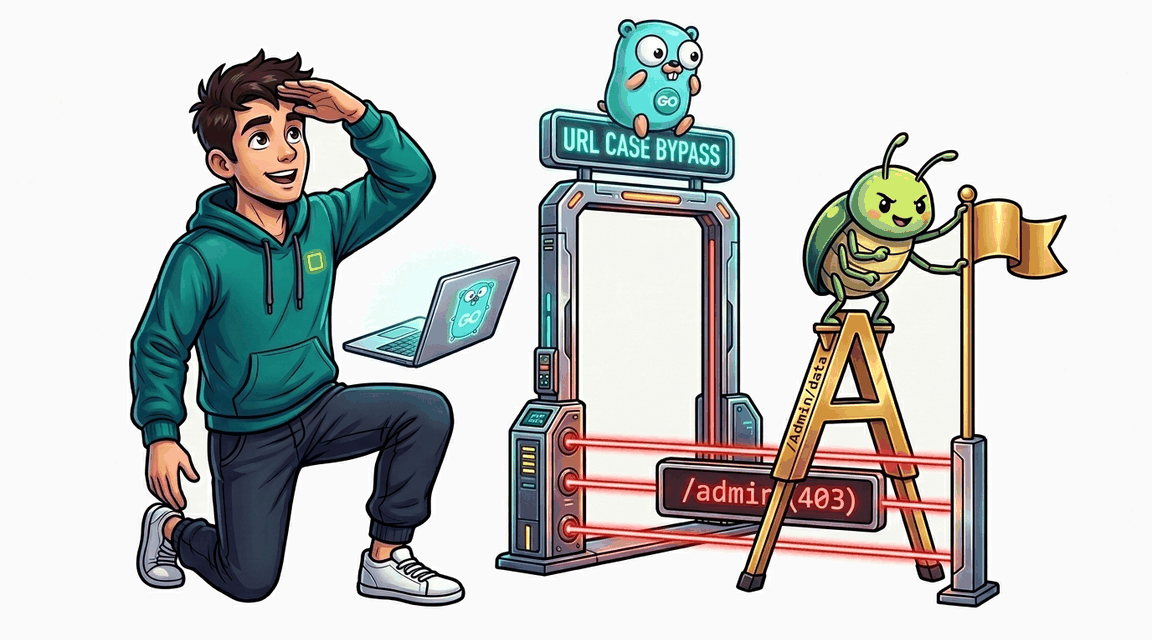
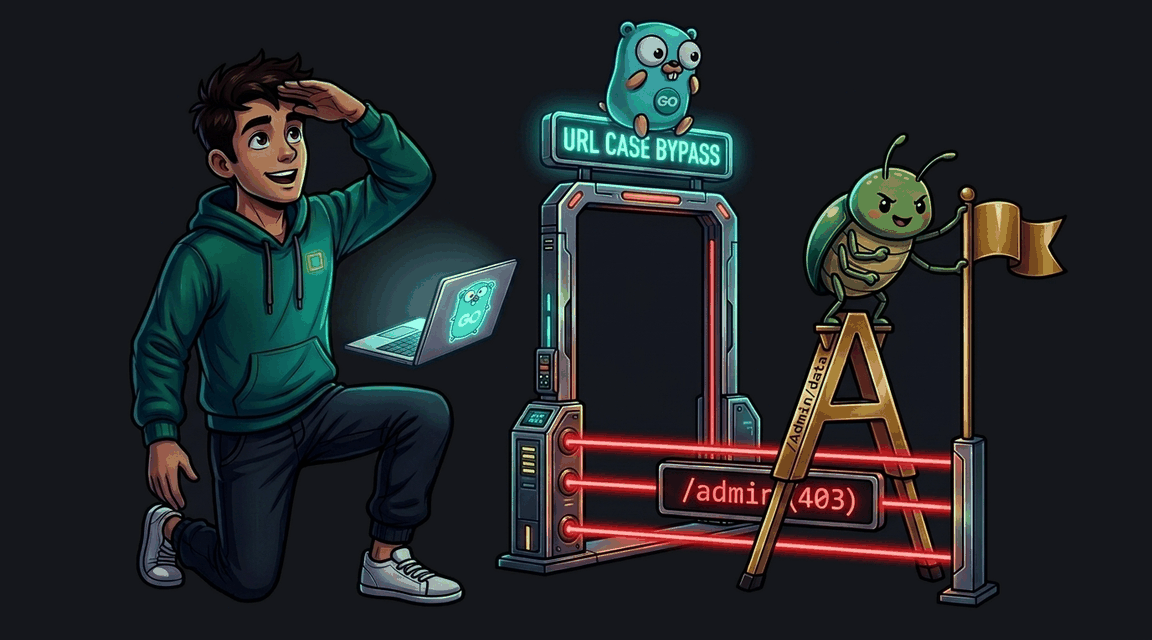
Middleware проверяет путь с учётом регистра (strings.HasPrefix). Замена /admin на /Admin позволяет обойти проверку роли администратора.