Auth
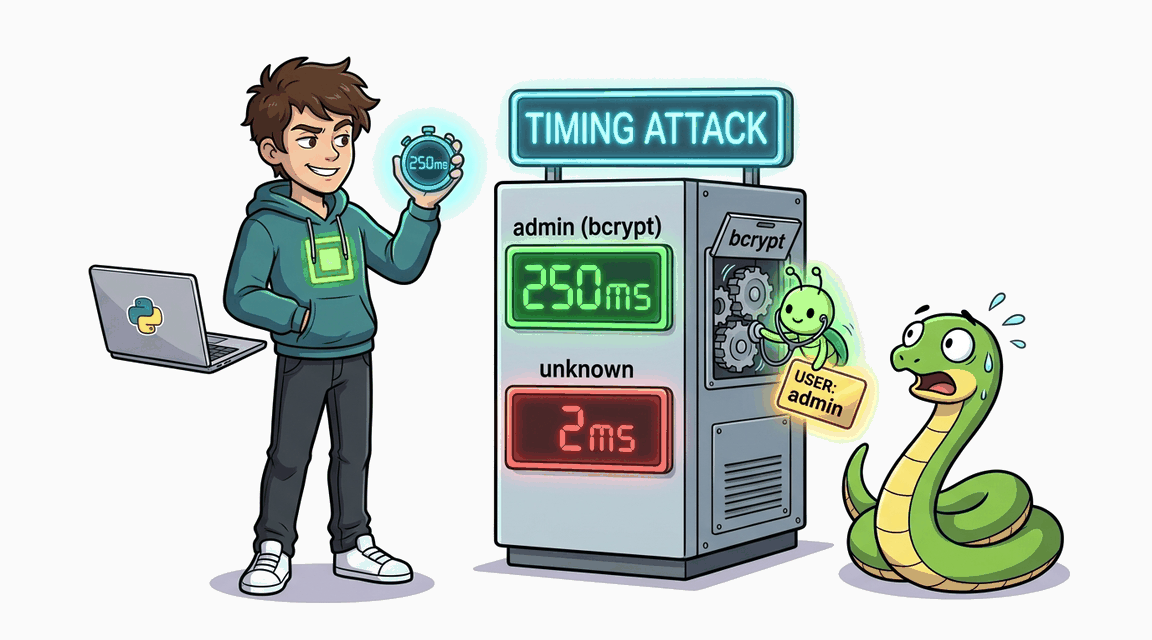
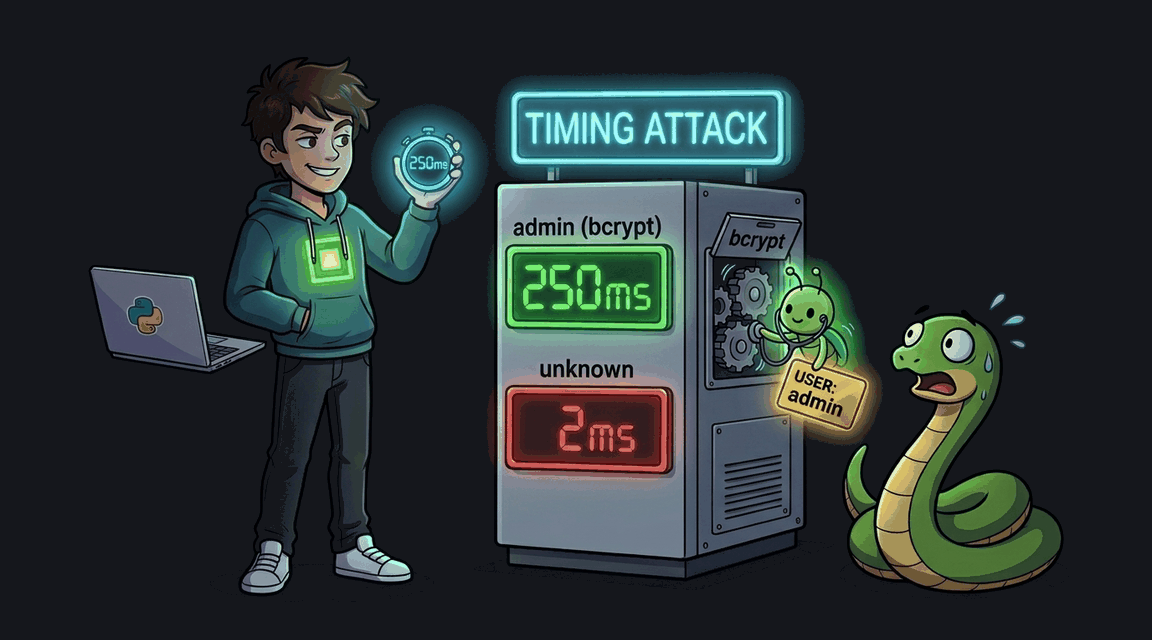
Timing-атака на форму входа
Обработчик входа раскрывает существование пользователей через разницу во времени ответа — bcrypt вызывается только для существующих аккаунтов.
Python Pro
Exploit Fix
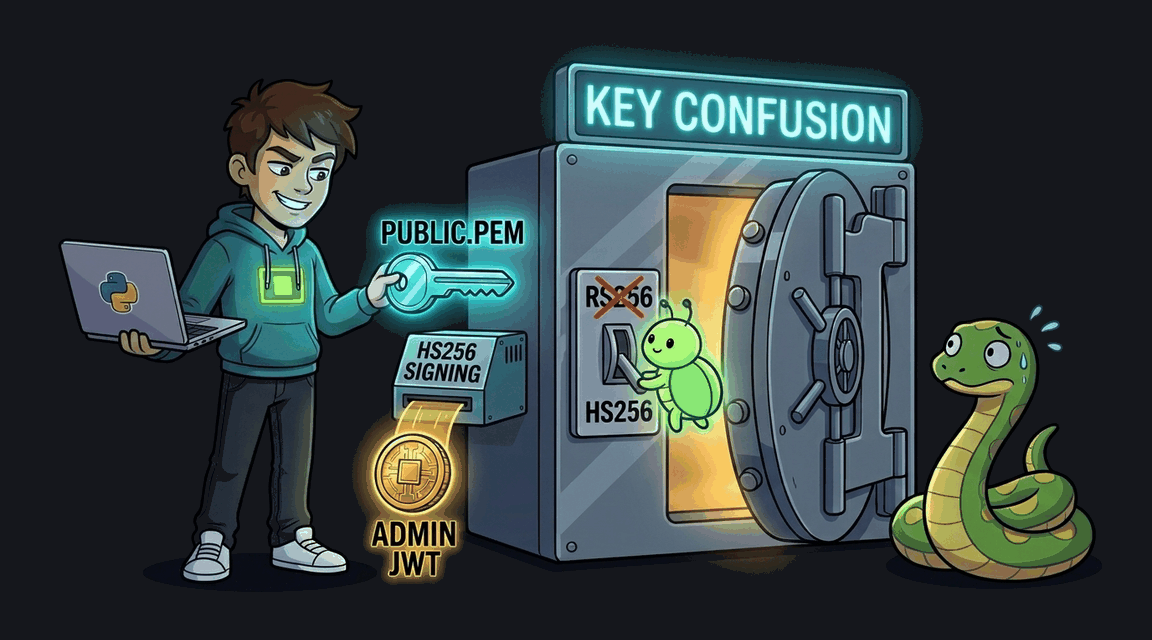
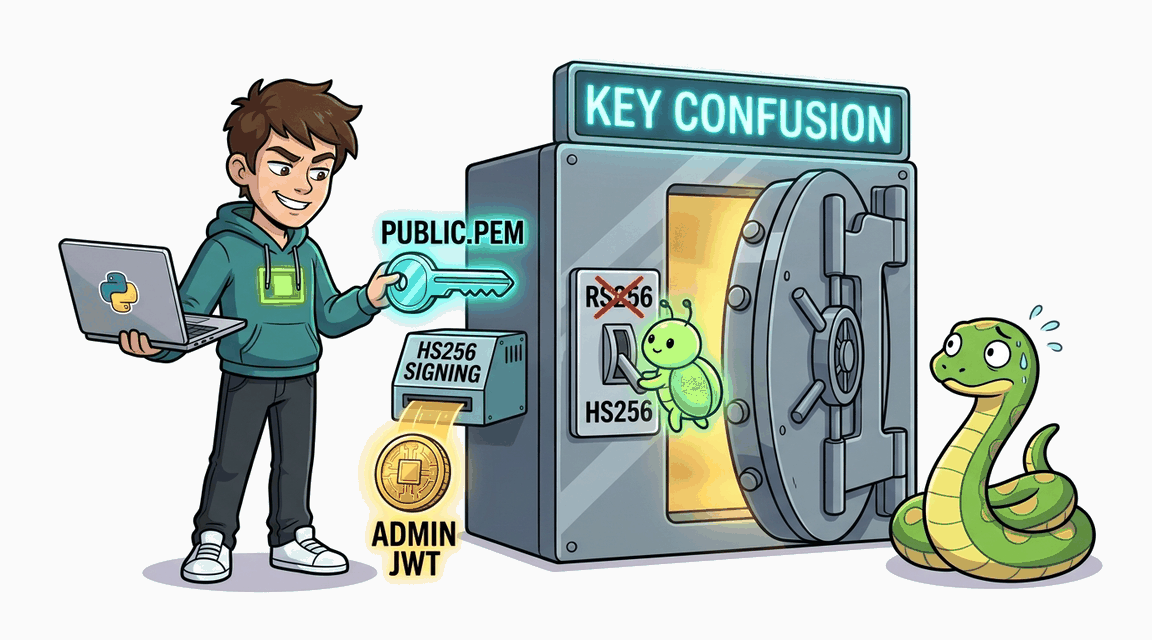
Сервер подписывает JWT через RS256, но не проверяет алгоритм при валидации. Атакующий скачивает публичный ключ и подписывает HS256-токен этим ключом как HMAC-секретом.
Обработчик входа раскрывает существование пользователей через разницу во времени ответа — bcrypt вызывается только для существующих аккаунтов.
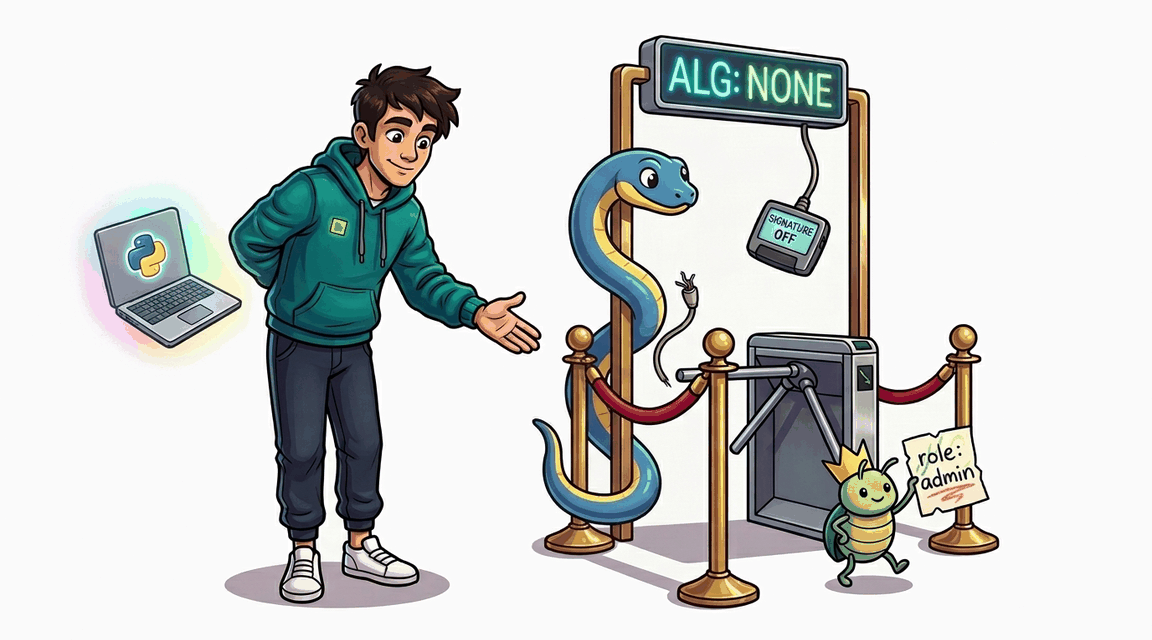
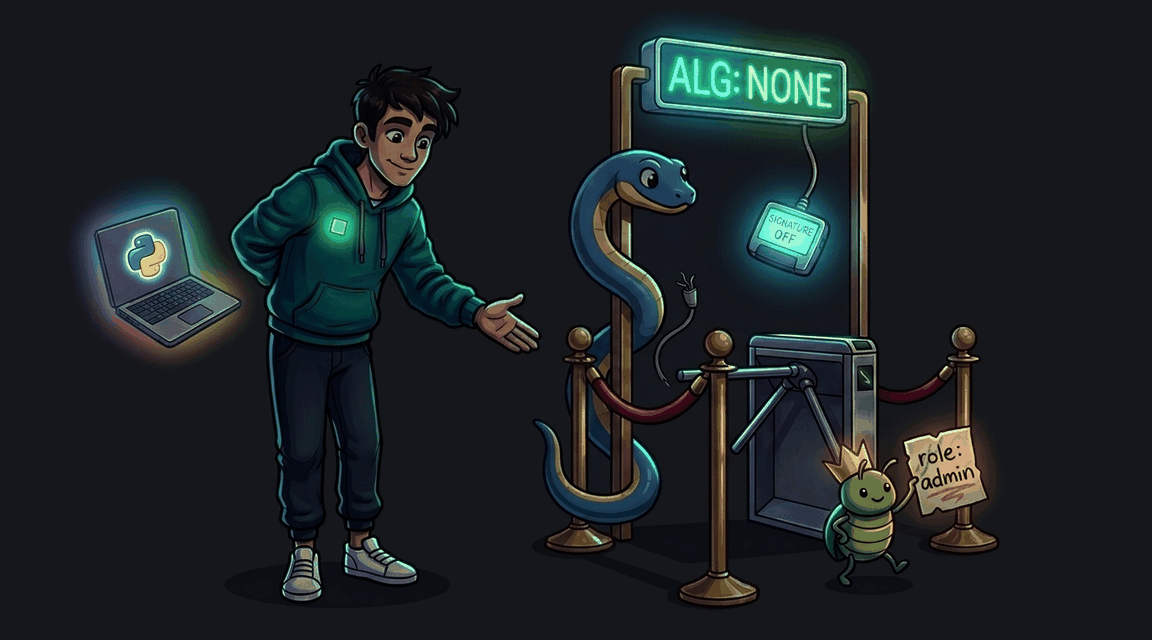
Сервер принимает JWT с alg:none и доверяет роли из claims — подделайте токен для получения прав администратора.
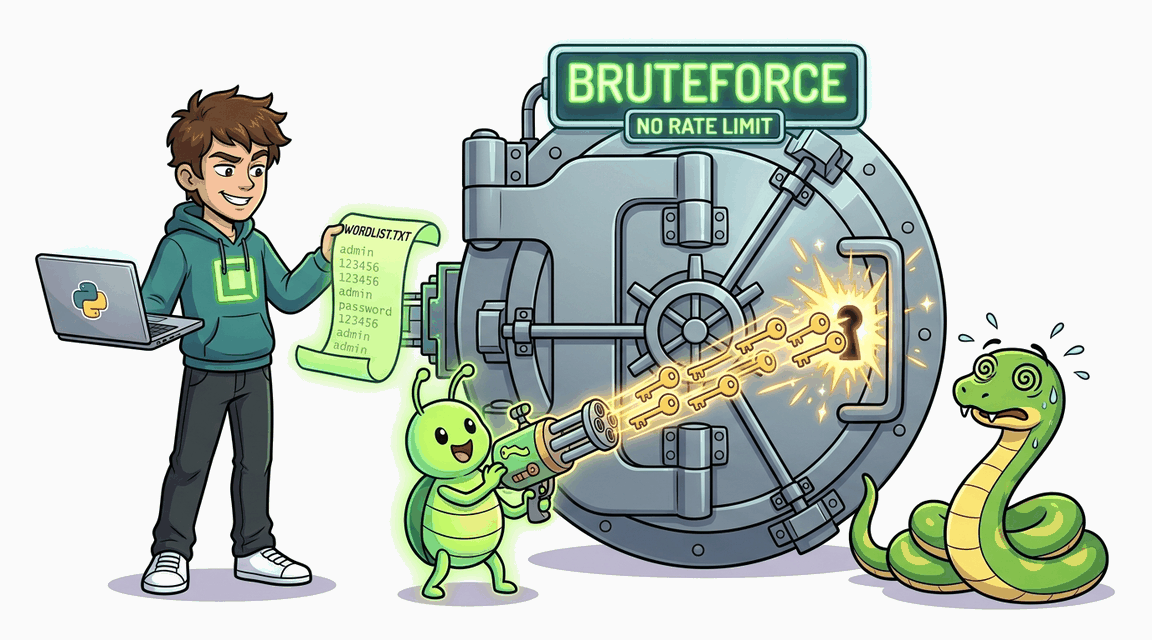
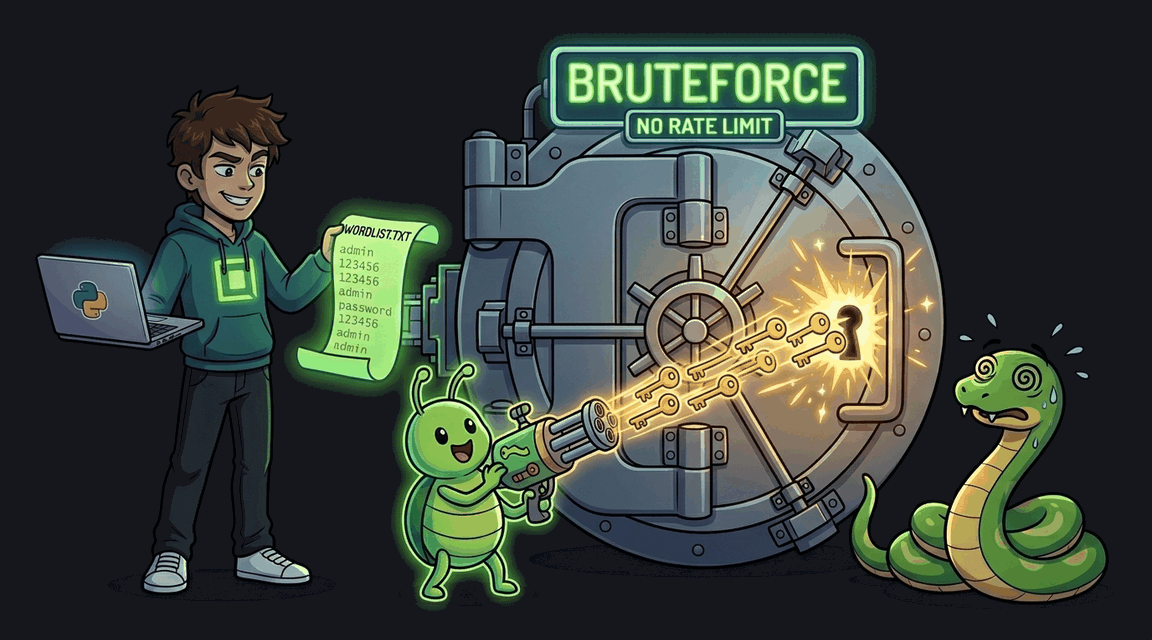
Форма входа не ограничивает количество попыток, позволяя подобрать пароль администратора перебором по словарю.
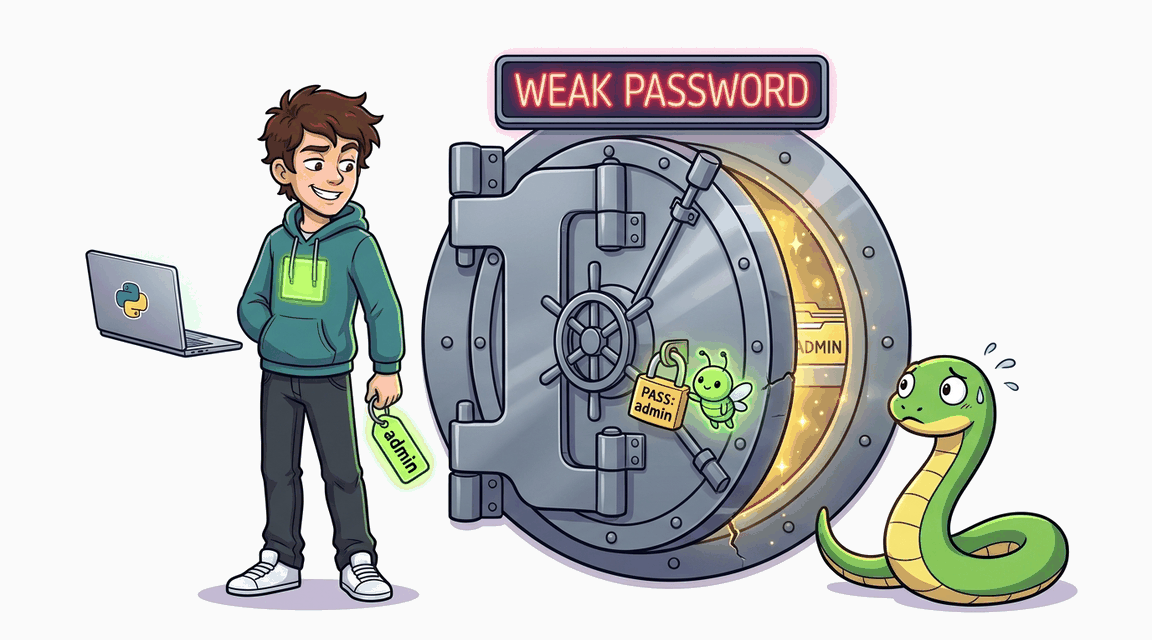
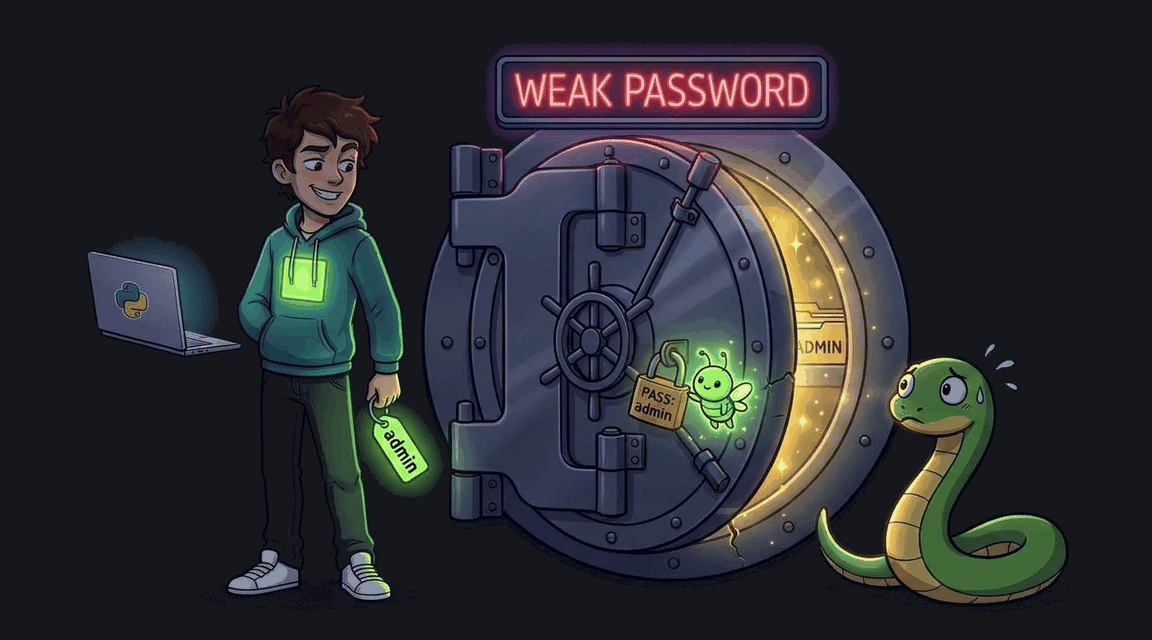
Регистрация принимает любой пароль без проверки сложности. Пароль администратора — 'admin'.