CMD Injection
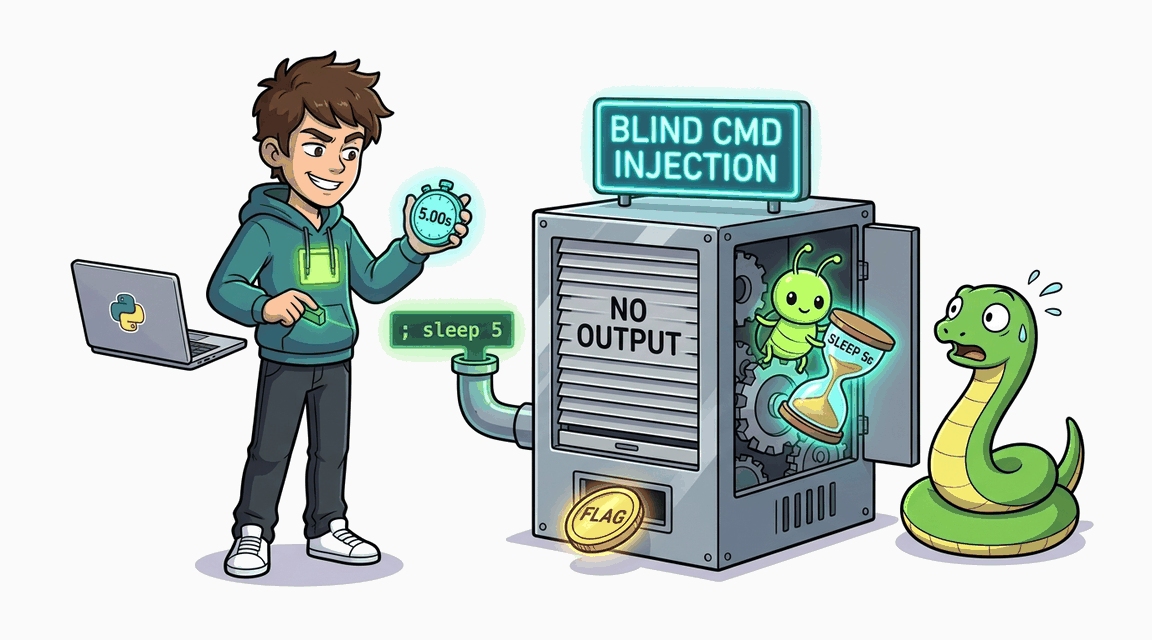
Command Injection: Слепая инъекция команд (Timing-based)
API сетевой диагностики выполняет команду shell, но не возвращает вывод. Уязвимость обнаруживается через задержку ответа (timing-based).
Python Pro
Exploit Fix
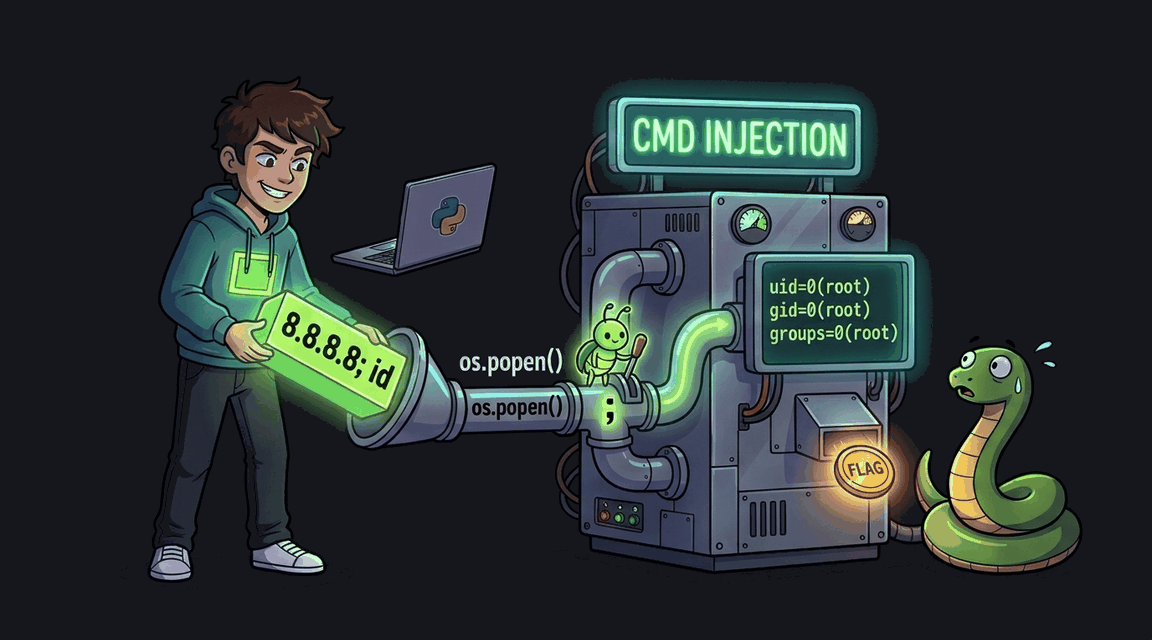
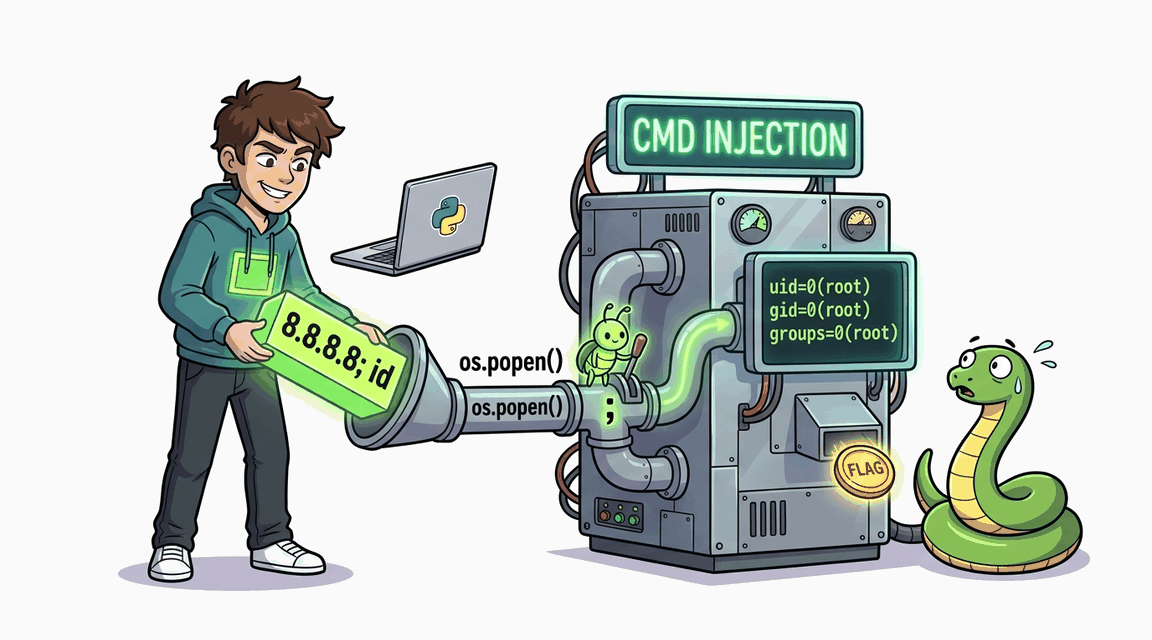
Панель администратора содержит функцию ping, передающую ввод напрямую в os.popen() без фильтрации.
API сетевой диагностики выполняет команду shell, но не возвращает вывод. Уязвимость обнаруживается через задержку ответа (timing-based).
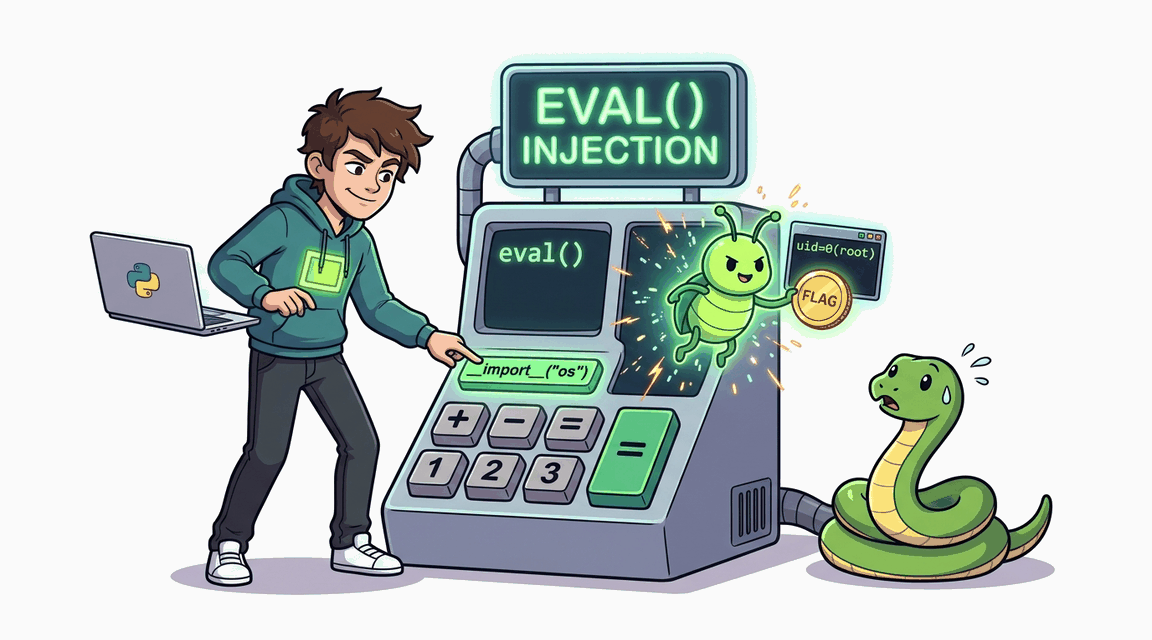
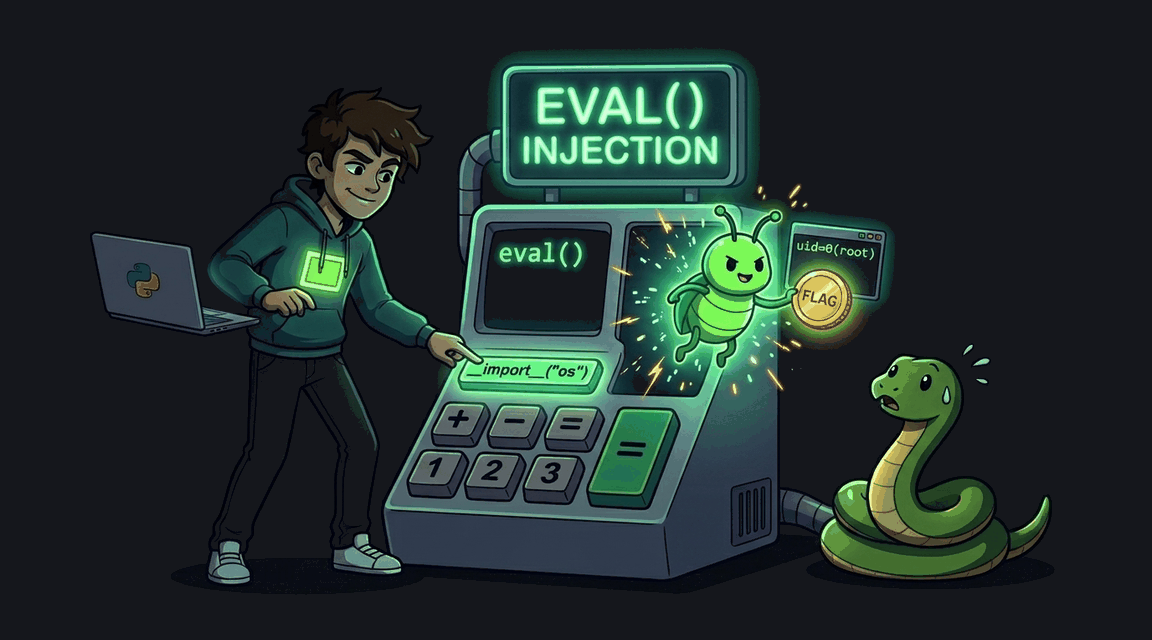
Калькулятор на e-commerce сайте вычисляет выражения через eval(), позволяя любому авторизованному пользователю выполнить произвольный Python-код.
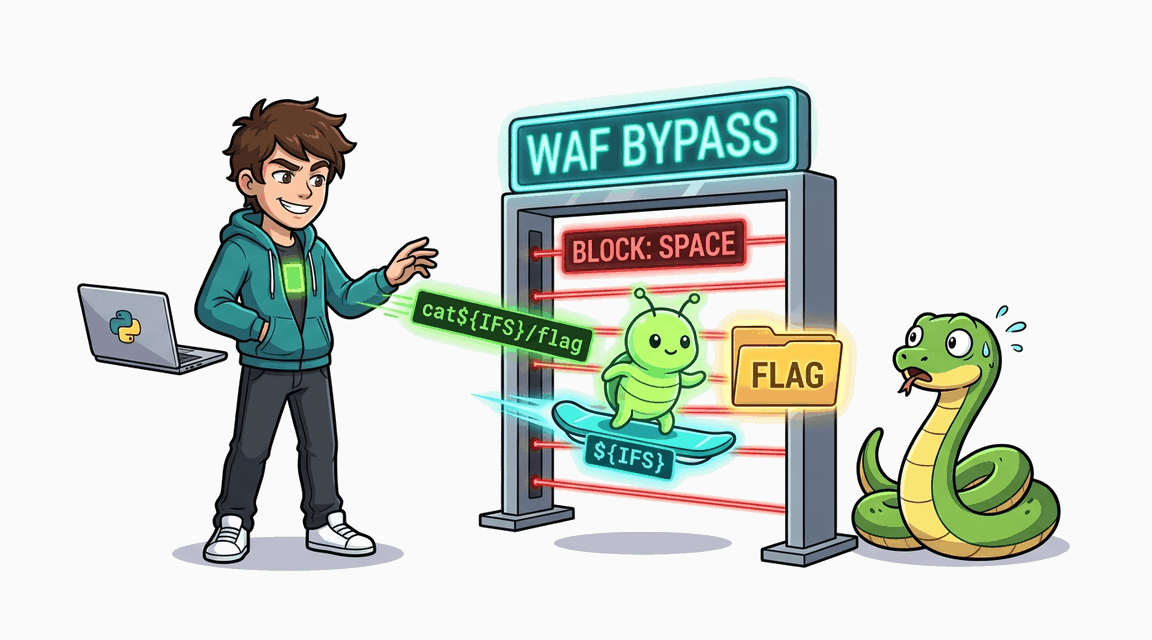
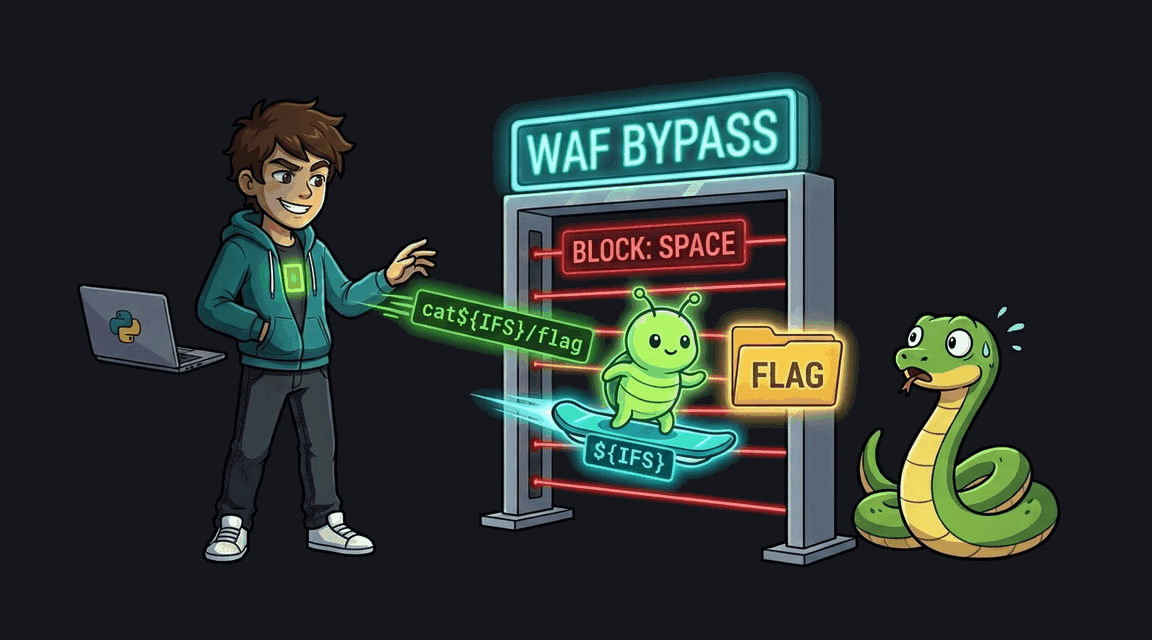
Функция ping защищена blacklist-фильтром, блокирующим пробелы и ключевые слова. Фильтр обходится через ${IFS}, brace expansion и другие техники.
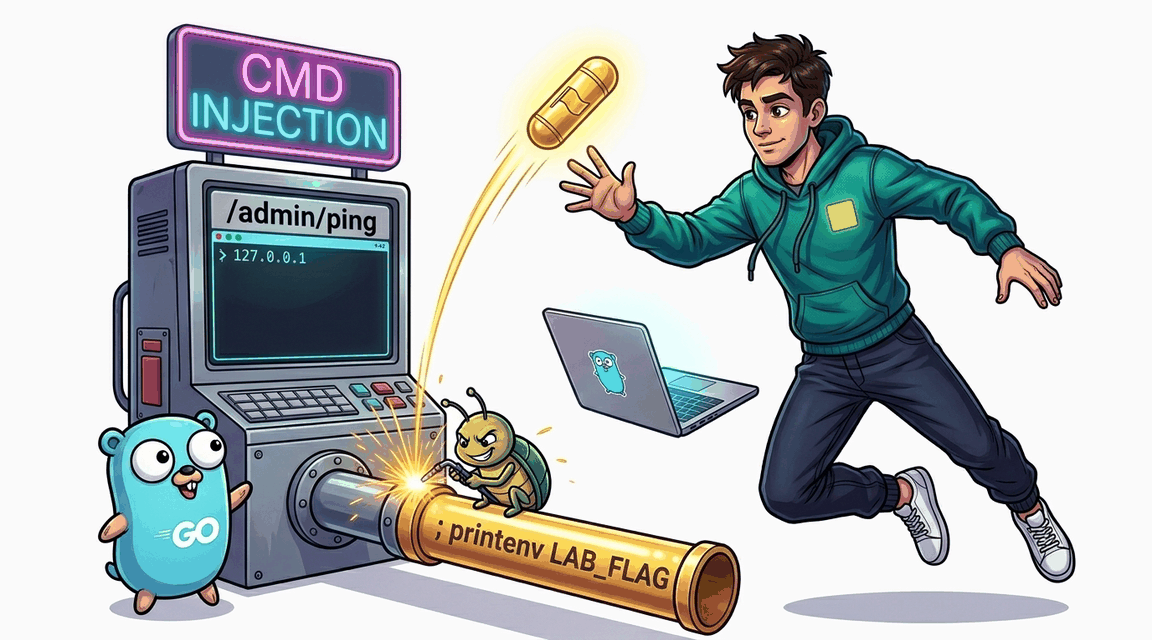
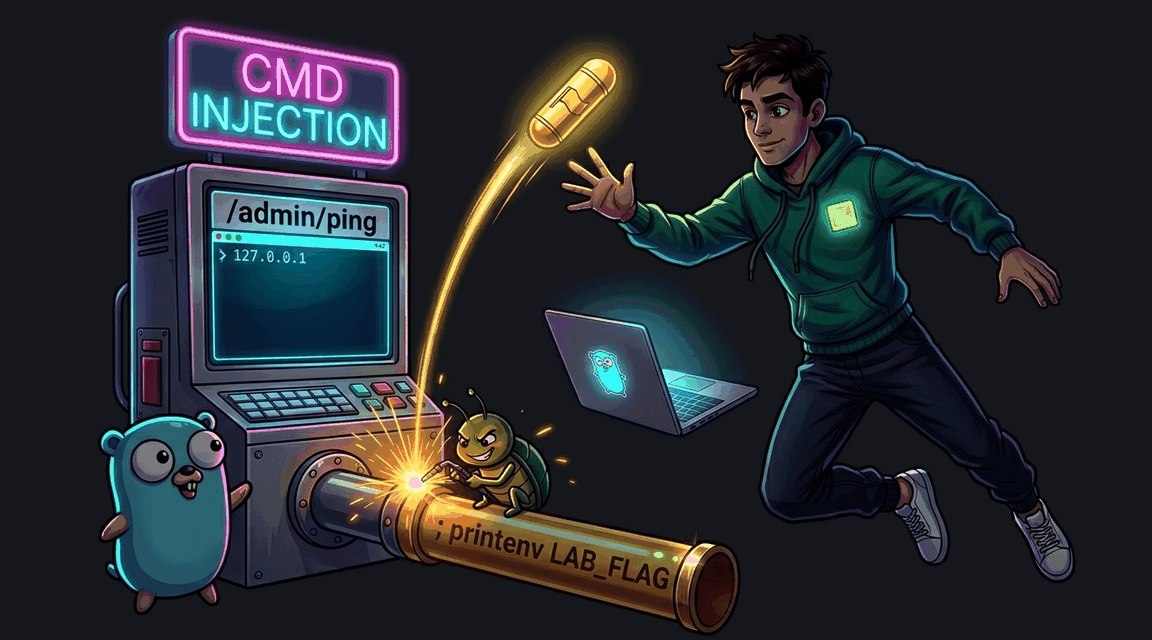
Простая OS Command Injection через инструмент сетевой диагностики в админ-панели.