CSRF
CSRF: JSON API без кастомного заголовка (Flask)
JSON API endpoint /api/profile не требует кастомного заголовка X-Requested-With. Смени пароль admin через CSRF-атаку на API.
Python Pro
Exploit Fix
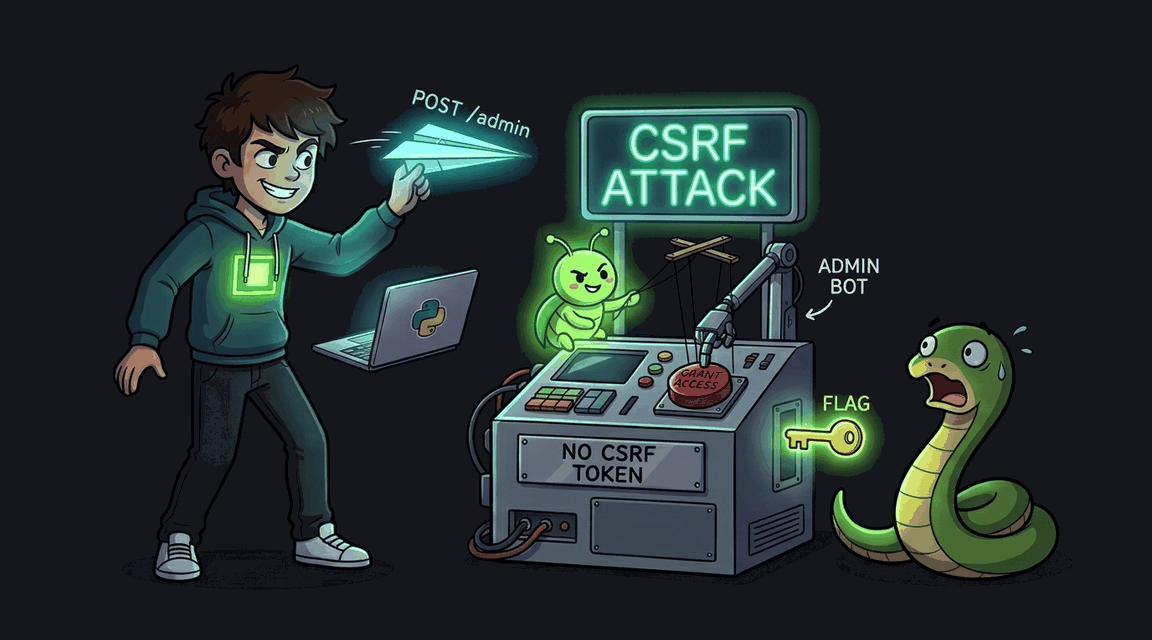
Форма администратора не защищена CSRF-токеном. Заставь бота выполнить действие от имени admin.
JSON API endpoint /api/profile не требует кастомного заголовка X-Requested-With. Смени пароль admin через CSRF-атаку на API.
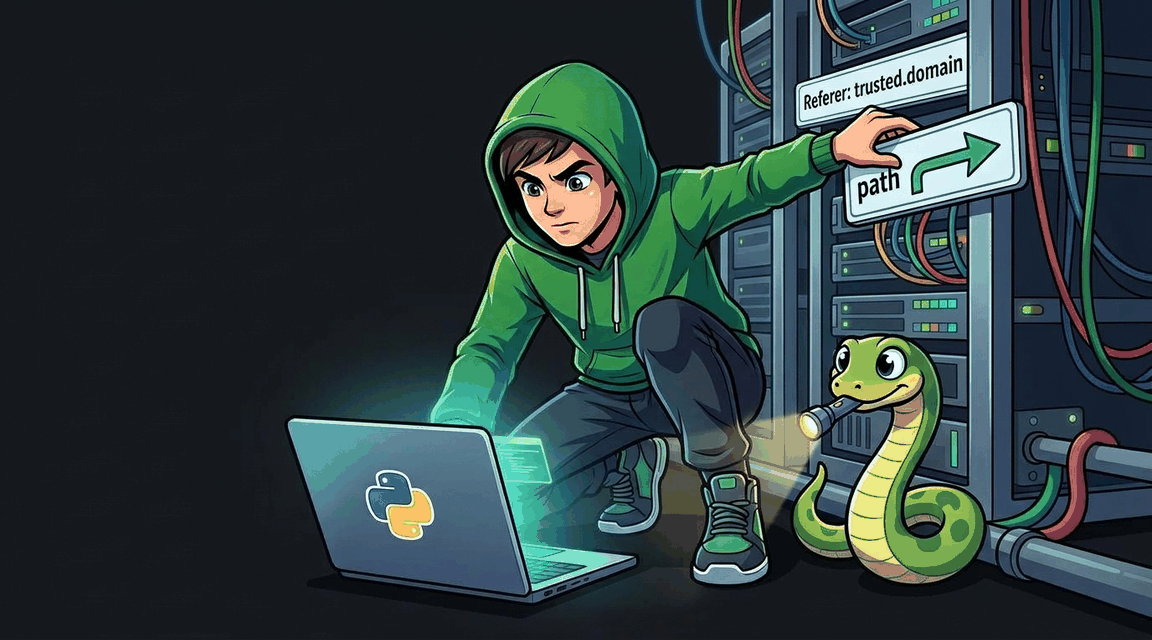
Приложение проверяет Referer как защиту от CSRF, но проверка некорректна — атакующий может обойти её, указав домен жертвы как часть пути.
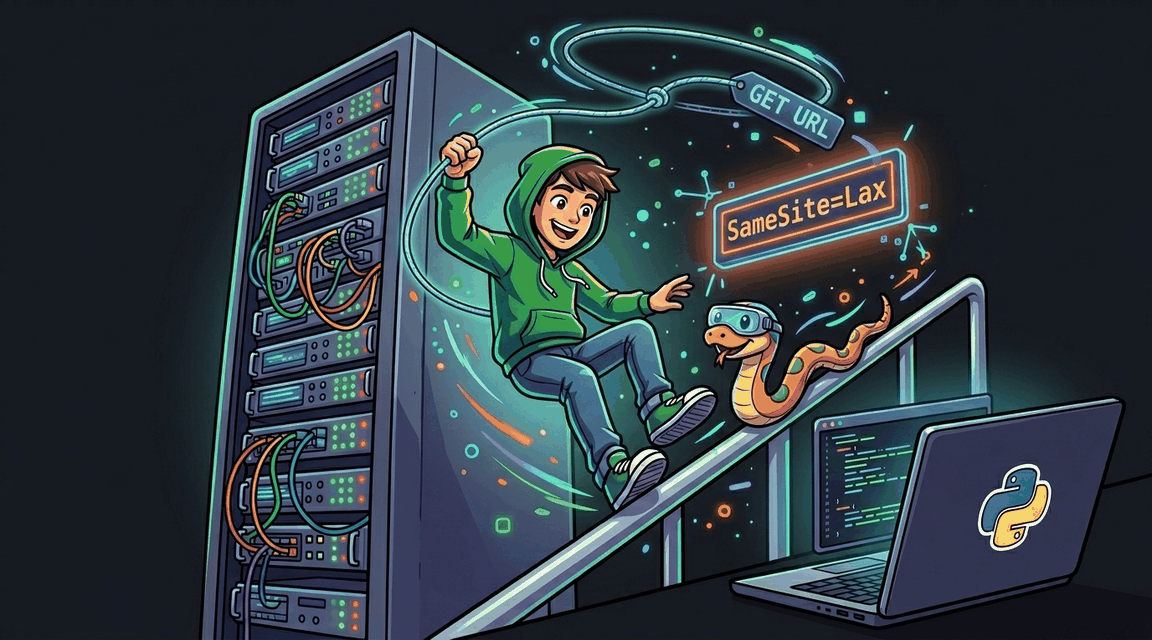
Endpoint смены email доступен через GET. SameSite=Lax не защищает от top-level GET navigation — измени email admin одной ссылкой.
Форма администратора не защищена CSRF-токеном. Заставь бота выполнить действие от имени admin.