Deser
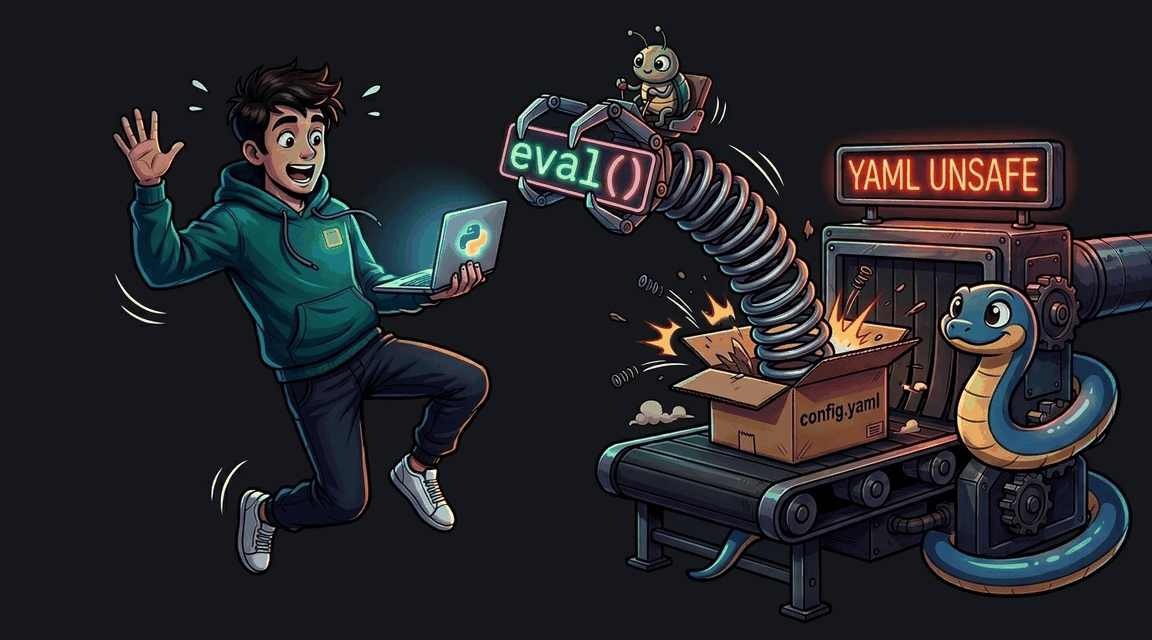
Insecure Deserialization: Pickle RCE
Python Pro
Exploit Fix
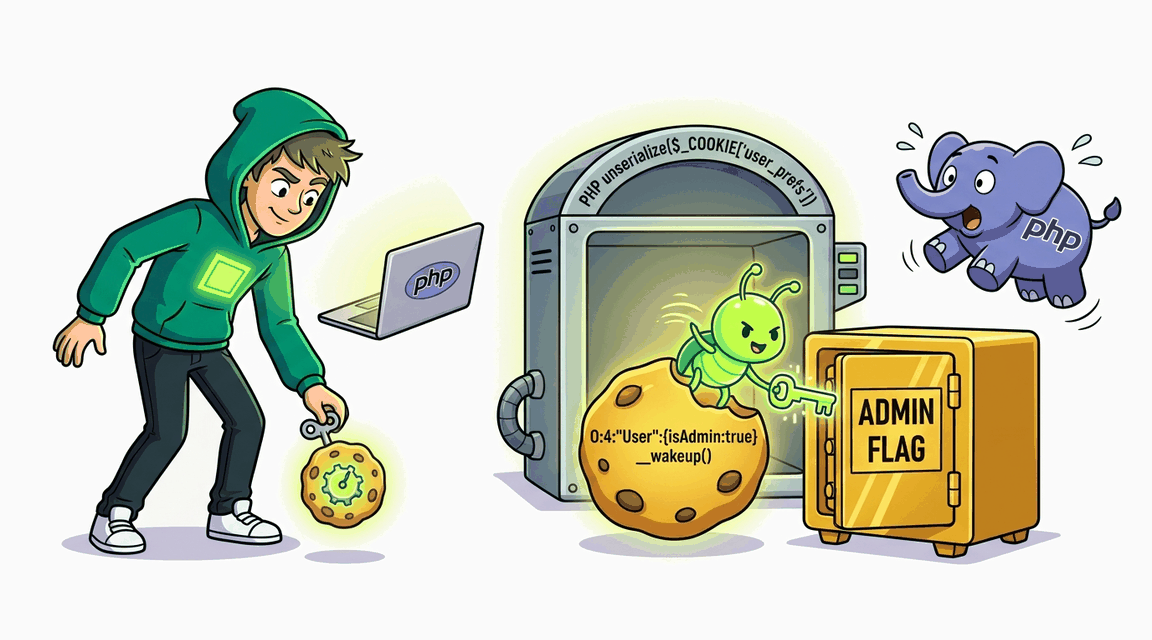
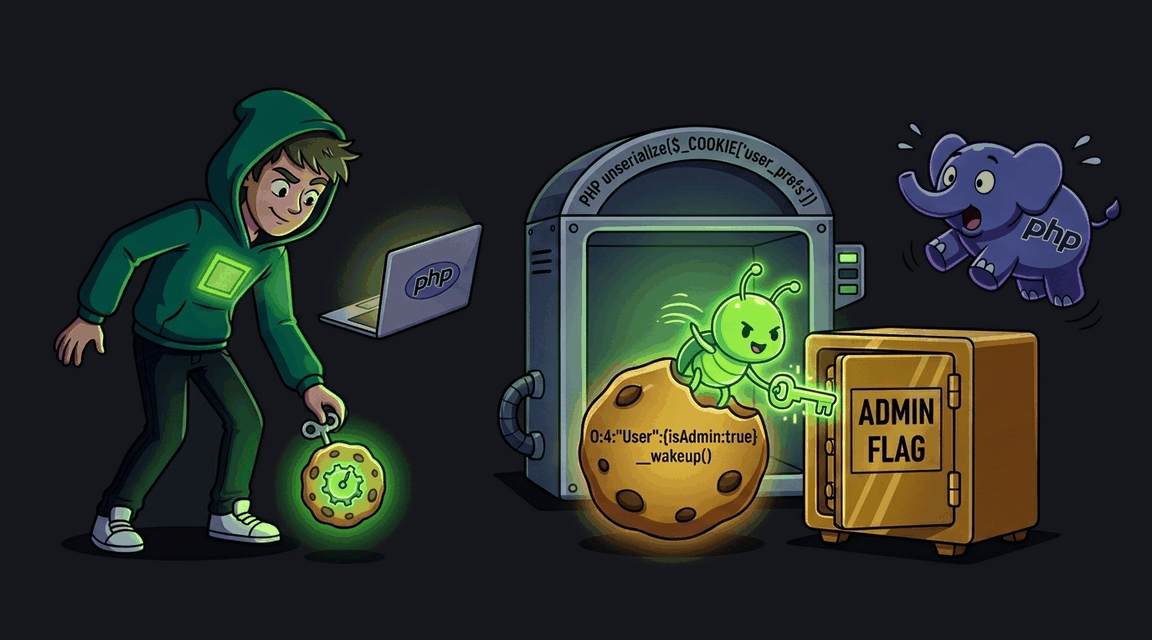
Cookie user_prefs десериализуется через unserialize() — подделайте объект с магическим __wakeup() и получите админские права.
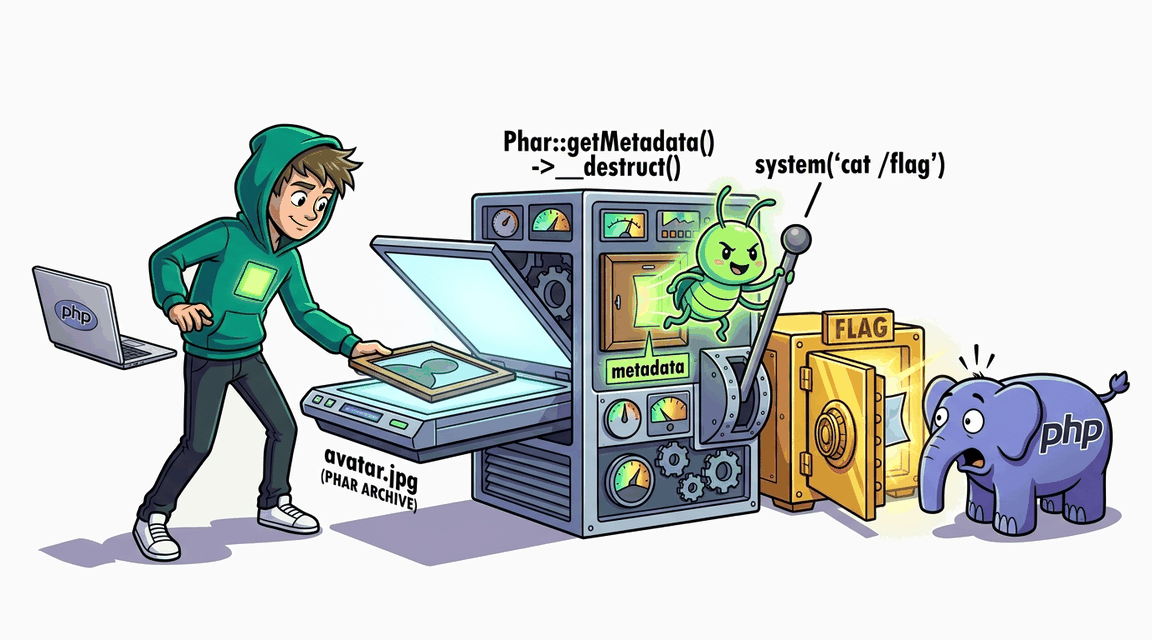
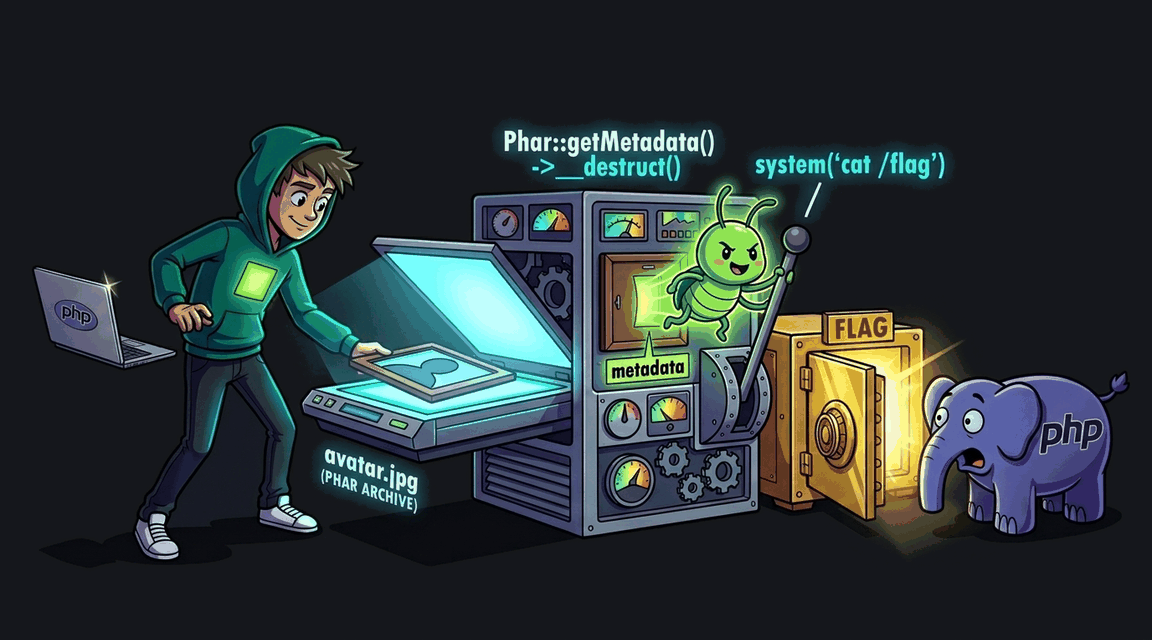
Эндпоинт просмотра инвойсов пытается «прочитать структурированные метаданные» и вызывает Phar::loadPhar() + getMetadata() на пути из параметра без проверки расширения. Атакующий загружает PHAR-архив под видом .jpg с объектом InvoiceCache в metadata — getMetadata() делает unserialize(), триггерит __destruct() → system() → RCE.