SSRF
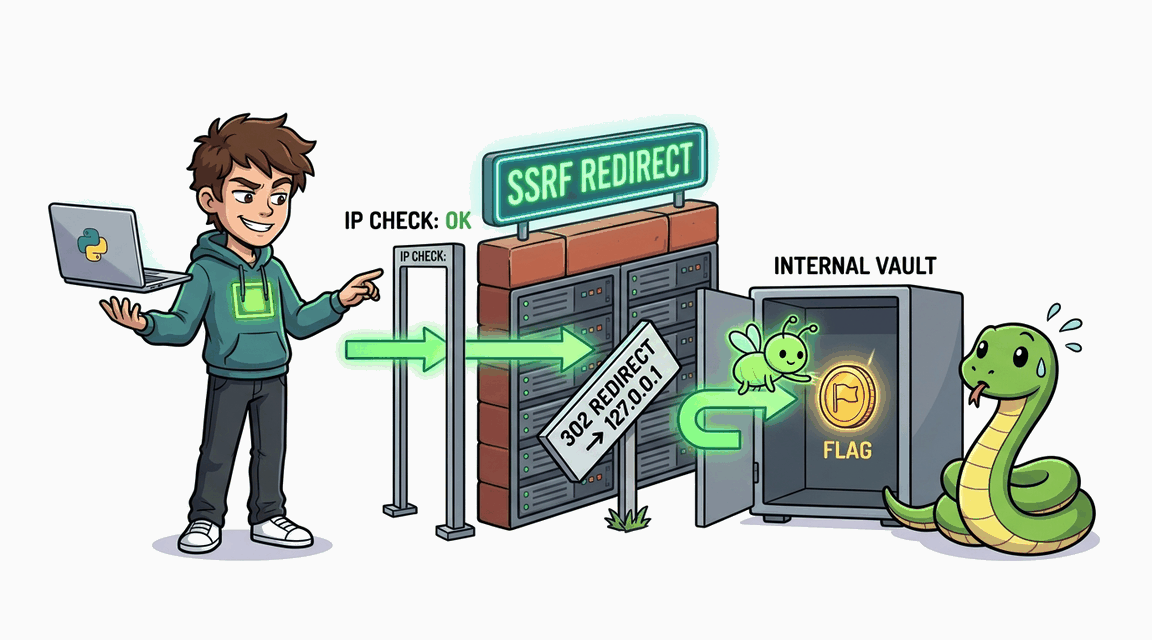
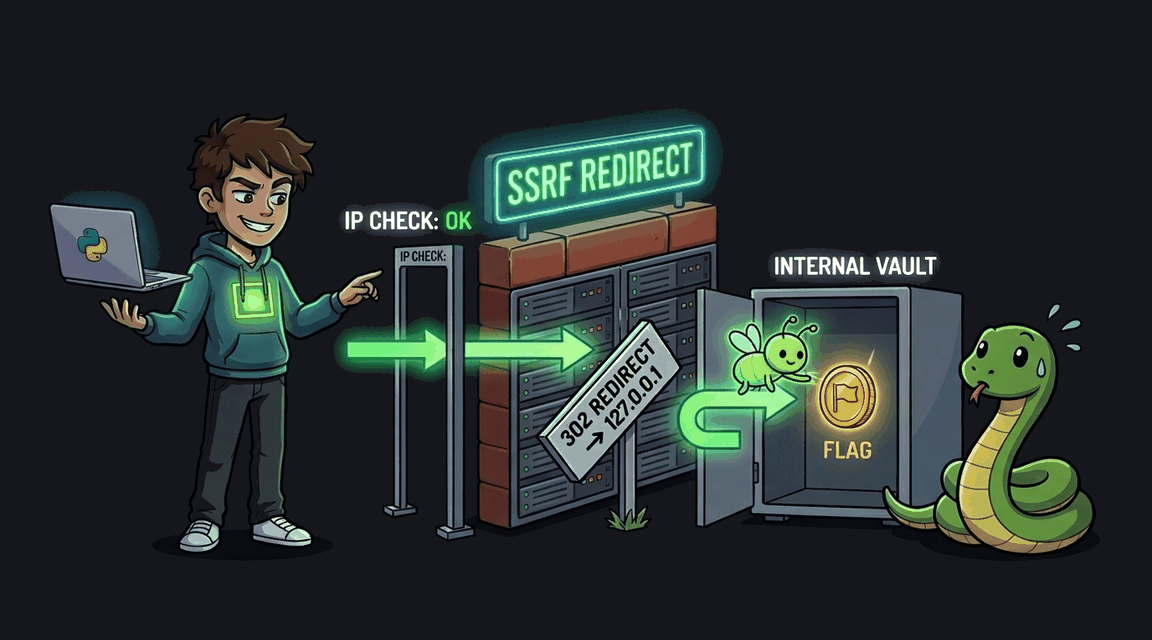
SSRF: Redirect Bypass
Обработчик загрузки аватара проверяет IP начального URL, но requests.get() автоматически следует редиректам — внешний сервер перенаправляет на внутренний адрес.
Python Pro
Exploit Fix
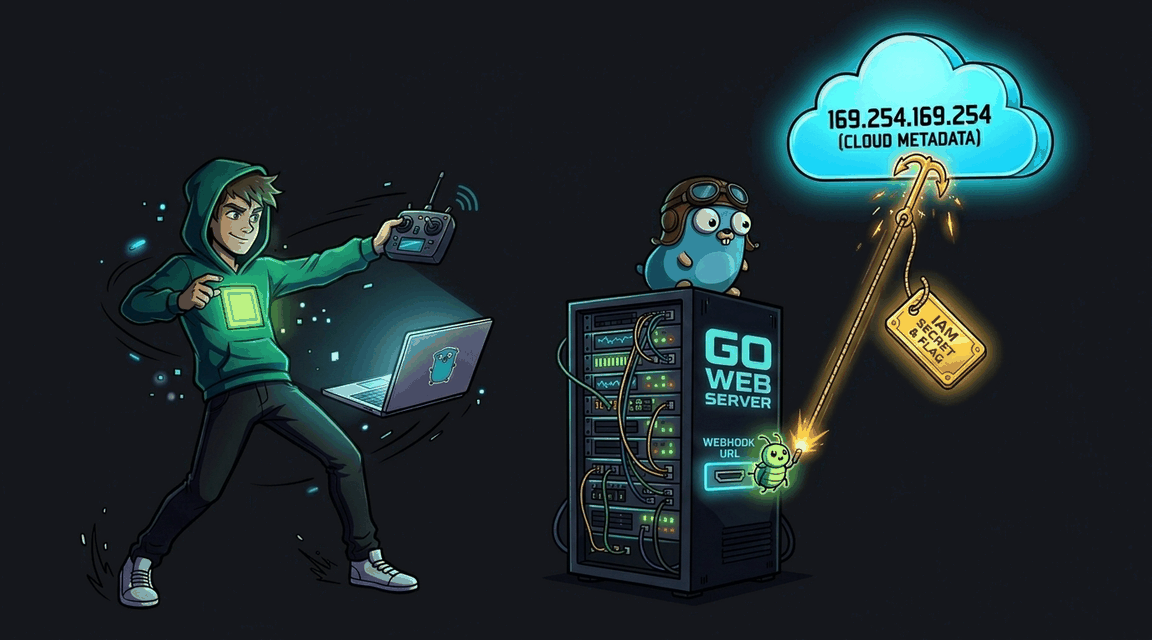
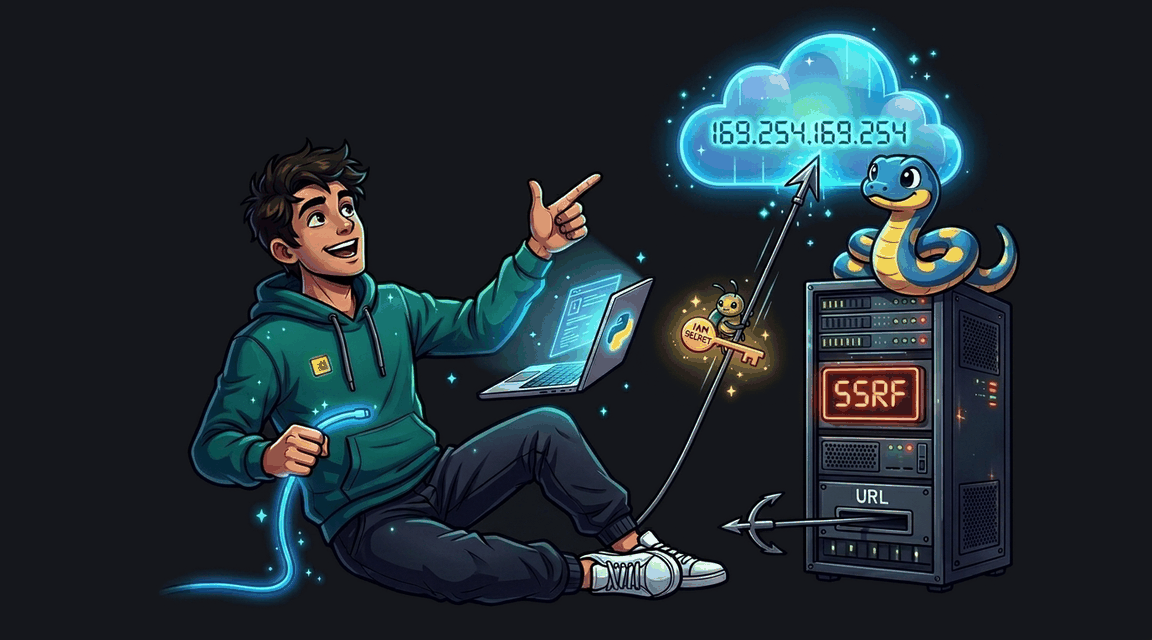
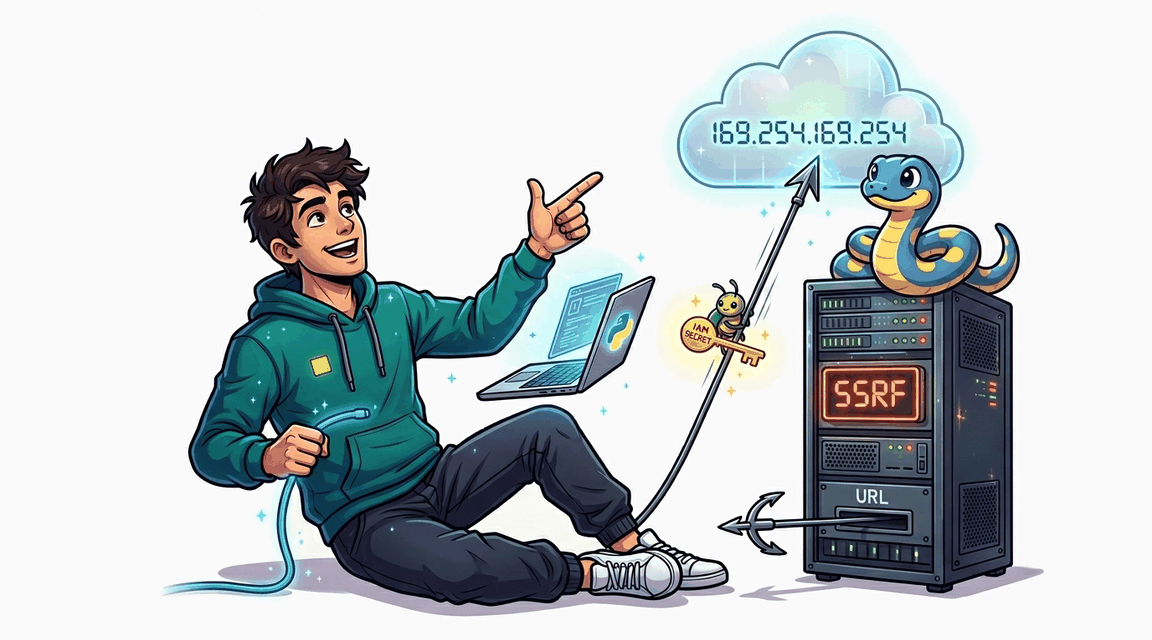
SSRF-защита проверяет is_loopback но не is_link_local — доступ к cloud metadata 169.254.169.254.
Обработчик загрузки аватара проверяет IP начального URL, но requests.get() автоматически следует редиректам — внешний сервер перенаправляет на внутренний адрес.
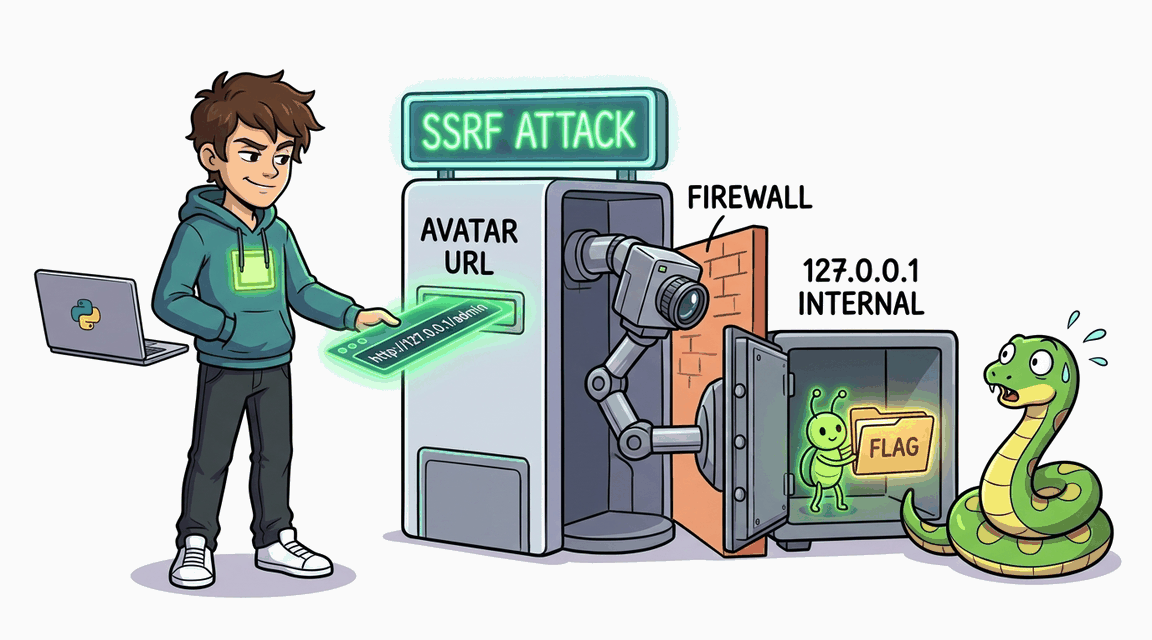
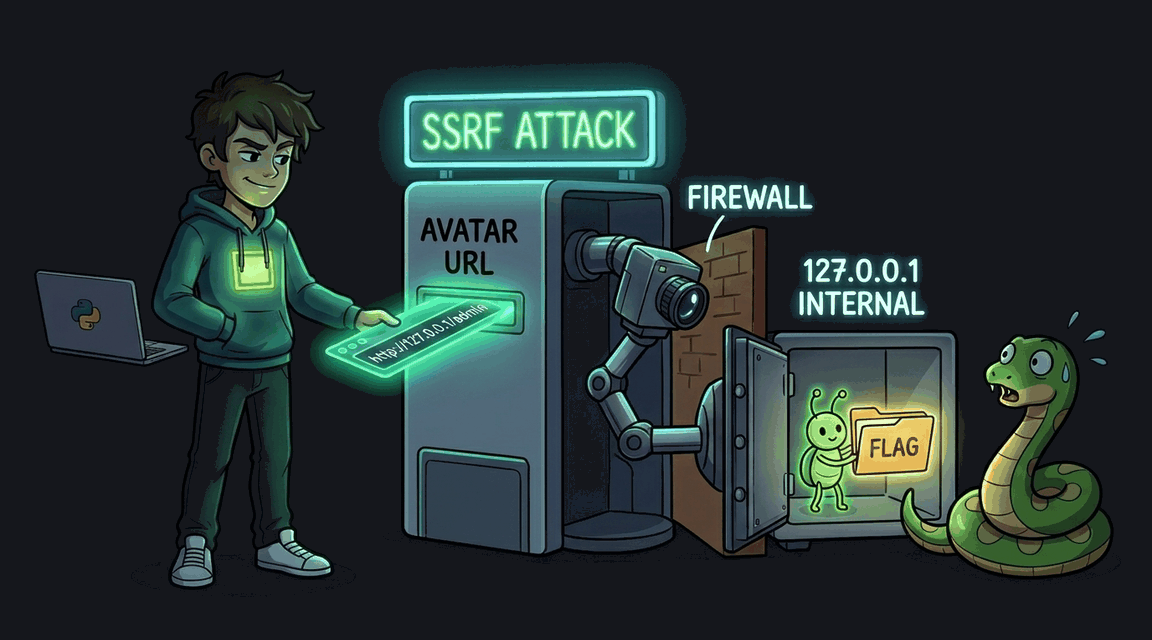
Обработчик загрузки аватара делает HTTP-запрос по пользовательскому URL без валидации — доступ к внутренним сервисам.
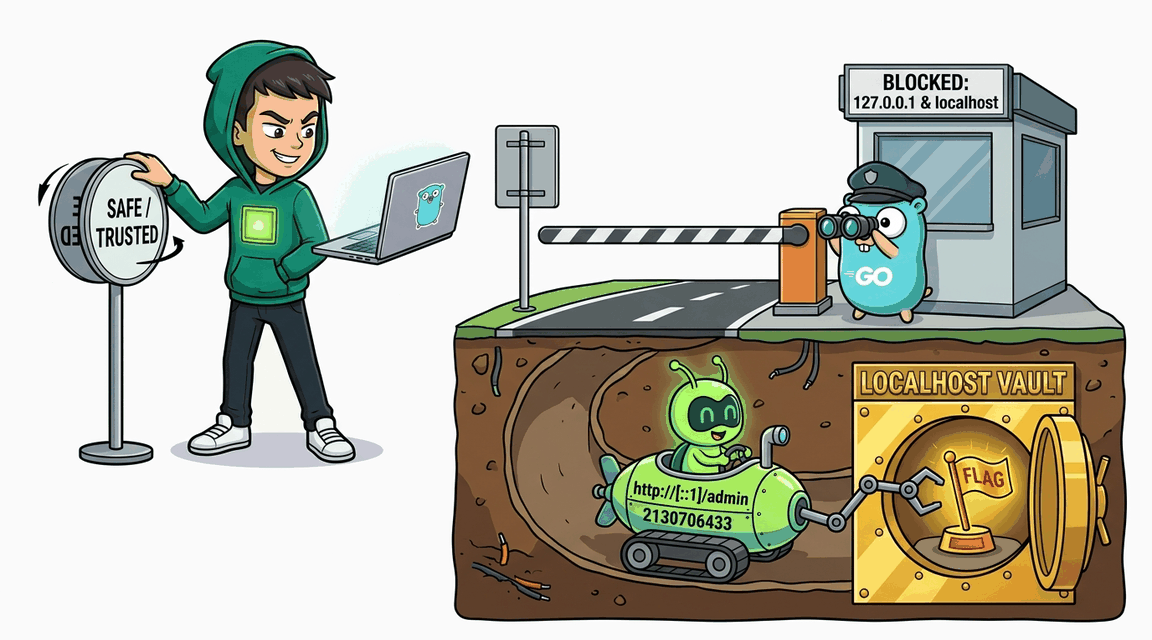
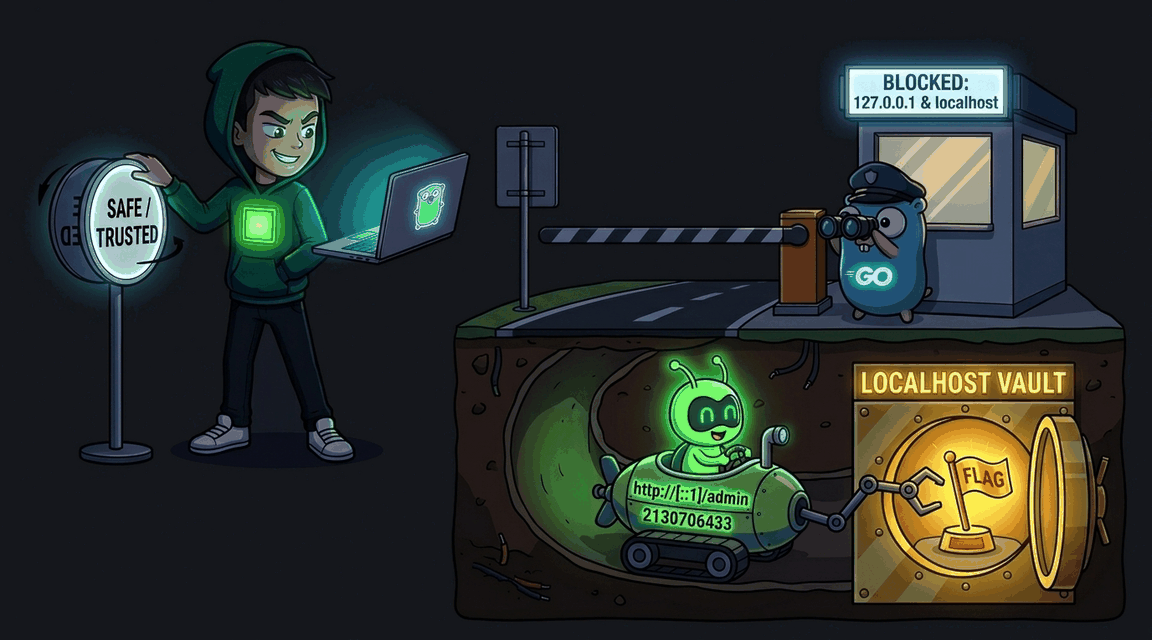
SSRF с обходом слабого фильтра хоста в URL и эксплуатация через альтернативные IP-адреса.
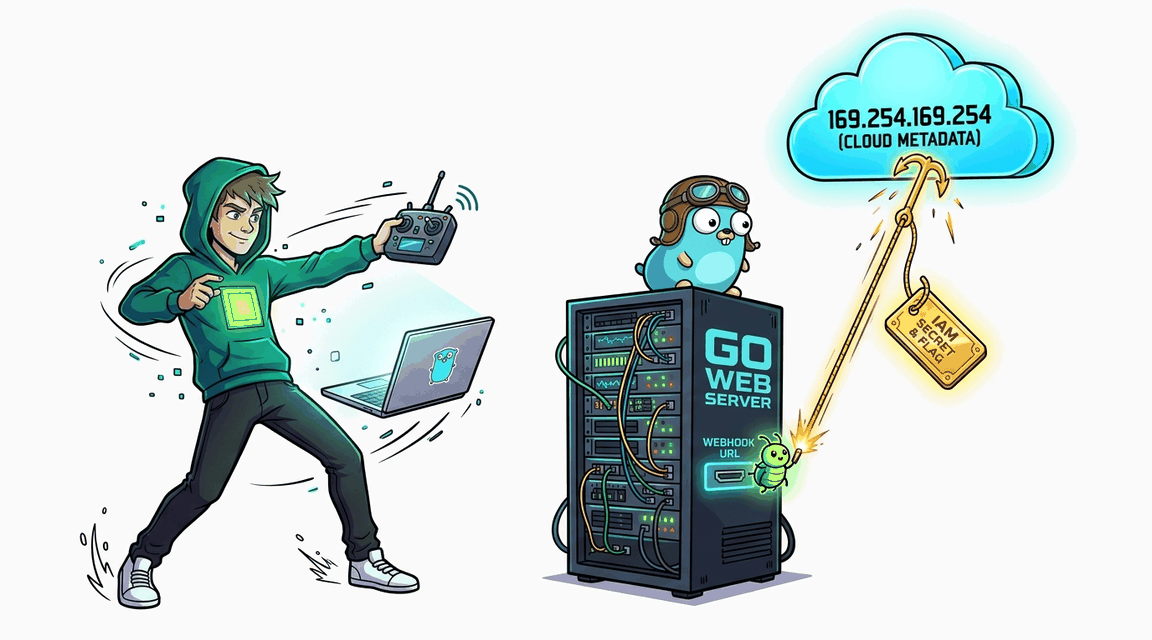
SSRF-уязвимость: неполная фильтрация IP позволяет обратиться к link-local адресу облачных метаданных (169.254.169.254).